- 러스트(Rust) 기반 신규 백도어 발견…정부 인증서 탈취·원격 터널링 악용 확대
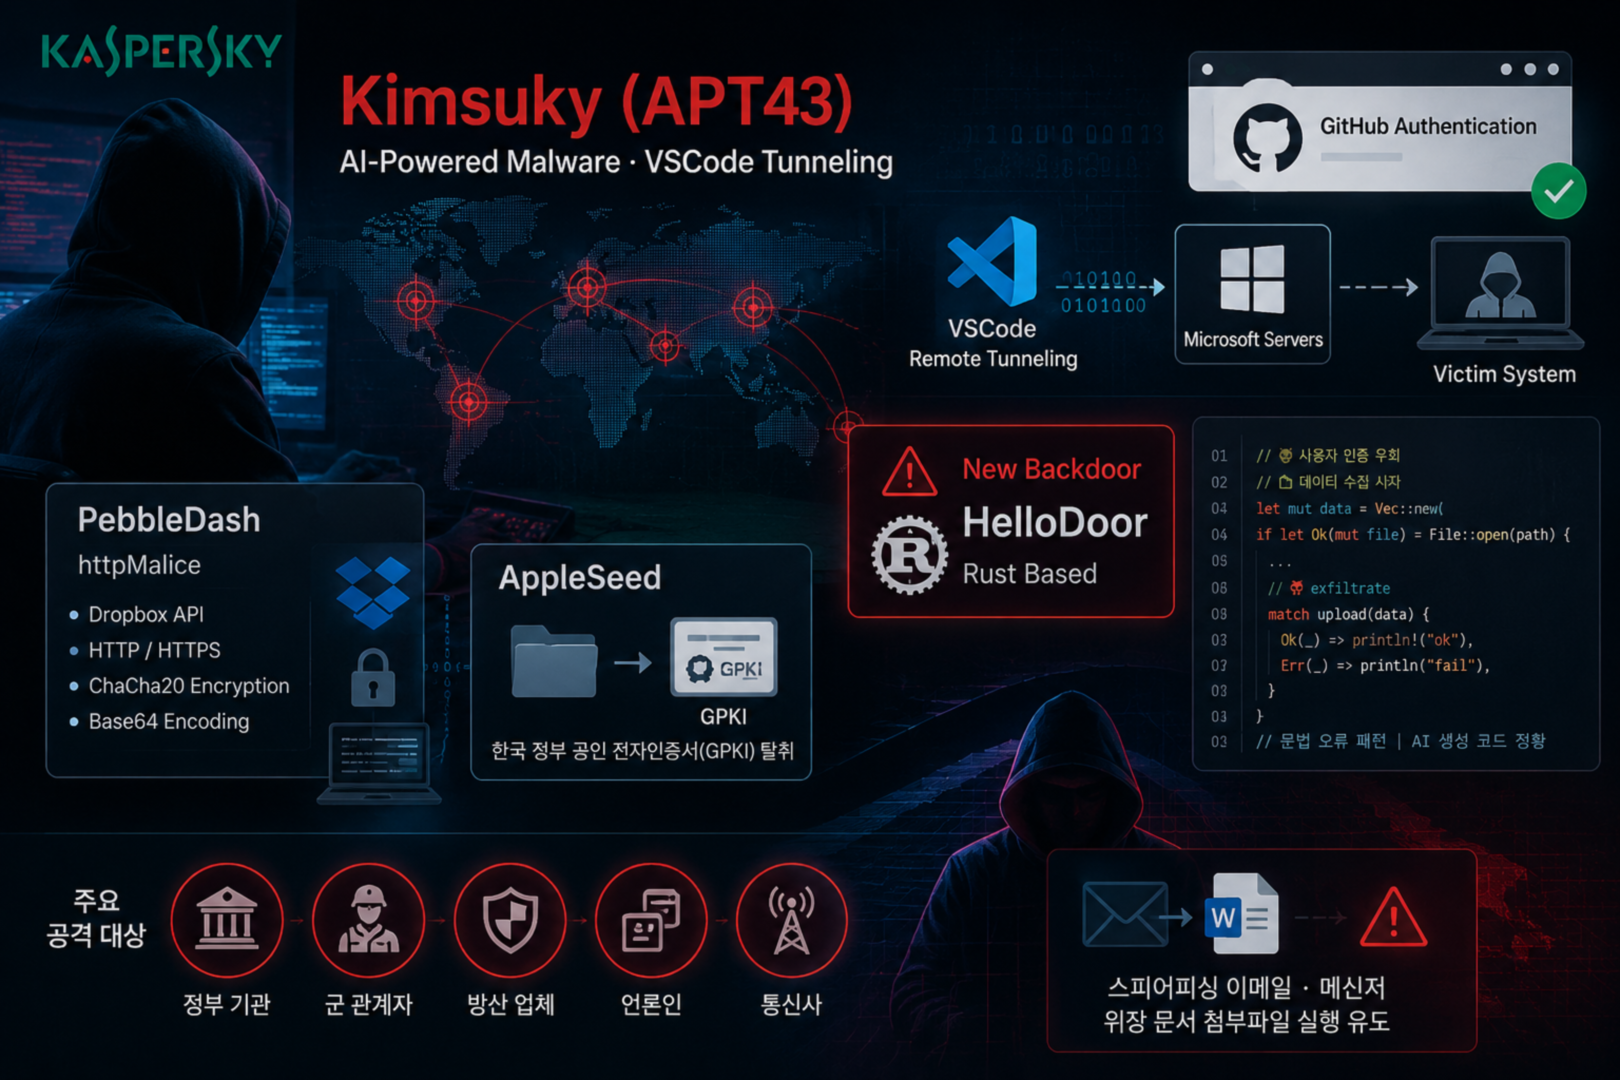
카스퍼스키가 한국어 사용 APT 그룹 킴수키(Kimsuky)의 최신 공격 캠페인에서 AI 코드 생성 정황과 VSCode 원격 터널링 악용 사례를 확인했다. Rust 기반 신규 백도어 ‘HelloDoor’와 최신 PebbleDash 계열 악성코드 ‘httpMalice’도 새롭게 발견됐다.
카스퍼스키)가 한국어 사용 APT 그룹 킴수키(Kimsuky)의 최신 공격 캠페인에서 AI 코드 생성 정황과 VSCode 원격 터널링 악용 사례를 확인했다. 러스트(Rust) 기반 신규 백도어 ‘헬로도어(HelloDoor)’와 최신 패블대시(PebbleDash) 계열 악성코드 ‘httpMalice’도 새롭게 발견됐다.
카스퍼스키는 최근 수개월 동안 패블대시(PebbleDash)와 애플시드(AppleSeed) 계열 악성코드 활동을 집중 분석한 결과 공격 도구와 침투 방식이 빠르게 고도화되고 있다고 설명했다. 정상 원격 관리 도구와 클라우드 터널링 서비스를 함께 활용하면서 탐지 우회 범위도 확대되고 있다는 분석이다.
AI 코드 생성 정황·원격 터널링 악용 확대
헬로도어(HelloDoor)는 킴수키가 사용한 첫 러스트(Rust) 기반 백도어다. 코드 내부에서는 이모지 기반 주석과 문법 오류 패턴이 함께 발견됐으며, 카스퍼스키는 대형 언어 모델(LLM)을 활용해 악성코드를 제작한 정황으로 분석했다.
킴수키는 VSCode 원격 터널링(Remote Tunneling)과 DWAgent 같은 정상 원격 관리 도구도 공격 채널로 활용했다. 기존 악성코드 기반 명령·제어(C2) 통신 대신 정상 서비스 연결 형태로 위장해 탐지를 우회한다. 특히 VSCode 터널링 기능은 마이크로소프트 서버를 경유해 피해 시스템에 원격 접속하는 방식으로 동작한다. 공격자는 깃허브(GitHub) 인증을 활용해 브라우저 기반으로 피해 시스템에 접근한다.
httpMalice는 Dropbox API와 HTTP·HTTPS 통신을 모두 사용하며 수집 데이터는 ChaCha20 알고리즘으로 암호화한 뒤 베이스64 형태로 인코딩해 전송한다.
정부 인증서·방산 조직 공격 확대
애플시드(AppleSeed) 계열 악성코드에서는 한국 정부 공인 전자인증서(GPKI) 디렉토리를 수집하는 기능도 확인됐다. 공격자가 인증서를 탈취할 경우 정부 시스템 접근과 계정 도용으로 이어질 가능성이 있다는 분석이다.
킴수키는 스피어피싱 이메일과 메신저를 활용해 초기 접근을 시도한다. 제품 견적서와 채용 문서, 정부 문서, 설문지 등으로 위장한 첨부파일 실행을 유도한 뒤 악성코드를 설치한다. 카스퍼스키는 군 관계자와 정부 공무원, 방산업체 직원, 군 출입 언론인, 통신사 직원 등이 주요 공격 대상이라고 밝혔다. 패블대시(PebbleDash) 계열은 브라질과 독일 방산 기업 공격에도 활용된 것으로 나타났다.
카스퍼스키코리아 이효은 지사장은 “킴수키는 AI 코드 생성 도구와 정상 소프트웨어를 함께 활용하면서 공격 은닉 범위를 확대하고 있다”며 “행위 기반 탐지 체계와 위협 인텔리전스 업데이트 중요성이 더욱 커지고 있다”고 밝혔다.
#카스퍼스키 #Kaspersky #킴수키 #Kimsuky #APT43 #PebbleDash #HelloDoor #VSCodeTunnel #사이버보안 #APT


