- 가짜 PDF 다운로드 화면으로 로그인 정보 입력 유도
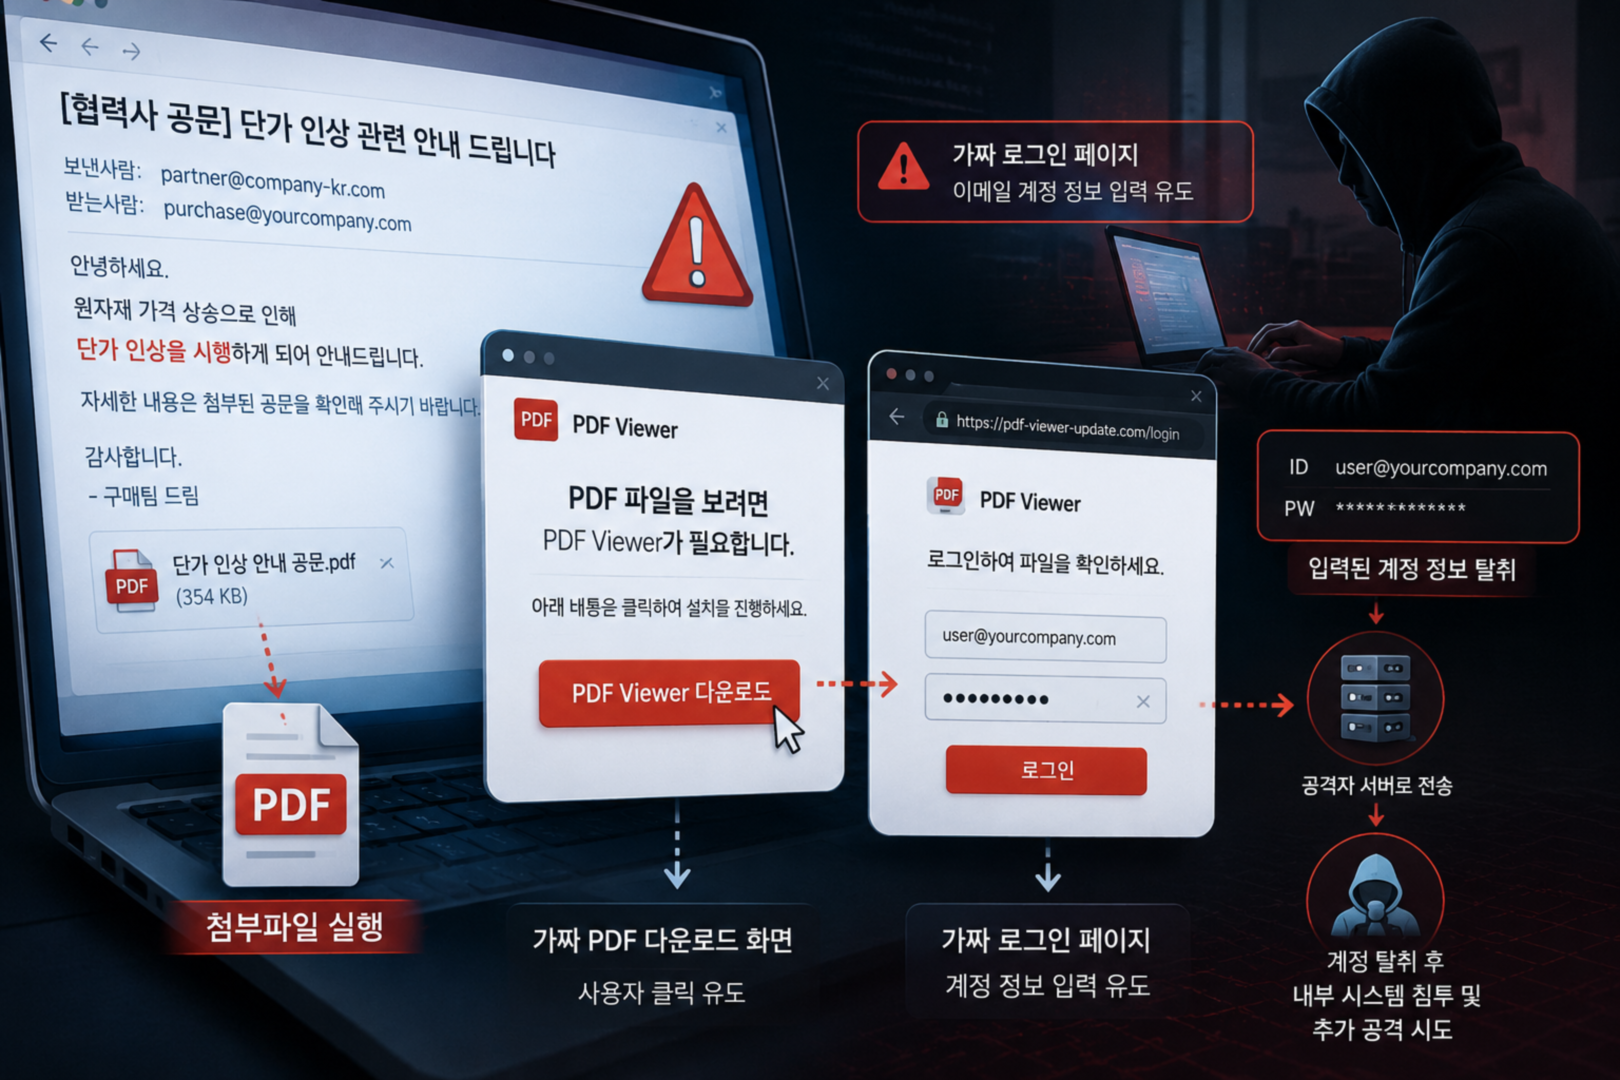
안랩이 최근 공급망 불안 이슈를 악용한 계정 탈취형 피싱 공격 사례를 공개했다. 공격자는 협력업체 업무 메일처럼 꾸민 ‘단가 인상 공문’ 메일로 사용자를 가짜 로그인 페이지로 연결하고 이메일 계정과 비밀번호 입력을 유도했다.
메일 본문에는 “원자재 가격 상승으로 단가 인상을 시행한다”는 내용을 담고 관련 공문 확인을 요구했다. 사용자가 첨부된 PDF 파일을 실행하면 PDF 뷰어 다운로드 안내 화면이 나타나고, 다운로드 버튼을 누르면 로그인 페이지로 위장한 피싱 사이트로 이동한다. 공격자는 PDF 뷰어 설치 절차처럼 화면을 구성해 사용자의 경계심을 낮췄다.
사용자가 로그인 정보를 입력하면 해당 계정 정보는 공격자 서버로 전송된다. 공격자는 탈취한 계정으로 기업 내부 시스템에 접근하거나 추가 피싱 메일 유포에도 악용할 수 있다.
공급망 이슈 이용해 업무 메일로 위장
안랩은 최근 중동발 원자재 수급 불안과 메모리 가격 상승처럼 업계 관심이 높은 이슈를 공격에 활용했다고 설명했다. 정상 거래처 공문처럼 보이도록 메일을 위장하고, PDF 다운로드 절차를 거쳐 로그인 화면으로 연결하는 방식이다.이번 공격은 사용자가 업무 연속성을 우선적으로 확인하는 상황을 노렸다. 단가 조정과 공급망 이슈처럼 실제 업무에서 자주 오가는 내용을 활용해 첨부파일 실행과 계정 입력까지 자연스럽게 이어가도록 설계했다.
사용자는 발신자 이메일 주소와 도메인 유효성을 먼저 확인해야 한다. 출처가 불분명한 첨부파일과 URL 실행을 피하고, 운영체제(OS)와 소프트웨어(SW), 인터넷 브라우저 보안 패치도 최신 상태로 유지해야 한다. 백신 실시간 감시 기능 활성화도 필요하다.
안랩 분석팀 이익규 매니저는 “최근 중동발 원자재 수급 불안과 메모리 가격 급등 같은 업계 이슈를 악용해 정상 업무 메일로 오인하게 만드는 피싱 시도가 이어질 수 있다”며 “업무 관련 메일이라도 발신자 주소와 첨부파일, URL 진위를 반드시 확인하고 의심스러운 사이트에는 계정 정보를 입력하지 않아야 한다”고 밝혔다.
안랩 V3 제품군과 샌드박스 기반 지능형 위협 대응 솔루션 ‘안랩 MDS’는 이번 공격에 사용된 URL 탐지 기능을 지원하며 위협 인텔리전스 플랫폼 ‘안랩 TI’에서는 관련 피싱 공격 동향과 침해지표(IoC), 보안 권고문도 확인할 수 있다.
#안랩 #피싱메일 #계정탈취 #사이버보안 #PDF피싱 #이메일보안 #안랩MDS #안랩TIP #피싱공격 #보안위협


