- 브라우저 임시 폴더에서 실행한 파일이 주요 감염 경로…사용자 행동이 자격 증명 탈취 위험 키워
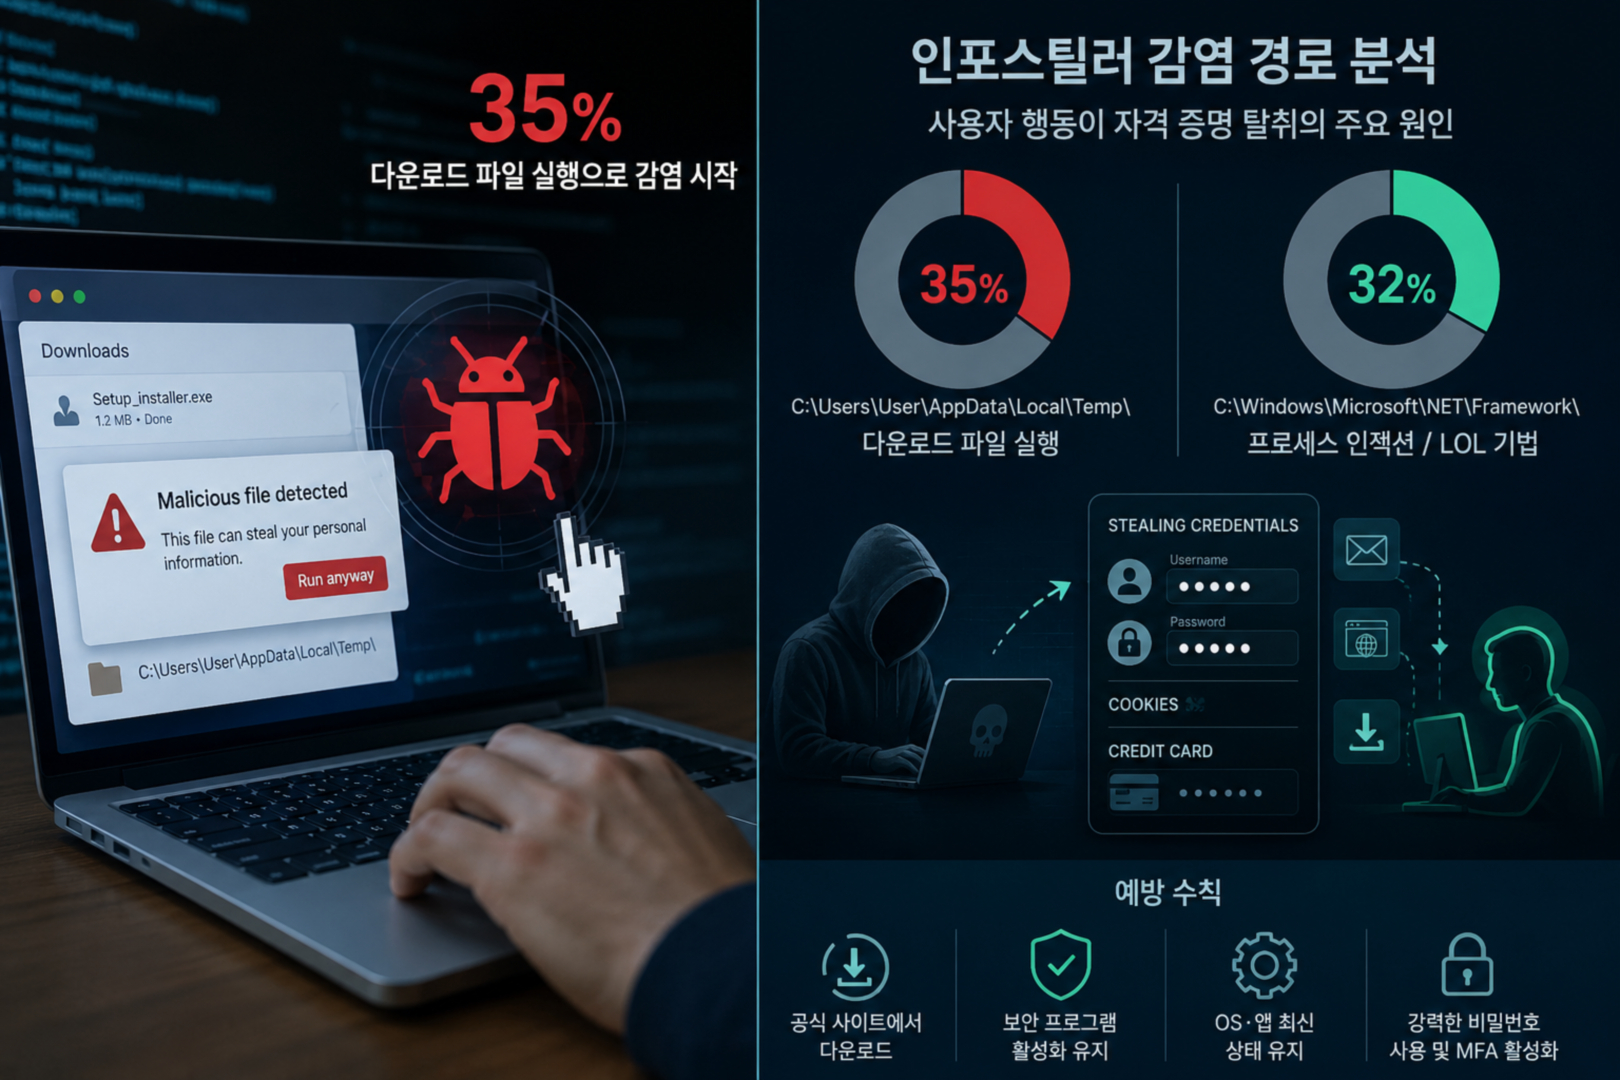
카스퍼스키가 디지털 풋프린트 인텔리전스(DFI) 분석 결과를 발표하고, 전체 인포스틸러(정보 탈취형 악성코드) 감염 사례의 35% 이상이 브라우저에서 다운로드한 파일을 사용자가 직접 실행하면서 시작된 것으로 나타났다고 밝혔다. 공격자의 고도화된 탐지 우회 기법보다 사용자의 파일 실행이 자격 증명 탈취의 주요 원인으로 분석됐다.
다운로드 직후 파일 실행이 가장 큰 감염 경로
카스퍼스키 DFI 연구진은 2025년 다크웹에서 발견된 인포스틸러 로그 파일 500만 개를 분석했다. 로그에는 탈취된 계정 정보와 브라우저 쿠키, 시스템 메타데이터뿐 아니라 악성 파일이 실제 실행된 위치도 포함됐다. 분석 결과 가장 많은 감염은 윈도우 임시 폴더(C:\Users<User>\AppData\Local\Temp)에서 시작됐으며 전체의 약 35%를 차지했다. 브라우저에서 내려받은 파일을 확인 없이 바로 실행하는 사용자의 행동이 주요 감염 원인으로 분석됐다. 반면 정상 프로그램 내부에 악성 코드를 삽입하는 프로세스 인젝션(Process Injection)과 윈도우 기본 도구를 악용하는 LOL(Living-off-the-Land) 기법은 전체의 약 32%를 차지했으며, 이러한 방식은 주로 Lumma와 같은 고도화된 인포스틸러 계열에서 나타났다.
불법 프로그램과 게임 모드로 실행 유도
연구진은 감염 사례가 신뢰할 수 없는 웹사이트에서 소프트웨어를 내려받거나 정품 인증을 우회하는 활성화 도구를 사용하는 행동과 밀접한 관련이 있다고 분석했다. 실제 피해자 상당수는 공격자의 안내에 따라 악성 파일을 실행하기 전 백신 등 보안 프로그램을 직접 비활성화한 것으로 나타났다. 공격자는 악성 파일을 정상 설치 프로그램이나 활성화 도구, 게임 모드(Game Mod) 등으로 위장해 사용자가 의심 없이 실행하도록 유도했다. 이러한 위장 방식은 게임뿐 아니라 다양한 소프트웨어에도 적용된 것으로 나타났다.
인포스틸러별 공격 방식도 차이
연구진은 인포스틸러 계열별 파일명에서도 차이를 확인했다. Lumma는 일반적인 설치 프로그램 이름과 .NET 난독화, 프로세스 인젝션 기법을 함께 사용하는 경향을 보였으며, Vidar는 Bootstrapper.exe 형태의 파일명을 주로 사용했다. Stealc는 의미 있는 파일명과 무작위 파일명을 함께 사용했고, RisePro는 MPGPH.exe와 MSIUpdater.exe처럼 일정한 파일명 규칙을 반복적으로 사용하는 것으로 나타났다.
카스퍼스키 DFI 전문가 세르게이 셰르벨은 "2025년 인포스틸러 감염은 전년 대비 59% 증가했다"며 "많은 인포스틸러가 임시 다운로드 폴더에서 바로 실행된 것으로 확인됐으며, 공격자는 복잡한 공격 기법보다 사용자가 파일을 직접 실행하도록 유도하는 방식만으로도 목적을 달성하는 경우가 많았다"고 밝혔다.
카스퍼스키코리아 이효은 지사장은 "국내에서도 개인정보 유출 정보를 악용한 표적 피싱과 자격 증명 탈취형 악성코드가 빠르게 확산되고 있다"며 "기업과 공공기관은 엔드포인트 보안뿐 아니라 웹 전반의 디지털 위험 모니터링과 임직원 보안 교육을 강화해 자격 증명 탈취를 사전에 차단해야 한다"고 덧붙였다.
공식 다운로드와 다중 인증 권고
카스퍼스키는 인포스틸러 감염을 줄이기 위해 공식 사이트에서만 소프트웨어를 내려받고 불법 복제 프로그램과 크랙, 활성화 도구 사용을 피할 것을 권고했다. 또 운영체제와 애플리케이션을 최신 상태로 유지하고 서비스마다 서로 다른 비밀번호를 사용하며, 가능한 경우 다중 인증(MFA)을 활성화하도록 제시했다.
#카스퍼스키 #인포스틸러 #악성코드 #사이버보안 #DFI #프로세스인젝션 #LOL #피싱 #다중인증 #정보보안


