- 대출 사기 전체 62.68% 차지…모바일 메신저 유인 43.89%로 URL 삽입 앞서
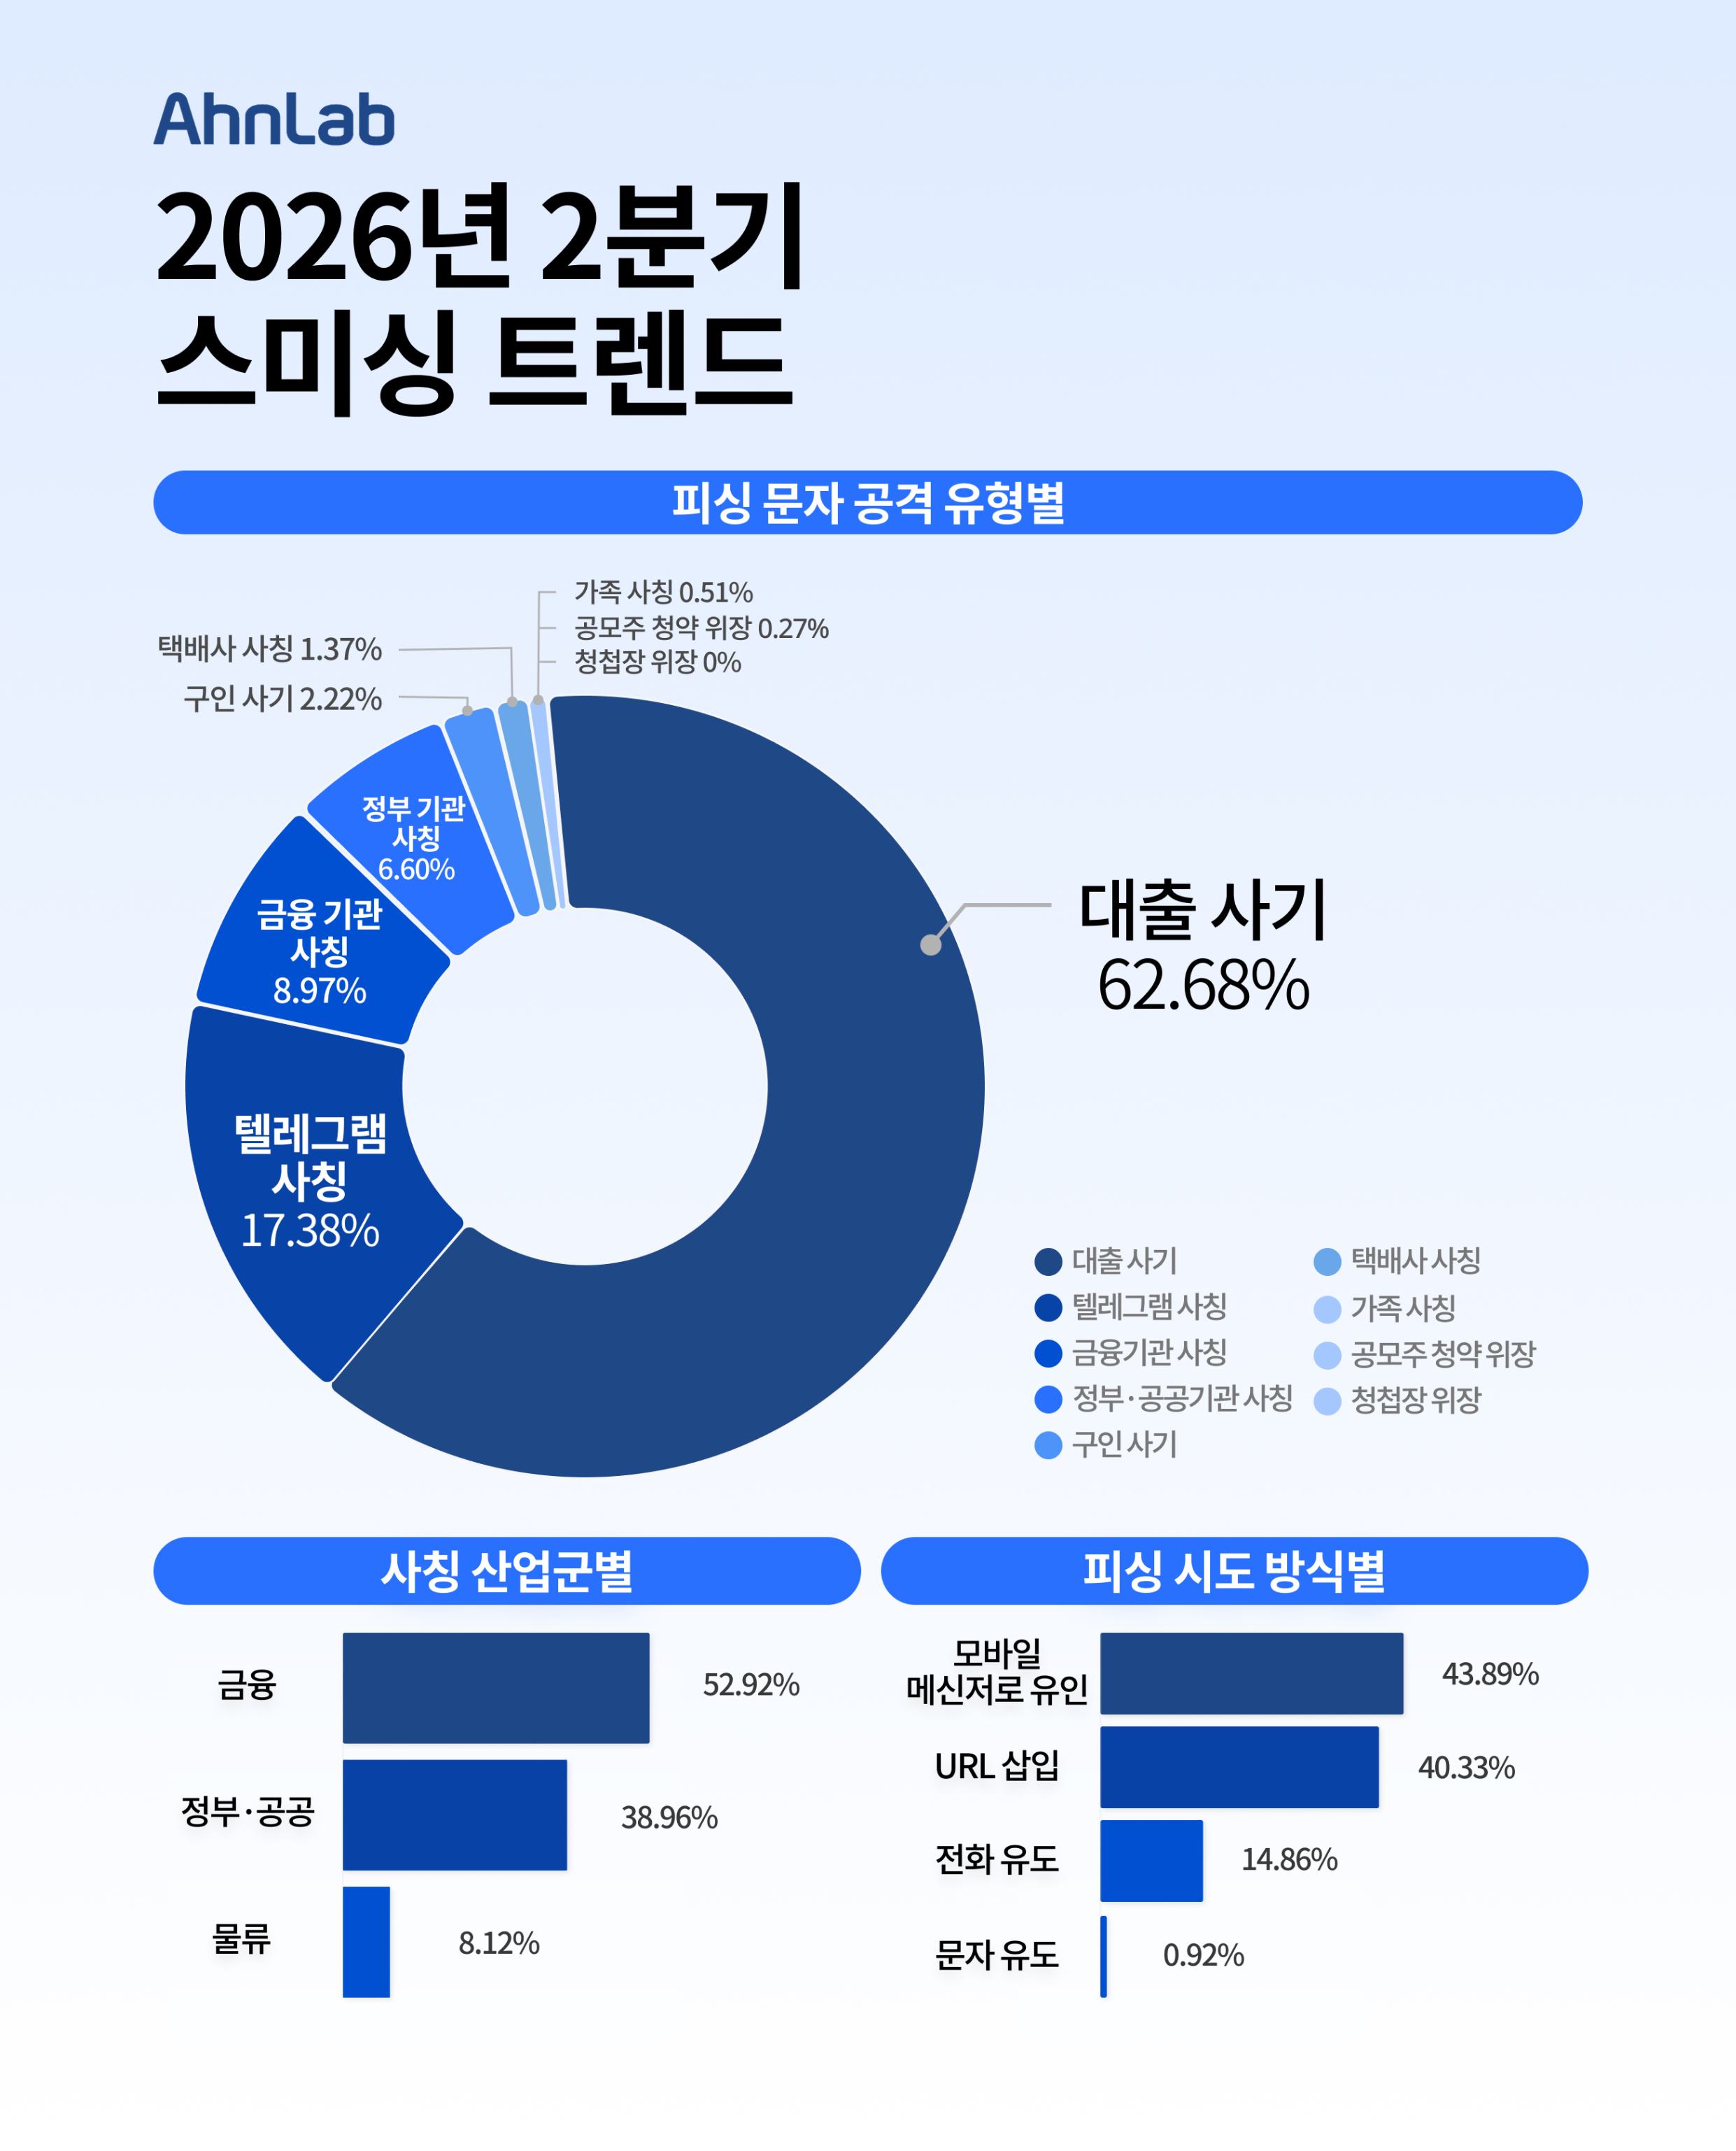
안랩이 에이전틱 AI 보안 플랫폼 ‘안랩 AI 플러스’를 기반으로 2026년 4월부터 6월까지 탐지한 피싱 문자를 분석한 ‘2026년 2분기 피싱 문자 트렌드 보고서’를 발표했다. 대출 사기와 텔레그램 사칭 공격은 직전 분기보다 각각 162%, 71% 증가했으며, 공격자는 모바일 메신저와 URL, 전화 등 여러 채널을 활용해 사용자의 개인정보와 금전 송금을 유도했다.
대출 사기 62.68%로 공격 유형 1위
2분기 피싱 문자 공격 유형은 대출 사기가 62.68%로 가장 높은 비중을 차지했다. 텔레그램 사칭 17.38%, 금융기관 사칭 8.97%, 정부·공공기관 사칭 6.60%, 구인 사기 2.22%, 택배사 사칭 1.37%가 뒤를 이었다. 가족 사칭은 0.51%, 공모주 청약 위장은 0.27%로 집계됐으며 청첩장 위장은 탐지되지 않았다. 대출 사기는 직전 분기 2위에서 이번 분기 1위로 올라섰다. 공격자는 긴급 지원과 저금리, 고한도 등의 문구에 메신저 아이디를 넣어 사용자를 일대일 대화방으로 유도한 뒤 개인정보나 선입금, 수수료 명목의 송금을 요구했다. 텔레그램 사칭 공격도 직전 분기보다 71% 늘었다. 반면 가족 사칭과 청첩장 위장은 각각 31%, 96% 감소해 공격자가 사전 조사와 신뢰 형성보다 즉각적인 반응을 유도하는 수법에 집중한 것으로 나타났다.
금융기관 사칭 52.92%…은행·카드사·증권사 악용
공격자가 사칭한 산업군은 금융기관이 52.92%로 절반을 넘었다. 정부·공공기관은 38.96%, 물류 분야는 8.12%를 차지했다. 금융기관 사칭 문자에는 은행과 카드사, 증권사 명의를 사용해 대출이나 출금 안내, 카드 사용, 이상 거래처럼 즉시 확인해야 하는 상황으로 오인하게 만드는 내용이 주로 포함됐다.
모바일 메신저 유인 43.89%로 가장 많아
피싱 시도 방식은 모바일 메신저 유인이 43.89%로 가장 높은 비중을 기록했다. URL 삽입은 40.33%, 전화 유도는 14.86%, 문자 회신 유도는 0.92%로 집계됐다. 2025년 4분기와 2026년 1분기에는 URL 삽입 방식이 각각 98.99%, 81.36%를 차지했지만, 2분기에는 메신저와 URL, 전화 등으로 공격 경로가 분산됐다. 안랩은 공격자가 여러 채널을 함께 사용해 탐지를 피하고 공격 성공률을 높이는 것으로 분석했다.
안랩은 “대출 사기와 텔레그램 사칭 피싱은 새로운 유형이 아니라 기존 수법이 고도화되면서 다시 증가한 사례”라며 “여름에는 항공권과 숙박 예약, 휴가 이벤트를 위장한 피싱도 늘어나는 만큼 출처가 확인되지 않은 문자의 진위를 확인해야 한다”고 밝혔다.
안랩은 피해 예방을 위해 불분명한 발신자가 보낸 URL을 클릭하지 않고, 의심스러운 전화번호의 평판을 확인하며, 필요하지 않은 국제 발신 문자는 차단하도록 권고했다. 스마트폰 보안 제품을 설치하고 악성·의심 URL 검사 기능을 활용하는 방안도 제시했다.
V3 모바일 시큐리티는 안랩 AI 플러스 기반 행위 분석과 패턴 인식 기술로 피싱 문자의 특징을 실시간 식별하고 악성·의심 URL 검사를 지원한다. 안랩은 피싱 문자 트렌드 보고서를 포함한 최신 위협 정보를 차세대 위협 인텔리전스 플랫폼 ‘안랩 TIP’에서 제공한다.
#안랩 #안랩AI플러스 #피싱문자 #대출사기 #텔레그램사칭 #금융기관사칭 #모바일메신저 #V3모바일시큐리티 #안랩TIP #사이버보안


