- 계정 정보 탈취·키 입력 기록·암호화폐 지갑 주소 변경·시스템 조작 수행…MaaS 형태로 유튜브·텔레그램에서 유포
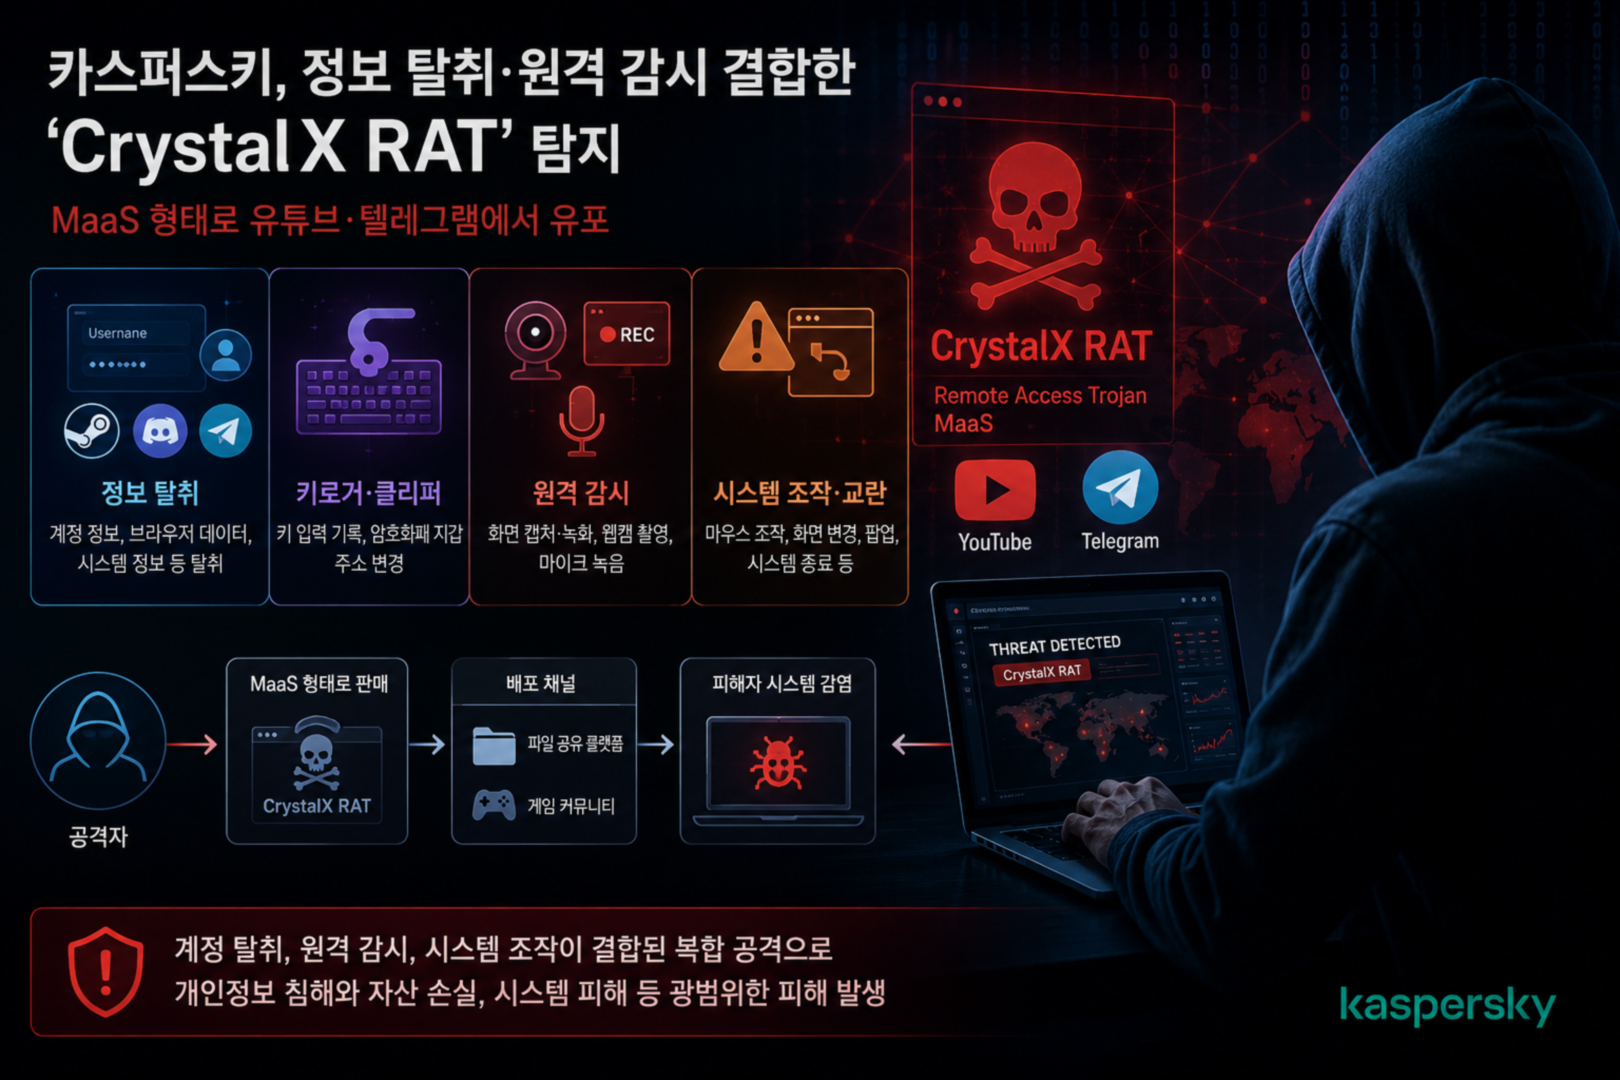
카스퍼스키가 정보 탈취와 원격 감시, 시스템 조작 기능을 결합한 원격제어 악성코드 '크리스털X RAT(CrystalX RAT)'을 탐지했다. 공격자들은 이를 서비스형 악성코드(MaaS) 형태로 판매하고 유튜브와 텔레그램에서 홍보해, 숙련도가 낮은 공격자도 손쉽게 이용할 수 있도록 하고 있다.
정보 탈취와 원격 감시 기능 결합
카스퍼스키 글로벌 연구분석팀(GReAT)에 따르면 CrystalX RAT은 일반적인 원격제어 악성코드 기능에 정보 탈취형 악성코드와 키로거, 클리퍼, 스파이웨어 기능을 하나로 결합했다. 시스템 정보를 수집하는 것은 물론 스팀(Steam), 디스코드(Discord), 텔레그램(Telegram) 계정 자격 증명과 웹 브라우저에 저장된 데이터를 탈취한다. 브라우저 기반 클리퍼 기능은 사용자가 입력하거나 복사한 암호화폐 지갑 주소를 공격자가 지정한 주소로 바꿔, 암호화폐 이용자의 자산을 노린다. CrystalX RAT은 정보 탈취에 그치지 않고 화면 캡처와 실시간 화면 녹화, 웹캠 촬영, 마이크 녹음으로 피해자의 활동을 감시한다. 공격자는 계정과 브라우저 데이터뿐 아니라 피해자의 화면과 주변 상황까지 수집할 수 있다.
시스템 사용 방해하는 교란 기능
CrystalX RAT은 교란 장난형 악성코드(Prankware) 기능도 포함했다. 공격자는 마우스 커서를 강제로 흔들거나 바탕화면 배경과 화면 방향을 변경하고, 바탕화면 아이콘을 숨기거나 시스템을 강제로 종료할 수 있다. 실시간 팝업과 알림을 띄워 피해자에게 직접 메시지를 보내는 기능도 갖췄으며, 이러한 기능은 단순한 장난을 넘어 시스템 사용을 방해하고 심리적 불안과 혼란을 유발해 공격 피해를 키울 수 있다.
MaaS 유통으로 공격 확산 우려
CrystalX RAT은 MaaS 형태로 판매되면서 악성코드 개발 경험이 없는 공격자에게도 확산되고 있다. 구매자는 별도의 개발 과정 없이 정보 탈취와 원격 감시, 시스템 조작 기능을 곧바로 공격에 활용한다.
카스퍼스키 글로벌 연구분석팀 레오니드 베즈베르셴코(Leonid Bezvershenko) 선임 보안 연구원은 “CrystalX RAT은 계정 자격 증명 탈취와 원격 감시, 시스템 조작 기능을 함께 갖춰 피해자의 개인정보를 폭넓게 침해할 수 있다”며 “이미 수십 명의 피해자가 발생했고 새로운 버전도 지속해서 탐지돼 피해자와 감염 지역이 늘어날 것으로 예상한다”고 밝혔다.
파일 공유 플랫폼과 게임 커뮤니티 악용
카스퍼스키는 국내에서 파일 공유 플랫폼과 게임 커뮤니티가 CrystalX RAT과 같은 원격제어 악성코드의 주요 유포 경로로 악용되고 있다고 분석했다. 소셜미디어를 통해 다양한 기능을 갖춘 원격제어 악성코드를 저렴하게 확보할 수 있어 국내에서도 사이버 범죄의 진입 장벽이 낮아지고 있다는 설명이다.
카스퍼스키 이효은 한국지사장은 “기업과 일반 사용자는 무심코 파일을 내려받는 습관을 줄이고 엔드포인트 전반을 보호하는 보안 체계를 갖춰 감시와 자격 증명 탈취, 시스템 조작이 결합된 복합 공격에 대비해야 한다”고 밝혔다.
#카스퍼스키 #CrystalXRAT #원격제어악성코드 #RAT #서비스형악성코드 #MaaS #정보탈취 #키로거 #클리퍼 #스파이웨어 #사이버보안 #GReAT #IoC


