- 서버별 SW·취약점·패치 적용 여부 모니터링…GS인증 1등급 획득·나라장터 등록
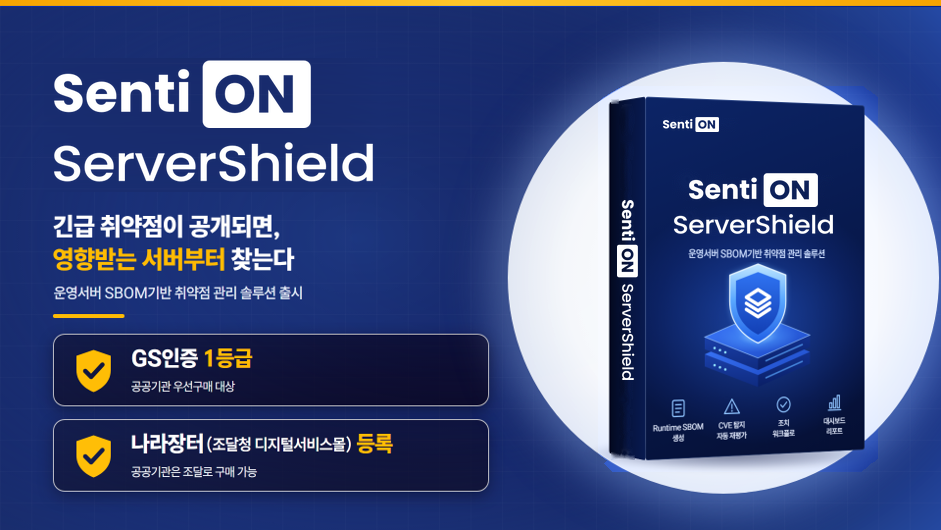
SM솔루션즈가 운영 서버의 소프트웨어 구성과 취약점을 실시간으로 관리하는 ‘센티온 서버실드(SentiON ServerShield)’를 출시했다. 서버별 소프트웨어 설치·실행 현황과 취약점, 보안 패치 적용 여부를 모니터링하고 담당자 알림과 조치 현황 리포트를 제공하는 운영 단계 소프트웨어 공급망 보안 솔루션이다. GS인증 1등급을 획득했으며 나라장터 조달청 디지털서비스몰 등록도 마쳤다.
서버별 SBOM으로 긴급 취약점 영향 범위 식별
지난 10월 공개된 Node2Shell(CVE-2026-111497)과 PHP2Shell(CVE-2026-109618·CVE-2026-109619)은 널리 쓰이는 오픈소스 구성요소의 취약점이 수많은 운영 서버로 번진 사례다. 모두 실제 공격에 악용돼 미국 사이버보안·인프라보안청(CISA)의 알려진 악용 취약점(KEV) 목록에 올랐다. 해외 보안 업체 집계에 따르면 인터넷에 노출된 PHP 서버 약 260만 대 가운데 42%는 공식 패치 버전이 제공되지 않는 지원 종료(EOL) 버전이다.
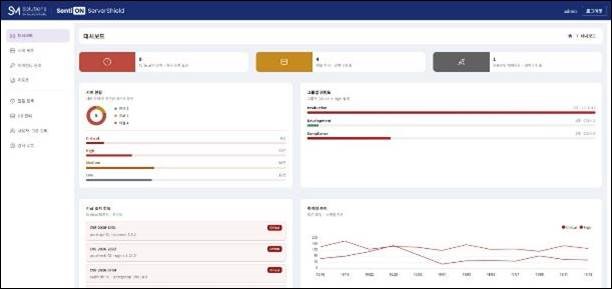
센티온 서버실드는 운영 서버에 설치·실행 중인 소프트웨어와 버전 정보를 자동으로 수집해 서버별 소프트웨어 자재명세서(SBOM)를 생성한다. 이를 알려진 보안 취약점(CVE) 정보와 비교해 위험을 실시간으로 탐지하며, Node2Shell이나 PHP2Shell처럼 긴급 취약점이 공개되면 영향을 받는 서버와 EOL 버전을 즉시 식별한다. 담당자에게 알림을 보내고 조치 현황은 리포트로 제공하며, CISA KEV 목록과 연동해 실제 악용 중인 취약점을 우선 표시한다.
개발은 SCA·운영은 ServerShield로 관리
SM솔루션즈는 개발 단계에서 센티온 SCA(SentiON SCA), 운영 단계에서는 센티온 서버실드로 소프트웨어 공급망 보안을 관리한다. 센티온 SCA는 소프트웨어에 포함된 오픈소스 구성요소를 분석하고 SBOM을 생성해 구성 정보를 파악한다. 센티온 서버실드는 운영 서버의 소프트웨어 설치·실행 현황과 취약점, 패치 적용 여부를 실시간으로 모니터링하며 알림과 리포트를 제공한다. 두 솔루션을 함께 도입하면 개발 단계에서 파악한 구성 정보와 실제 운영 환경의 보안 상태를 연계해 관리한다.
EU CRA·정부 로드맵으로 SBOM 관리 요구 확대
유럽연합(EU) 사이버 복원력법(CRA)은 올해 9월 11일부터 보고 의무가 적용됐으며 2027년 12월 11일 전면 적용된다. 국내 금융권에서는 ‘금융분야 오픈소스 소프트웨어 활용·관리 안내서’를 시행 중이다.
과학기술정보통신부와 국가정보원은 지난 6월 24일 ‘소프트웨어 공급망 보안 로드맵’을 발표하고 SBOM 기반 관리 모델 확산과 공공기관 납품 제품 검증 등을 추진하고 있다. 센티온 서버실드는 GS인증 1등급을 받았고 나라장터 조달청 디지털서비스몰에도 등록돼 공공기관이 구매할 수 있다. GS인증 1등급 제품은 공공기관 우선구매 대상이다.
SM솔루션즈는 공공 조달 시장을 시작으로 금융과 제조, 모빌리티 등으로 공급을 넓혀갈 계획이다.
SM솔루션즈 김상모 대표는 “소프트웨어 공급망 보안은 개발 단계에서 정확한 구성 정보를 파악하는 것으로 시작하여, 운영 환경에서 보안취약점을 지속적으로 관리하는 것으로 이어져야 한다”며 “SentiON SCA와 SentiON ServerShield로 개발부터 운영까지 이어지는 공고한 공급망 보안 체계를 제공하겠다. 이를 통해 기업 고객 및 공공기관이 정부 로드맵에 맞춰 운영 서버의 취약점 관리 체계를 갖출 수 있도록 지원할 것이다”라고 밝혔다.
#SM솔루션즈 #센티온서버실드 #SentiONServerShield #센티온SCA #SBOM #소프트웨어공급망보안 #보안취약점 #CVE #CISA #GS인증


