- 오픈 에이전트 세이프티 플랫폼에 Arm CPU 생태계 연계…블루필드-4·센트리로 에이전트 외부에서 정책 시행
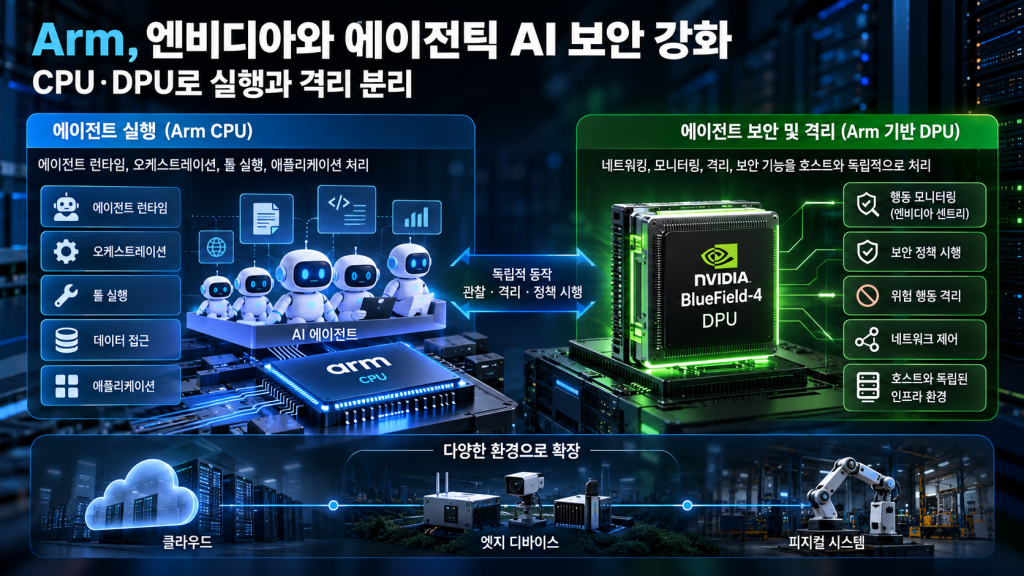
Arm이 엔비디아의 오픈 에이전트 세이프티 플랫폼(Open Agent Safety Platform)을 통해 AI 에이전트의 실행과 보안을 분리해 처리하는 컴퓨팅 환경을 지원한다. 에이전트 런타임과 오케스트레이션, 툴 실행은 Arm CPU가 맡고, Arm 기반 DPU는 호스트와 독립된 영역에서 에이전트의 행동을 관찰·격리하며 보안 정책을 적용한다. 에이전트가 데이터와 외부 툴에 접근해 장시간 자율적으로 작업하더라도 실행 영역 밖에서 행동을 통제할 수 있다.
Arm CPU에서 에이전트 실행
AI 에이전트는 답변 생성에 그치지 않고 지속적으로 실행되면서 툴을 호출하고 데이터에 접근해 작업을 수행한다. 에이전트 런타임과 하네스, 오케스트레이션, 툴 실행, 애플리케이션은 CPU에서 처리되며, 동시에 구동하는 에이전트가 늘고 작동 시간이 길어질수록 CPU 연산 수요도 커진다.
Arm은 Arm AGI CPU를 비롯해 AWS 그래비톤(Graviton), 구글 액시온(Axion), 마이크로소프트 코발트(Microsoft Cobalt), 엔비디아 베라(Vera) CPU까지 서로 다른 Arm 기반 CPU에서 공통 소프트웨어 생태계를 지원한다. 엔비디아 오픈셸(OpenShell)은 이 생태계에서 에이전트가 접근할 수 있는 대상과 수행할 수 있는 작업을 관리한다.
오픈셸은 에이전트 주변에 런타임 경계를 설정해 권한과 행동 범위를 제한한다. 이를 통해 같은 에이전트 실행 방식을 다양한 Arm 기반 클라우드와 AI 인프라에 적용할 수 있다.
DPU에서 에이전트와 보안 기능 분리
에이전트가 실행되는 CPU와 별도로 행동을 관찰하고 보안 정책을 적용하는 컴퓨팅 영역이 필요하다. Arm 기반 DPU와 인프라 프로세서는 네트워킹과 모니터링, 격리, 보안 기능을 호스트 CPU에서 분리해 에이전트와 독립적으로 처리한다. 이를 통해 에이전트가 실행되는 영역 밖에서 행동을 감시하고 통제한다.
엔비디아 블루필드(BlueField)는 오픈 에이전트 세이프티 플랫폼에서 이 역할을 맡는다. 블루필드-4는 Arm 네오버스 V2(Neoverse V2) 코어 64개를 탑재한 엔비디아 그레이스(Grace)를 기반으로 호스트와 분리된 인프라 환경에서 보안 기능을 실행한다.
오픈셸은 블루필드에서 엔비디아 센트리(Sentry)와 연동한다. 센트리는 에이전트 런타임과 분리된 영역에서 정책을 시행하며, 인프라와 네트워크 제어 기능을 에이전트와 독립적으로 운영한다.
센트리로 에이전트 행동 감시·격리
엔비디아 센트리는 에이전트의 행동을 실시간으로 모니터링하고 안전하지 않은 행동이 감지되면 해당 에이전트를 격리한다. Arm CPU에서 에이전트 워크로드를 실행하는 동안 Arm 기반 DPU가 별도의 컴퓨팅 영역에서 행동을 관찰하고 관리해, 문제가 발생해도 에이전트 실행 환경과 분리된 영역에서 대응할 수 있다.
클라우드에서 엣지·피지컬 AI까지 적용
에이전틱 AI가 클라우드에서 엣지 디바이스와 피지컬 시스템으로 확장되면 에이전트가 동작하는 영역에도 같은 보안 경계를 적용해야 한다. Arm은 에이전트가 실행되는 컴퓨팅과 이를 독립적으로 감시·통제하는 컴퓨팅을 분리해 클라우드뿐 아니라 엣지와 피지컬 시스템까지 적용 범위를 넓힌다.
#Arm #엔비디아 #AgenticAI #에이전틱AI #OpenAgentSafetyPlatform #OpenShell #BlueField4 #Sentry #DPU #NeoverseV2 #Grace #AI인프라 #AI보안


