- SBOM 기반 CVE 자동 탐지와 실제 운영 기기 노출 분석 지원…FOTA 연계로 보안 패치까지 통합 관리
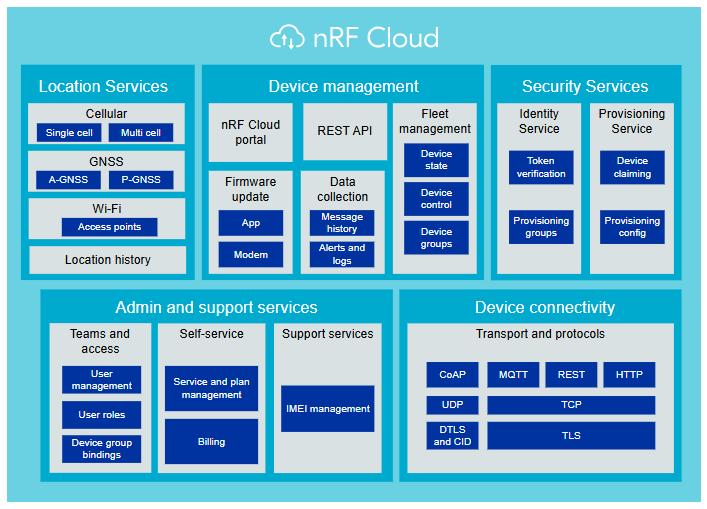
노르딕 세미컨덕터가 nRF 클라우드에 펌웨어 취약점 스캔 기능을 추가한다. 개발자는 소프트웨어 구성요소 목록(SBOM)을 기반으로 공통 취약점 및 노출(CVE)을 자동 식별하고, 실제 운영 중인 기기의 취약점 노출 현황까지 확인할 수 있어 EU 사이버 복원력법(CRA) 대응 체계를 효율적으로 구축할 수 있다.
SBOM 기반 취약점 탐지와 운영 기기 노출 분석
커넥티드 기기는 운영 기간 동안 새로운 보안 취약점이 지속적으로 발견될 수 있어 제품 출시 이후에도 취약점 관리가 필요하다. nRF 클라우드는 개발자가 SBOM을 업로드하면 이를 지속적으로 분석해 CVE를 자동 식별하고, 연결된 운영 기기 가운데 영향을 받는 장비를 확인할 수 있도록 지원한다. 취약점별 영향을 받는 기기 수를 확인해 대응 우선순위를 정할 수 있으며, 보안 패치가 적용되는 과정도 지속적으로 모니터링한다.
FOTA 연계로 취약점 대응까지 통합
새로운 펌웨어 취약점 스캔 기능은 nRF 클라우드의 펌웨어 무선 업데이트(FOTA) 서비스와 연동된다. 개발자는 취약점을 식별한 뒤 동일한 플랫폼에서 보안 패치를 배포하고 적용 결과까지 확인할 수 있다. 기존처럼 별도의 CVE 관리 시스템을 구축하거나 운영하지 않아도 취약점 모니터링과 보안 업데이트를 하나의 플랫폼에서 수행할 수 있도록 했다.
EU 사이버 복원력법 대응 지원
EU 사이버 복원력법은 커넥티드 기기의 전체 수명주기에 걸쳐 보안 유지와 취약점 관리를 요구한다. 제품이 출시된 이후에도 지속적인 보안 점검과 업데이트를 수행해야 하는 만큼 제조사는 장기간 보안 운영 체계를 유지해야 한다. 노르딕은 펌웨어 취약점 스캔과 FOTA 기능을 함께 제공해 개발자가 규정 준수에 필요한 운영 부담을 줄이고 제품 개발에 집중할 수 있도록 지원한다고 설명했다.
취약점 식별부터 감사 추적까지 단일 플랫폼 제공
기기 제조업체는 nRF 클라우드에서 취약점 식별과 보안 패치 배포, 적용 결과 확인까지 하나의 플랫폼에서 수행할 수 있다. 감사 추적 기능도 함께 제공해 보안 조치 이력을 관리하고, 실제 운영 기기의 취약점 조치 현황도 실시간으로 확인할 수 있다. 펌웨어 취약점 스캔 기능은 향후 몇 주 안에 제공될 예정이다. 개발자는 관련 웨비나를 통해 정식 출시 일정과 기능을 확인할 수 있으며, nRF 클라우드는 무료 개발자 계정을 통해 이용할 수 있다.
#노르딕 #노르딕세미컨덕터 #nRF클라우드 #SBOM #CVE #FOTA #사이버복원력법 #CRA #IoT보안 #펌웨어취약점


