- 60개 이상 지점 적용…하이브리드 액세스·정책 관리 중앙 운영
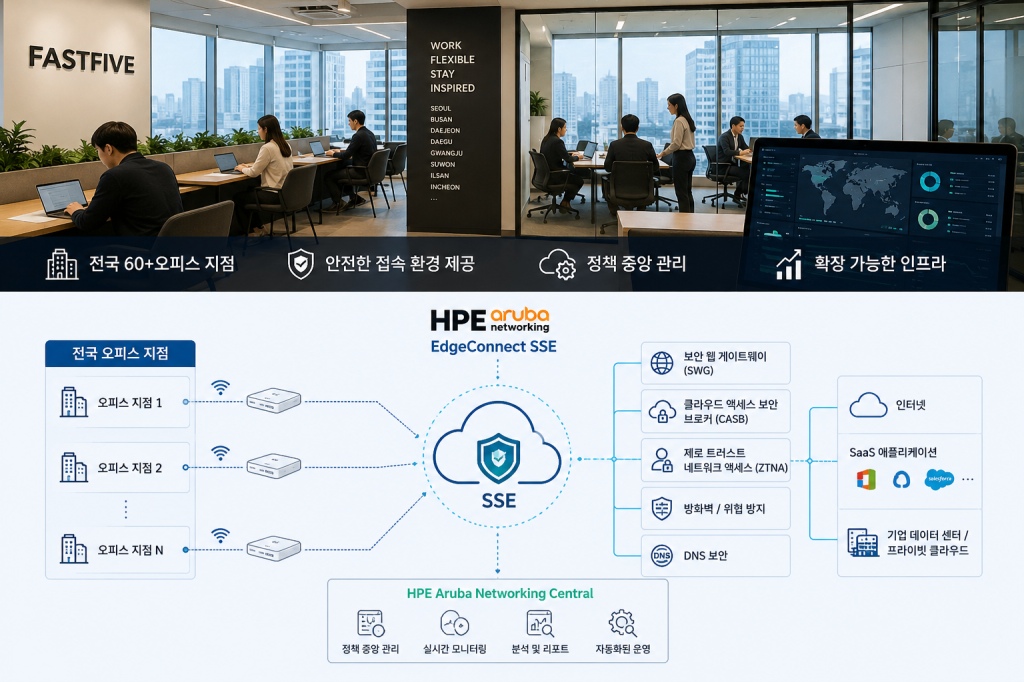
패스트파이브(FASTFIVE)가 전국 60개 이상 공유오피스 지점의 보안과 네트워크 운영 체계를 통합하기 위해 ‘HPE 아루바 네트워킹 엣지커넥트 SSE(HPE Aruba Networking EdgeConnect SSE)’를 도입했다. 패스트파이브는 분산된 업무 환경에서 내부 서비스 접근과 보안 정책 운영을 중앙에서 관리하며 전국 단위 사업 확장에 맞춘 네트워크 운영 기반을 구축했다.
패스트파이브는 스타트업부터 대기업까지 다양한 고객사를 대상으로 공유오피스를 운영하며 이동성과 유연성을 기반으로 한 업무 환경을 제공한다. 지점 수와 고객사가 늘면서 내부 서비스 접근 권한과 보안 정책을 전국 단위에서 일관되게 적용하고 네트워크 상태를 한 번에 관리하는 일이 핵심 과제로 떠올랐다. 기존 어플라이언스 기반 보안 방식은 지점별로 분산된 네트워크 환경에서 접속 정책과 운영 상태를 통합 관리하는 데 한계가 있었다.
전국 지점 접속 정책을 중앙에서 관리
HPE 아루바 네트워킹 엣지커넥트 SSE는 패스트파이브 전국 지점의 접속 정책과 보안 규칙을 클라우드에서 통합 적용하며 지점별 네트워크 운영 기준을 중앙에서 맞춘다. 패스트파이브는 지점마다 보안 설정을 따로 운영하는 대신 SSE(Security Service Edge) 환경에서 접속 정책을 일괄 적용하고 하이브리드 업무 환경에 필요한 접근 권한과 보안 규칙을 하나의 정책 체계 안에서 운영한다.
HPE는 ‘HPE 아루바 네트워킹 엣지커넥트 SSE 어드밴스드 구독(Advanced Subscription)’과 ‘클라우드 매니지드 커넥터(Cloud Managed Connector)’를 제공해 에이전트리스(agentless) 방식으로 전국 지점 보안 환경을 확장했다. 패스트파이브는 라이선스 운영 부담을 줄이고 신규 지점에도 동일한 접속 정책과 보안 기준을 빠르게 적용한다.
보안 게이트웨이·무선 네트워크 함께 통합
패스트파이브는 보안 웹 게이트웨이(SWG)와 클라우드 액세스 보안 브로커(CASB) 기능을 활용해 악성 웹사이트와 DNS 기반 위협, SaaS 취약점을 차단한다. 전국 지점에 분산된 사용자 접속 환경에서 민감 데이터 접근 권한을 통제하고 의심 접속과 보안 위협을 중앙에서 확인해 공유오피스 네트워크 전반 보안 기준을 일관되게 유지한다.
HPE는 AP-515·AP-535 무선 액세스 포인트와 CX6000·CX6200F·CX8100 스위치, 9012 브랜치 게이트웨이를 함께 공급했다. HPE 아루바 네트워킹 센트럴은 지점별 네트워크 상태와 정책 적용 현황을 실시간으로 보여주며 운영팀이 여러 지점 네트워크를 하나의 화면에서 모니터링하고 정책을 적용하도록 돕는다.
패스트파이브 CIO 김우경은 “전국 사업 확장 과정에서 고객에게 안전하고 원활한 접속 환경을 제공하는 일이 중요해졌다”며 “HPE 아루바 네트워킹 엣지커넥트 SSE는 지점별 보안 정책을 중앙에서 관리하고 운영 부담을 줄여 유연한 업무 환경에서도 안정적인 접속 환경을 유지하도록 했다”고 밝혔다.
HPE 코리아 김영채 대표는 “패스트파이브처럼 빠르게 확장하는 사업 환경은 지점이 늘어나더라도 동일한 보안 정책과 접속 기준을 유지하는 네트워크 체계가 필요하다”며 “중앙 정책 제어와 보안 액세스를 기반으로 전국 지점 운영을 안정적으로 이어가도록 지원할 것”이라고 설명했다.
#패스트파이브 #HPE #HPE아루바네트워킹 #EdgeConnectSSE #SSE #사이버보안 #공유오피스 #네트워크보안 #SASE
 Ceva, 블루투스 HDT·RF 통합 플랫폼 채택…풀스택 무선 사업 확대
 AMD, 라이젠 AI 헤일로 공개…로컬 AI 에이전트 PC 시장 공략


