- 데이터 유출 중심 공격 증가…EDR 우회·접근 권한 거래 서비스 성장
카스퍼스키가 2025년 랜섬웨어 위협 동향과 2026년 전망을 담은 ‘랜섬웨어 동향 보고서’를 발표했다. 공격자는 시스템 암호화보다 기업 데이터를 탈취한 뒤 공개를 위협하는 방식으로 몸값을 요구하고 있으며, 접근 권한 거래와 공격 자동화가 결합하면서 랜섬웨어 공격 생태계도 역할별로 분화하고 있다고 분석했다.
카스퍼스키 시큐리티 네트워크(KSN)에 따르면 2025년 랜섬웨어 공격이 탐지된 조직 비율은 라틴아메리카가 8.13%로 가장 높았다. 아시아·태평양은 7.89%, 아프리카는 7.62%, 중동은 7.27%, 독립국가연합(CIS)은 5.91%, 유럽은 3.82%로 집계됐다.
암호화보다 데이터 유출 노린 협박 공격 증가
2025년 랜섬웨어 공격 비율은 전년보다 소폭 감소했지만 공격 방식은 빠르게 바뀌고 있다. 공격자는 시스템 암호화보다 기업의 민감 정보를 탈취한 뒤 공개를 위협하며 몸값을 요구하는 방식으로 공격 수법을 전환하고 있다.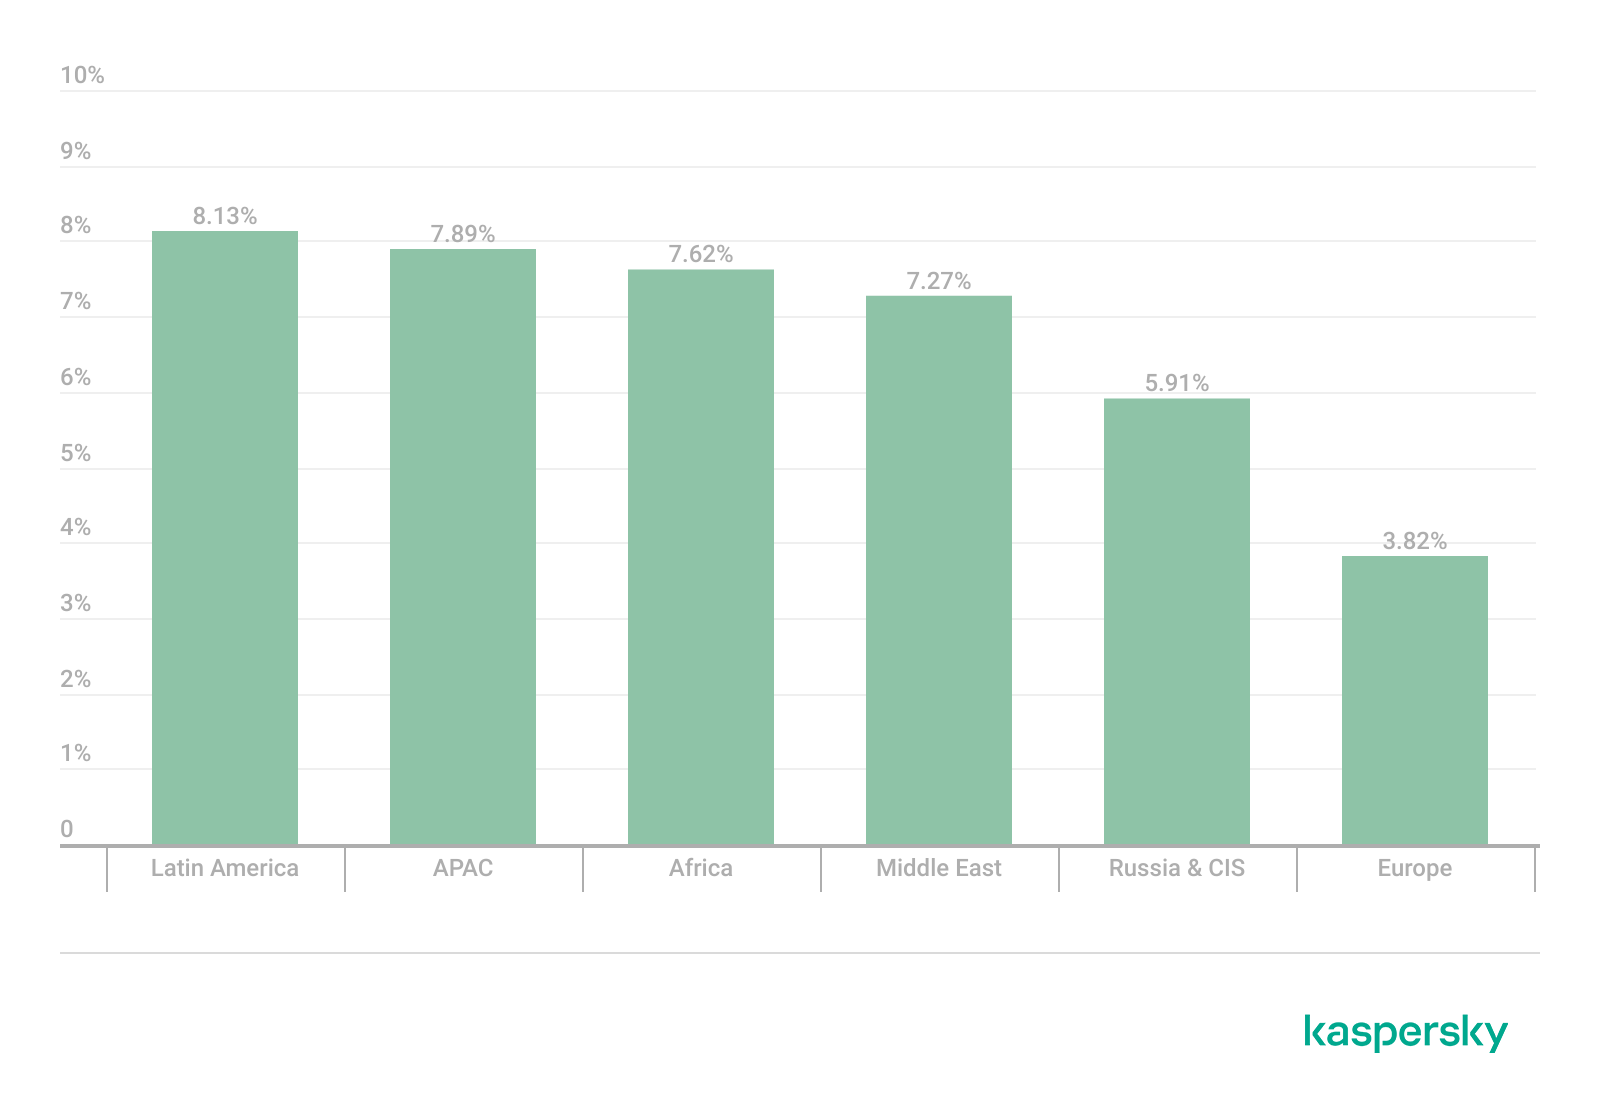
탈취된 데이터와 계정 정보는 텔레그램 채널과 다크웹 포럼을 통해 거래된다. 랜섬웨어 서비스 홍보와 정보 공유 창구 역할을 하던 램프(RAMP) 포럼은 올해 1월 폐쇄됐고 데이터 유출 정보를 공유하던 리크베이스(LeakBase)도 3월 운영을 중단했다. 다만 기존 플랫폼이 사라져도 유사 서비스가 계속 등장하면서 데이터 거래 시장은 유지될 것으로 전망된다.
보안 무력화 도구가 공격 표준으로 자리 잡아
보고서는 엔드포인트 탐지 및 대응(EDR) 킬러 도구 확산을 주요 변화로 지목했다. EDR 킬러는 악성코드 실행 전에 보안 솔루션을 종료하거나 탐지 기능을 우회하도록 설계된 도구다. 공격자는 이를 이용해 엔드포인트 보안 체계를 무력화한 뒤 내부 네트워크로 이동하고 데이터를 탈취한다. 이러한 도구가 공격 과정의 표준 요소로 자리 잡으면서 초기 침투와 권한 확보, 데이터 탈취를 담당하는 공격 조직 간 역할 분담도 뚜렷해지고 있다.
일부 랜섬웨어 조직은 포스트 양자 암호(Post-Quantum Cryptography, PQC)를 도입하기 시작했다. 양자컴퓨팅 환경에서도 해독이 어려운 암호 기술을 적용해 향후 데이터 복구와 사고 분석을 어렵게 만들고 있다.
이유:
접근 권한 거래 시장 확대하며 공격 진입 장벽 낮아져
랜섬웨어 산업화를 이끄는 또 다른 축은 초기 접근 브로커(IAB)다. 이들은 침해된 기업 시스템 접근 권한을 확보한 뒤 다크웹 포럼이나 메시징 플랫폼에서 판매하는 중개자 역할을 수행한다.
특히 원격 접속이 가능한 RDWeb 포털이 주요 공격 대상으로 떠오르면서 접근 권한 자체를 서비스 형태로 판매하는 ‘액세스 애즈 어 서비스(Access-as-a-Service, AaaS)’ 시장도 성장하고 있다. 공격자는 직접 침투 과정을 수행하지 않고도 이미 확보된 접근 권한을 구매해 공격을 시작한다. 접근 권한 확보와 랜섬웨어 배포가 분리되면서 공격자는 침투 과정 없이도 기업 네트워크를 공격할 수 있게 됐다.
킬린 활동 확대…신규 조직도 등장
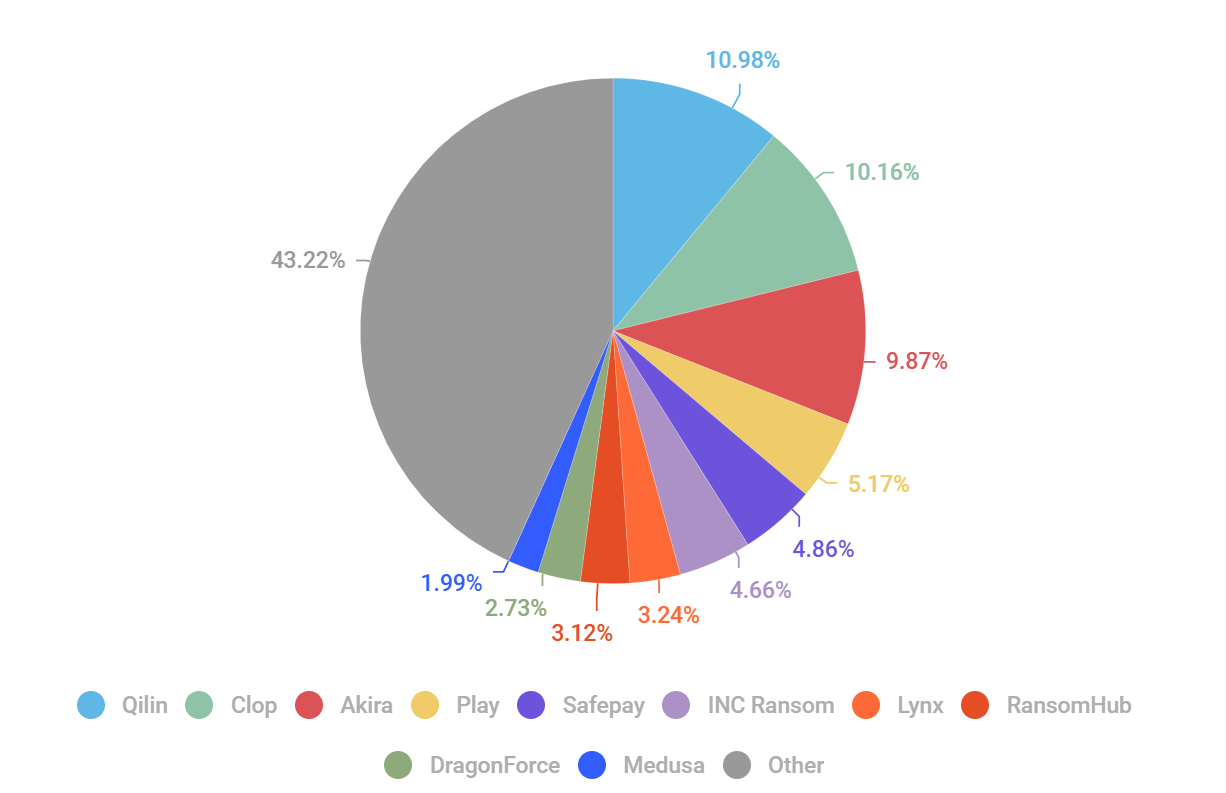
데이터 유출 사이트(DLS) 기준으로 2025년 가장 활발하게 활동한 랜섬웨어 조직은 킬린(Qilin)으로 나타났다. 킬린은 랜섬허브(RansomHub) 운영 중단 이후 데이터 유출 사이트 활동과 피해자 공개 건수를 늘리며 주요 랜섬웨어 서비스(RaaS) 운영 조직으로 자리 잡았다. 클롭(Clop)과 아키라(Akira)가 뒤를 이었다.
일부 주요 조직이 활동을 중단했지만 새로운 공격 그룹도 빠르게 등장하고 있다. 카스퍼스키는 2026년 신규 위협으로 젠틀맨(Gentlemen)을 지목했다. 젠틀맨은 민감 정보 탈취와 평판 훼손, 규제 압박을 결합한 데이터 중심 협박 전략을 앞세우고 있다.
카스퍼스키 GReAT 파비오 아솔리니(Fabio Assolini) 수석 보안 연구원은 “랜섬웨어는 데이터를 수익화하고 보안 체계를 무력화하며 공격 규모를 확장하는 범죄 생태계로 진화하고 있다”며 “기업과 사용자는 다계층 방어 체계와 안정적인 백업, 보안 인식 강화를 통해 위협에 대비해야 한다”고 설명했다.
카스퍼스키 이효은 한국지사장은 “국내 공공기관과 기업도 데이터 탈취와 평판 기반 협박 공격에 직면하고 있다”며 “엔드포인트 보안과 백업, 위협 인텔리전스를 연계한 다계층 방어 체계를 지속적으로 운영해야 한다”고 밝혔다.
#카스퍼스키 #랜섬웨어 #사이버보안 #데이터탈취 #EDR #포스트양자암호 #IAB #킬린 #Qilin #젠틀맨 #Gentlemen #위협인텔리전스 #엔드포인트보안


