- 포렌식 가속기·macOS 증거 수집 기술 공개…2TB 디스크 4시간 분석·3일 만에 침해 원인 규명 사례 소개
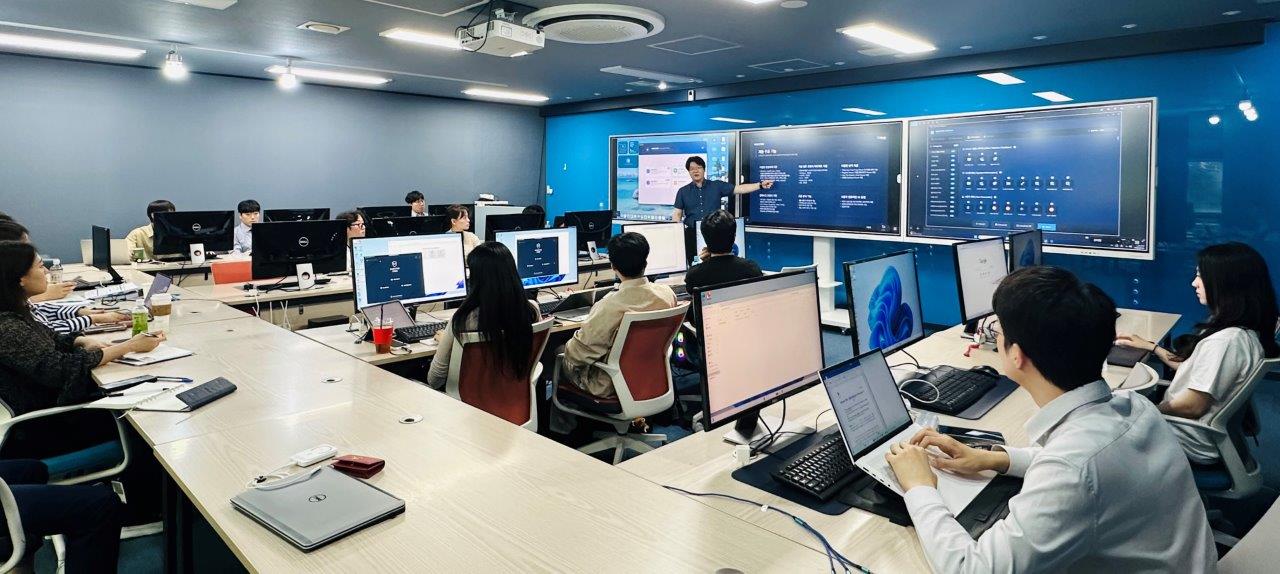
마에스트로 포렌식이 서울 독산동 인섹시큐리티 서울 독산 교육센터에서 '마에스트로 위즈덤(MAESTRO WiSDOM) 맥 포렌식 세미나'를 개최했다. 최근 강화된 침해사고 대응(DFIR) 기능을 중심으로 포렌식 가속기와 macOS 증거 수집 기술을 소개했으며, 킬린(Qilin) 랜섬웨어 대응 사례와 맥·윈도우·리눅스 통합 포렌식 실습을 진행했다.
마에스트로 위즈덤은 AI 기반 자동화 디지털 포렌식과 악성코드 분석을 통합한 플랫폼으로, 윈도우와 macOS, 리눅스, 모바일 환경의 디지털 증거를 하나의 분석 환경에서 처리한다. 기존 제품보다 5배 이상 빠른 포렌식 가속기와 1,000개 이상의 디지털 아티팩트(Artifacts) 연관 분석 기능을 바탕으로 침해사고 원인과 공격 행위 체인을 추적하도록 설계됐다.
포렌식 가속기로 공격 체인 추적
최근 침해사고는 LotL(Living off the Land)과 파일리스(Fileless), EDR 킬러(EDR Killer) 공격이 결합되면서 단일 로그 분석만으로는 공격 경로를 확인하기 어려운 사례가 늘고 있다. 운영체제와 메모리, 이벤트 로그, 디지털 아티팩트를 함께 분석해 공격자의 행위를 추적하는 통합 포렌식 환경의 중요성도 커지고 있다. 마에스트로 위즈덤은 기존 제품보다 5배 이상 빠른 증거 식별과 분석을 지원하는 포렌식 가속기를 적용했다. 약 1,000개 이상의 디지털 아티팩트를 연관 분석해 공격 체인을 확인하며, LotL과 파일리스, EDR 킬러 공격까지 추적한다.
함께 소개된 '마에스트로 위즈덤 포렌식 크레인(MAESTRO WiSDOM Forensic Crane)'은 macOS 라이브 환경에서 디지털 증거를 수집하고 이미징(Imaging)을 수행한다. 250개 이상의 macOS 라이브 아티팩트를 자동 수집하며 애플 실리콘(M1~M5)과 macOS 26(Tahoe) 환경에서도 라이브 이미징과 전원 종료 이미징을 모두 지원한다. MD5와 SHA-1, SHA-256, SHA-512 해시(Hash)를 계산해 증거 무결성을 검증하고 ZIP, AFF4, Sparse Image, MAEFDB 등 다양한 출력 형식으로 저장한다. 수집한 데이터는 마에스트로 위즈덤 macOS와 연동해 라이브 환경에서도 주요 디지털 아티팩트를 즉시 분석할 수 있다.
macOS 디지털 아티팩트 분석 실습
세미나에서는 macOS 환경의 증거 수집과 삭제 데이터 복구 절차를 중심으로 실습을 진행했다. 참가자들은 계정 정보와 스포트라이트(Spotlight) 인덱스, knowledgeC.db(앱 실행 및 사용자 활동 기록), Biome(사용자 행동 및 시스템 상태 정보) 등 주요 디지털 아티팩트를 분석하고 메모리와 프로세스, 이벤트 로그를 종합해 공격자의 침투부터 악성 행위까지 이어지는 공격 체인을 추적했다. 윈도우 파일 시스템과 레지스트리, 이벤트 로그 분석은 물론 EXT와 XFS 파일시스템 기반 리눅스 분석도 함께 진행했다. 맥과 윈도우, 리눅스가 혼재된 실제 침해사고 환경에서 운영체제별 증거를 하나의 케이스로 통합 분석하고 공격 흐름을 확인하는 절차도 실습했다.
3일 만에 킬린 랜섬웨어 원인 규명
세미나에서는 지난 2월 공개한 킬린 랜섬웨어 대응 사례도 소개했다. 마에스트로 포렌식은 LotL과 파일리스 기법이 결합된 침해사고를 분석해 2TB 디스크를 4시간 안에 1차 분석하고 삭제된 이벤트 로그를 복구해 3일 만에 공격 원인을 규명한 과정을 공개했다. 통상 1~2주가 걸리는 분석 절차를 단축한 사례를 바탕으로 참가자들은 실제 사고 대응 과정을 단계별로 실습했다. 기업 내부 정보 유출 조사와 악성코드 분석, 침해사고 원인 규명, 범죄 관련 디지털 포렌식 수사 지원 사례도 함께 소개했다. 운영체제별 증거를 하나의 케이스로 통합 분석하고 타임라인 기반으로 사건 발생 시점과 확산 경로를 확인하는 절차도 실습으로 진행했다.
마에스트로 포렌식 김종광 대표는 "최근 침해사고는 랜섬웨어와 LotL, 파일리스 공격이 결합돼 기존 보안 솔루션만으로는 원인 규명이 어려운 경우가 많다. 이번 교육은 맥 환경을 포함한 다양한 운영체제에서 이런 신종 위협의 흔적까지 추적할 수 있는 실무 역량을 키우는 데 목적이 있다"고 밝히고 "현업 분석가들이 실제 사건 대응 과정에서 마에스트로 위즈덤을 보다 빠르고 정확하게 활용할 수 있도록 정기적인 교육 과정을 지속 운영해 나갈 계획"이라고 덧붙였다.
#마에스트로포렌식 #마에스트로위즈덤 #포렌식가속기 #포렌식크레인 #디지털포렌식 #DFIR #맥포렌식 #킬린랜섬웨어 #LotL #사이버보안
 카스퍼스키, 프로스트앤설리번 '아태 OT 보안 고객가치 리더...
 세일즈포스, '에이전트포스 헬프 에이전트' 공개…문제 ...


