- RESTful API로 악성 IP·URL·도메인·파일 정보 제공…탐지 결과를 보안 정책과 대응 절차에 연계
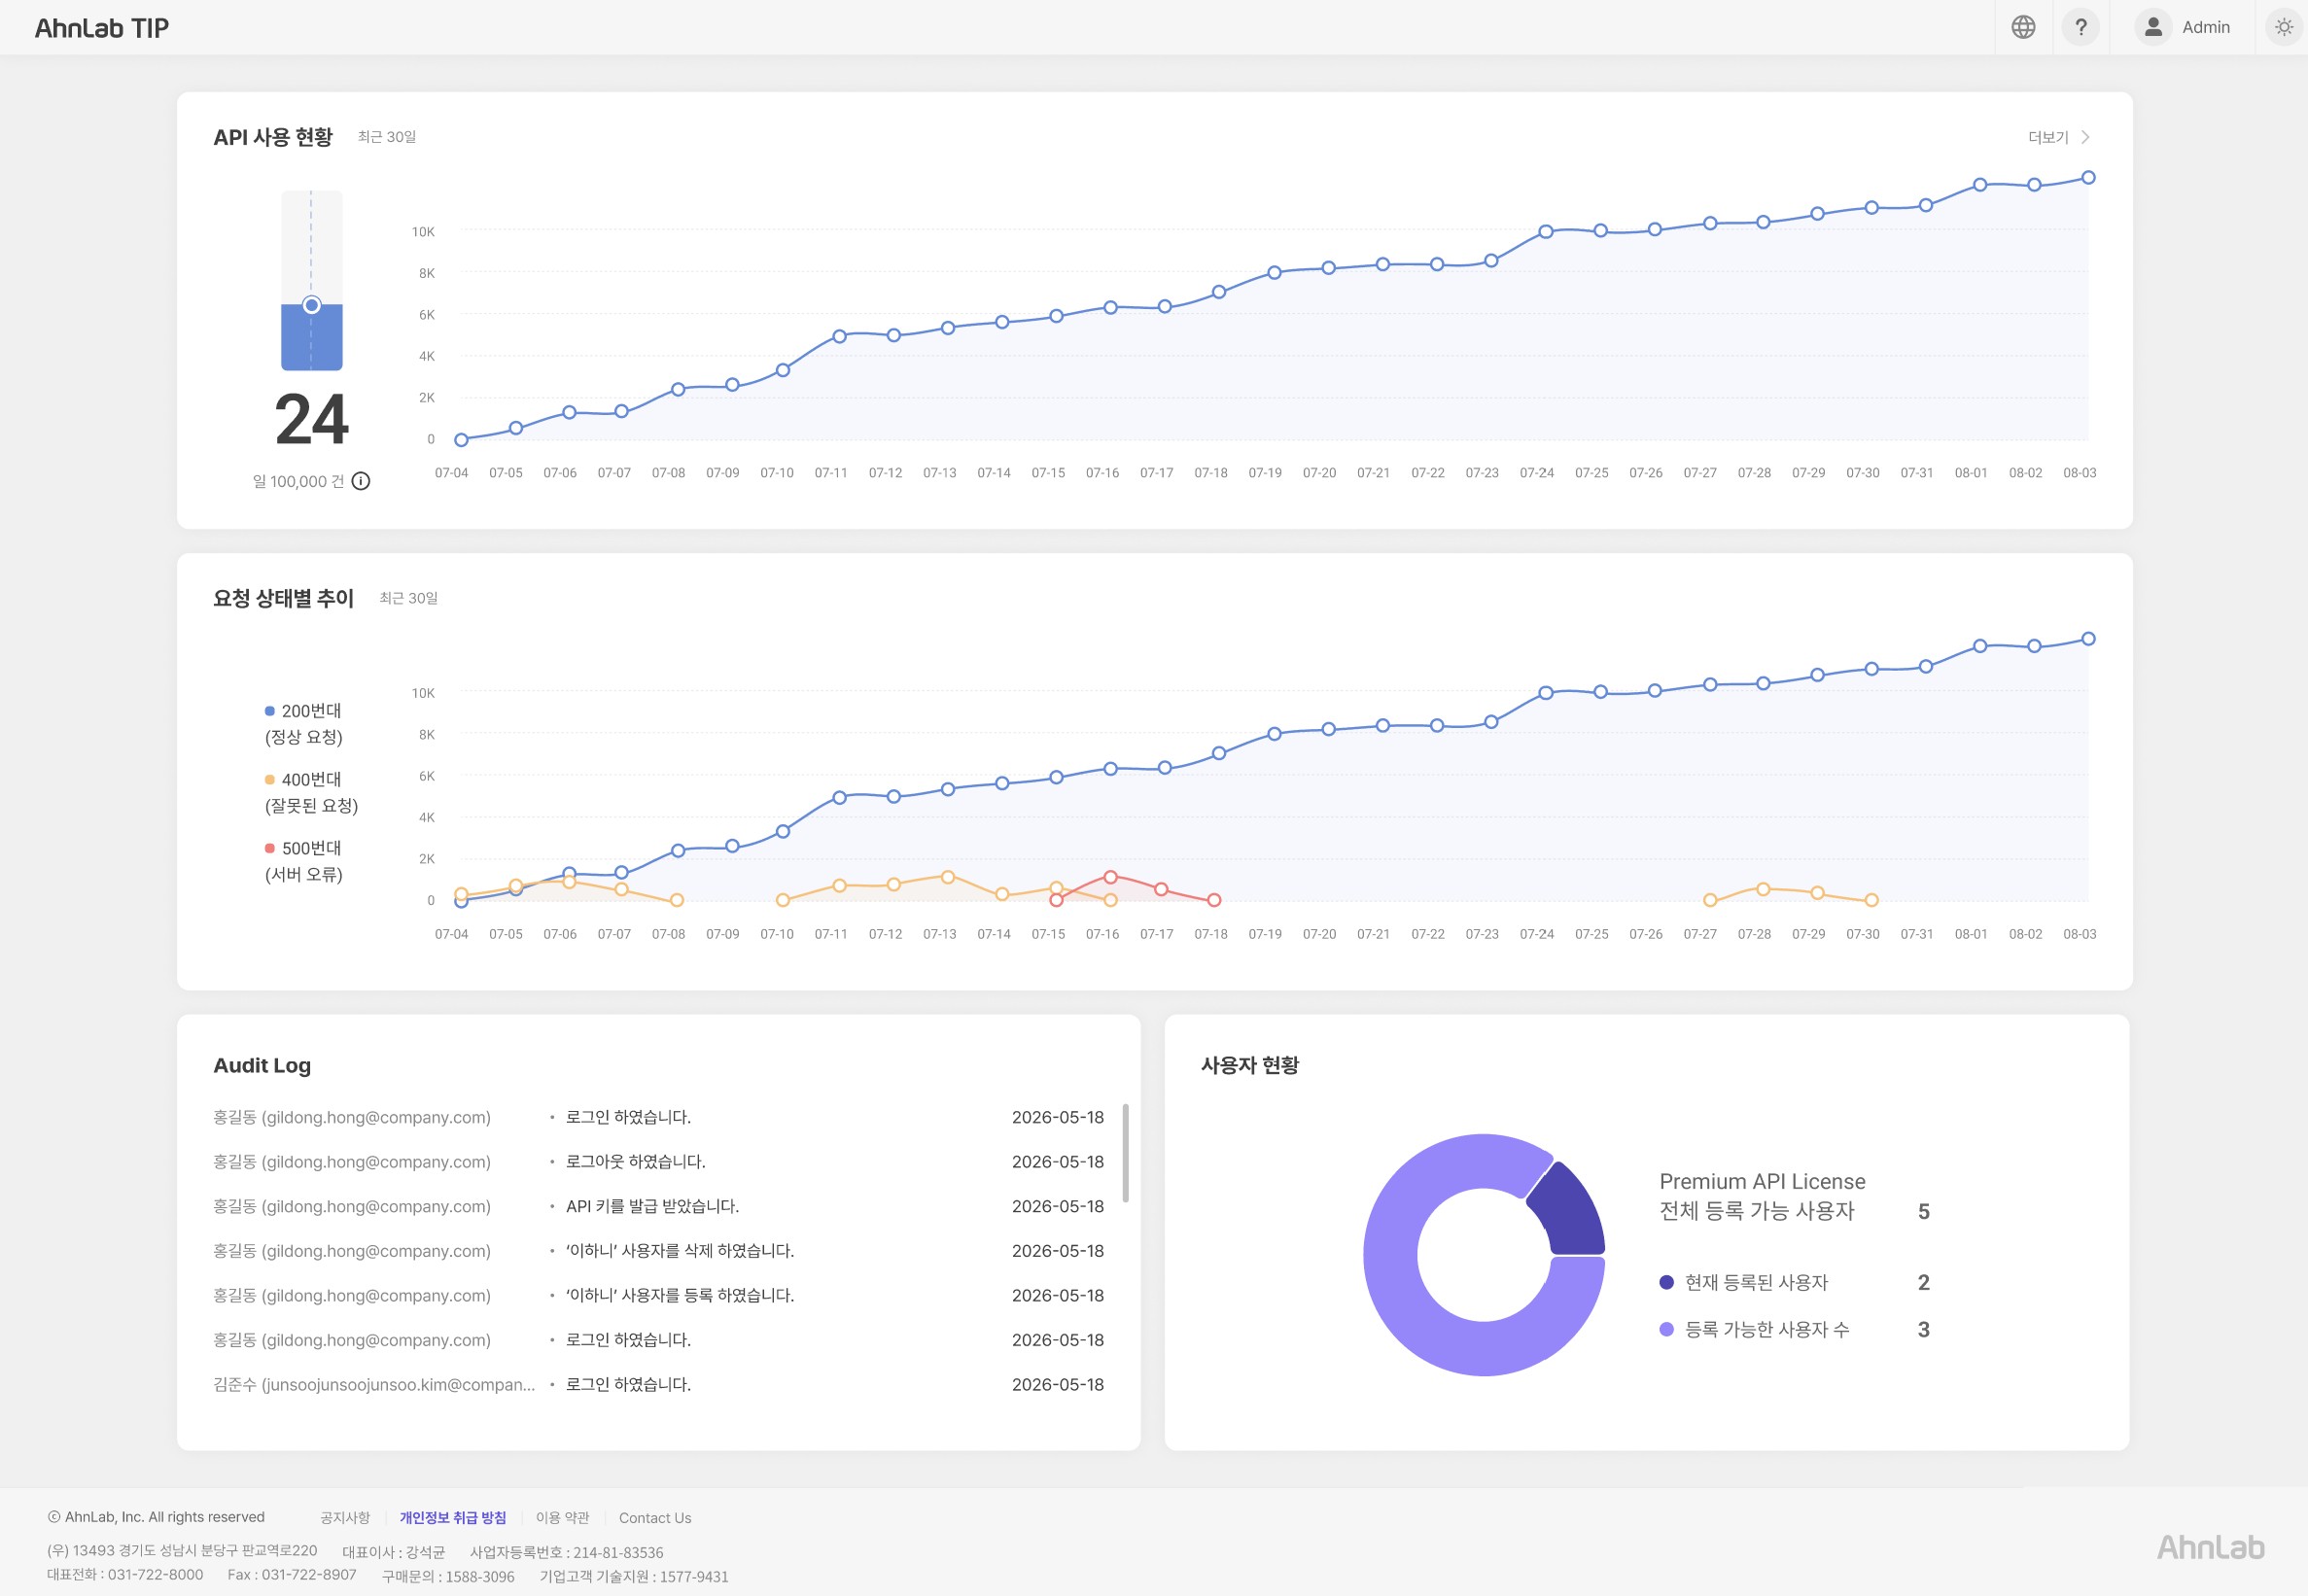
안랩이 위협 인텔리전스 플랫폼 ‘안랩 TIP’의 핵심 정보를 외부 보안 시스템에서 불러오는 ‘안랩 TIP API’를 출시했다. 악성 IP와 URL, 도메인, 파일 정보를 보안 정보·이벤트 관리(SIEM)와 보안 오케스트레이션·자동화·대응(SOAR)에 연결해 위협정보 조회를 자동화하고, 분석 결과를 보안 정책과 대응 절차에 반영한다. 안랩 TIP는 안랩이 수집·분석한 위협 인텔리전스를 제공해 고객의 보안 의사결정을 지원하는 플랫폼이다. 안랩은 여러 보안 솔루션에서 위협정보를 직접 활용하려는 고객 수요에 맞춰 기존 포털 서비스에 포함했던 API 기능을 별도 상품으로 구성했다.
보안 시스템에서 위협정보 자동 조회
최근 사이버 공격은 취약점과 악성 IP, URL, 도메인, 파일, 유출 계정 정보 등을 복합적으로 악용한다. 보안 담당자는 시스템에서 탐지한 침해지표가 실제 위협인지 확인한 뒤 위험도와 대응 우선순위를 판단해야 한다. 안랩 TIP API는 글로벌 표준인 RESTful API 방식으로 악성 IP와 URL, 도메인, 파일 정보를 제공한다. 연동 대상은 안랩의 엔드포인트 탐지·대응(EDR)과 방화벽을 비롯해 타사 보안 솔루션, 고객이 자체 운영하는 SIEM과 SOAR다. 고객은 기존 보안 환경을 바꾸지 않고 탐지된 침해지표의 위험도와 연관 정보를 조회한다. 안랩 TIP API가 고객 환경과 관련성이 높은 위협정보를 불러오면 보안 시스템은 분석 결과를 탐지 정책과 대응 절차에 전달한다.
방화벽 탐지부터 대응 판단까지 연결
방화벽이 특정 IP 주소를 탐지하면 안랩 TIP API가 해당 IP의 위험도와 연관 위협 정보를 실시간으로 조회한다. 고객은 결과에 따라 차단 정책을 적용하거나 추가 분석 대상으로 분류한다. 보안 담당자가 여러 시스템을 오가며 침해지표를 개별 검색하는 과정도 줄어든다. 탐지 정보와 위협 인텔리전스를 기존 보안 운영 환경에서 함께 확인하고 대응 여부를 판단하는 방식이다. 대량의 보안 이벤트를 처리하는 보안관제센터(SOC)에서는 AI로 분석·정제한 위협 인텔리전스를 실시간으로 조회해 위험도와 대응 우선순위를 판단한다. 안랩은 API 호출 규모와 운영 환경, 예산에 따라 상품을 선택하도록 여러 서비스 등급을 운영한다.
포털과 API 묶은 ‘안랩 TIP 스타터’
안랩은 API 전용 상품과 함께 포털 서비스와 API를 결합한 ‘안랩 TIP 스타터’도 출시했다. 안랩 보안 솔루션을 사용하는 기존·신규 고객이 포털 조회와 제품 연동 기능을 함께 이용하도록 구성했다. 포털에서는 기본적인 침해지표(IoC)를 검색·조회하고, API는 위협정보를 자동으로 불러와 보안 제품과 연결한다. 고객은 두 기능을 실제 보안 운영 환경에 적용하며 위협 인텔리전스 도입 효과를 확인한다.
안랩 제품기획본부 김창희 본부장은 “최근 국내외 사이버 위협이 고도화되면서 선제적 보안을 위한 위협 인텔리전스에 대한 관심이 높아지고 있으며, 이를 API 형태로 보안 솔루션에 연동해 보안 운영 체계를 고도화하려는 고객 수요도 증가하고 있다”며 “안랩 TIP API는 이기종 보안 솔루션과의 연동성은 물론 비용 측면에서도 위협 인텔리전스의 활용성을 극대화할 수 있는 최적의 선택지”라고 밝혔다.
#안랩 #안랩TIP #안랩TIPAPI #안랩TIP스타터 #위협인텔리전스 #사이버보안 #RESTfulAPI #SIEM #SOAR #보안관제센터 #IoC


