- 취약점 판단부터 보고 시한·증적 관리까지…9월 CRA 보고 의무 시행 앞둔 제조사 지원
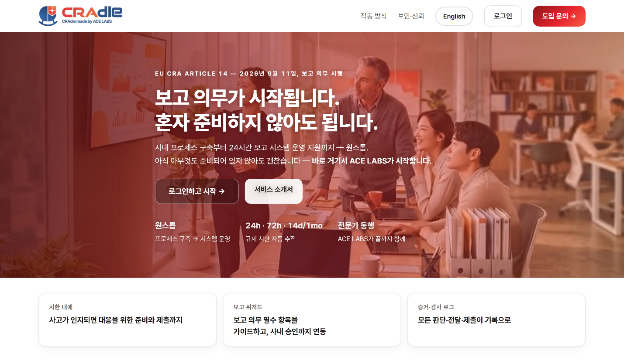
에이스랩스(ACE LABS)가 유럽연합(EU) 사이버복원력법(CRA)에 따른 취약점·보안사고 보고 의무를 지원하는 서비스형 제품보안대응(PSIRT-as-a-Service) 플랫폼 ‘크래들(CRAdle)’을 출시했다. 제조사는 크래들을 통해 사내 보고 체계 구축부터 보고 대상 판단, 제출 일정 관리, 증적 기록까지 제품 보안사고 대응 업무를 하나의 환경에서 처리할 수 있다.
보고 대상 판단부터 제출 준비까지 지원
크래들은 CRA 제14조에서 요구하는 취약점과 보안사고 보고 절차를 지원하는 플랫폼이다. 기업 조직에 맞는 역할과 책임(R&R)을 설정하고 보고 절차서를 생성하며, 담당자가 정해진 절차에 따라 업무를 진행하도록 돕는다. 보안 문제가 확인되면 담당자는 질문 기반 절차를 통해 해당 사안이 사고(Incident)인지 취약점(Vulnerability)인지, CRA상 보고 대상인지를 검토할 수 있다. 이를 바탕으로 초기 대응 방향을 정하고 후속 보고 절차를 진행한다. 플랫폼은 사고 인지 시점을 기준으로 보고 기한을 관리하고 조기 경보와 상세 통지, 최종 보고에 필요한 자료 준비 현황을 확인한다. 대응 과정에서 수행한 작업과 승인 이력, 의사결정 내용은 감사 가능한 기록으로 저장한다. 제조사는 해당 기록을 규제기관의 점검이나 감사에 활용할 수 있다.
9월 CRA 보고 의무 시행…국내 제조사 대응 지원
CRA 제14조에 따른 취약점·보안사고 보고 의무는 2026년 9월 11일부터 적용된다. EU 시장에 디지털 요소를 포함한 제품을 공급하는 제조사는 적극적으로 악용된 취약점이나 중대한 보안사고를 인지하면 24시간 이내 조기 경보와 72시간 이내 상세 통지를 제출해야 한다. 조기 경보와 상세 통지, 최종 보고는 ENISA가 운영하는 단일 보고 플랫폼(SRP)을 통해 제출한다. CRA는 의무를 위반할 경우 최대 1,500만 유로 또는 직전 회계연도 전 세계 연매출의 2.5% 가운데 더 큰 금액까지 과징금을 부과할 수 있도록 규정하고 있다.
국내 제조사는 제품보안사고 대응 조직 운영 경험이 부족한 경우가 많아 보고 대상 판단과 내부 승인 절차, 영문 보고서 작성, 제출 기한 관리에 부담을 겪고 있다. 에이스랩스는 국내 제조사를 대상으로 CRA 대응 컨설팅을 수행하는 과정에서 확인한 보고 절차 부재와 담당자 경험 부족, 제한된 대응 시간 등의 문제를 반영해 크래들을 개발했다고 설명했다.
한국 기업 업무 절차 반영
크래들은 국내 제조사를 위해 한국어 사용자 환경을 제공하고 국내 기업의 의사결정 절차를 반영한 업무 과정을 적용했다. 취약점과 보안사고 관련 정보는 고객이 허용한 범위 안에서만 처리하도록 설계했다. 서비스명은 규제를 의미하는 ‘CRA’와 요람을 뜻하는 ‘Cradle’을 결합한 이름이다. 제조사의 규제 대응 준비부터 실제 보고 완료까지 지원한다는 의미를 담았다.
에이스랩스 노민석 대표는 “CRA 보고 의무는 제조사에 낯설고 무거운 과제이지만 처음부터 완벽하게 준비된 회사는 없다. 반복적으로 확인한 현장 문제를 체계화해 어떤 기업이든 활용할 수 있도록 크래들을 개발했다. 국내 제조 기업이 규제 대응 체계 수립부터 첫 보고까지 시행착오를 줄이고 기한 내 보고를 마치도록 지원하는 것이 목표”라고 밝혔다.
취약점 관리까지 서비스 확대
에이스랩스는 인증기관이 아닌 독립 자문사로 제조사의 CRA 대응 준비와 보고 절차를 지원한다. CRA 보고의 법적 책임과 ENISA에 대한 최종 제출은 제조사가 직접 수행한다. 에이스랩스는 앞으로 크래들의 지원 범위를 취약점 상시 모니터링과 소프트웨어 자재명세서(SBOM), 취약점 악용 가능성 교환(VEX) 관리, 표준 개정 대응까지 확대할 계획이다. CRA는 2027년 12월 11일부터 전면 시행된다.
#에이스랩스 #크래들 #CRA #사이버복원력법 #PSIRT #제품보안 #ENISA #SBOM #VEX #사이버보안


