- 오코스파이웨어로 시드 문구·자격 증명 탈취…25개국 이상에서 수백 명 피해 확인
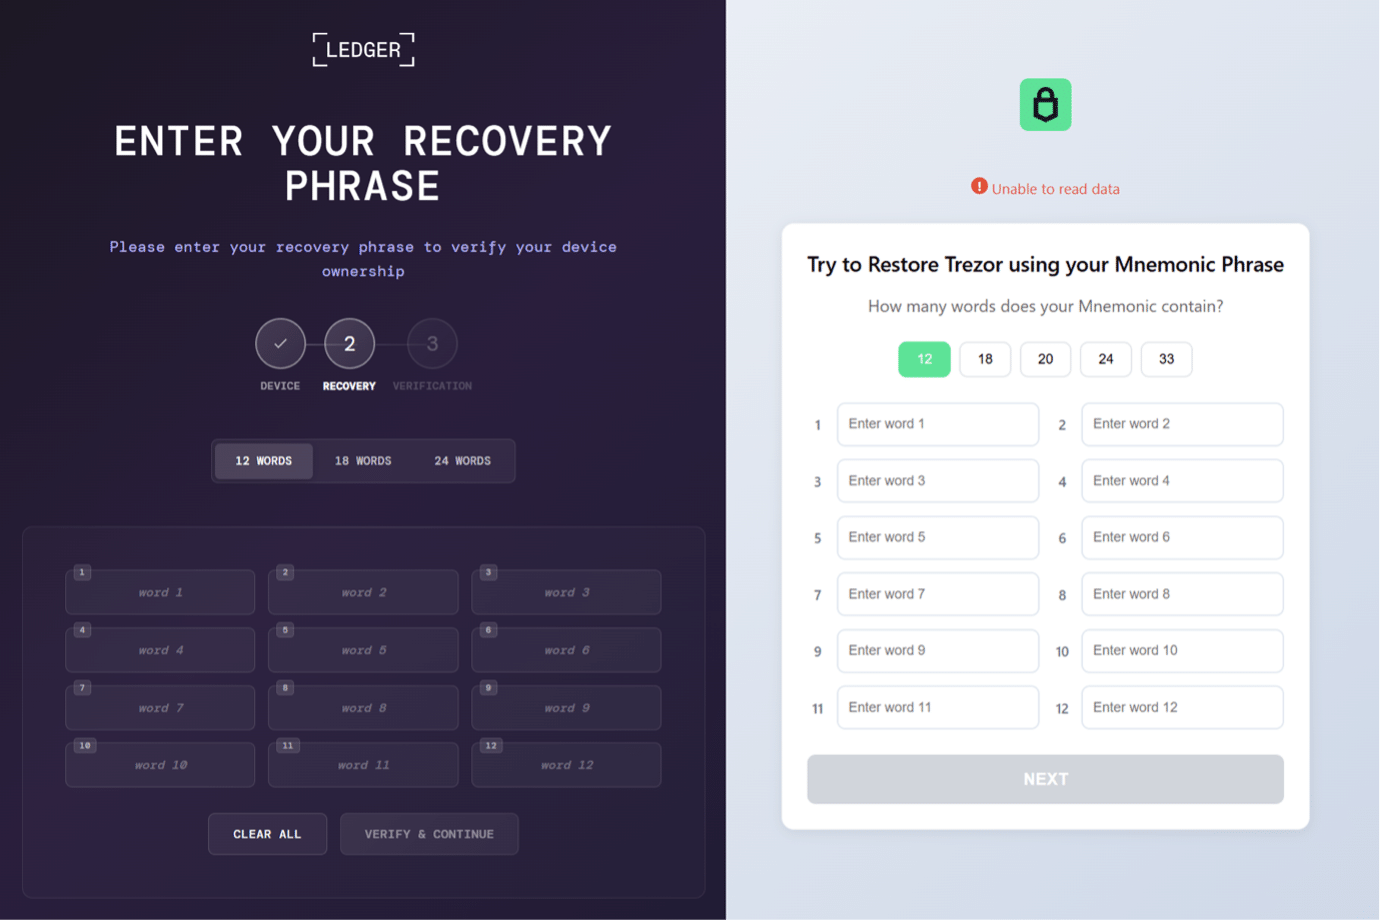
카스퍼스키가 암호화폐 지갑 정보와 시드 문구를 탈취하는 악성 프레임워크 ‘오코봇(OkoBot)’을 공개했다. 글로벌 연구분석팀(GReAT)은 2026년 1월 암호화폐 지갑 애플리케이션 창의 내용을 가로채는 다수의 공격을 확인했으며, 현재까지 25개국 이상에서 수백 명이 피해를 본 것으로 파악했다. 피해는 브라질과 베트남, 캐나다, 멕시코, 튀르키예에 집중됐다. 오코봇은 현재도 활동을 이어가며 암호화폐 사용자와 소프트웨어 개발자를 주요 표적으로 삼고 있다.
20개 이상 악성 모듈로 정보 탈취
오코봇은 암호화폐 지갑의 복구용 시드 문구를 메모리에서 찾아 외부로 빼내는 TookPS와 크로미움 기반 웹브라우저를 감시하는 오코스파이웨어(OkoSpyware)를 결합한 악성 프레임워크다. 릴라이드 스틸러(Rilide Stealer)를 비롯한 여러 악성코드도 추가로 배포한다.
프레임워크에는 20개 이상의 악성 페이로드와 임플란트가 포함됐다. 공격자는 로컬 파일을 수집하고 원격 명령을 실행하며, 임의의 브라우저 확장 프로그램을 내려받아 계정 자격 증명과 화면 정보를 가로챈다.
일부 임플란트는 브라우저 메모리를 변조해 악성 확장 프로그램을 은밀하게 불러온 뒤 사용자 화면에서 숨긴다. 오코스파이웨어는 키 입력과 특정 애플리케이션 창을 실시간으로 수집하며 지갑 정보와 인증 데이터를 탈취한다.
클릭픽스와 가짜 설치 파일로 침투
최초 감염은 클릭픽스(ClickFix) 공격과 깃허브를 통한 가짜 프로그램 배포에서 시작된다. 클릭픽스는 사회공학 기법으로 사용자가 직접 악성 코드를 실행하도록 유도하고, 깃허브에서는 정상 소프트웨어로 위장한 파일을 내려받게 만든다.
연구진은 마이크로소프트의 데이터베이스 관리 도구인 SQL 서버 관리 스튜디오(SSMS)를 사칭한 가짜 설치 프로그램도 확인했다. 개발자가 자주 사용하는 도구로 위장해 악성코드를 유포한 사례다.
공격 기법과 정보 탈취형 악성코드의 특성은 러시아어권 위협 행위자들이 널리 사용하는 방식과 유사했다. 기술 분석 과정에서도 러시아어 코드 흔적이 발견됐지만, 카스퍼스키는 현재 확보된 정보만으로 특정 크라임웨어 조직의 소행이라고 단정하기 어렵다고 설명했다.
하드웨어 지갑 연결 감지해 피싱 화면 노출
오코봇에는 시드헌터(SeedHunter)라는 악성 구성 요소도 포함됐다. 시드헌터는 시스템에서 실행 중인 프로세스를 감시하다가 트레저 스위트(Trezor Suite), 레저 월렛(Ledger Wallet), 레저 라이브(Ledger Live)에 임플란트를 삽입한다. 트레저나 레저 하드웨어 지갑이 연결되면 각 지갑 유형에 맞춘 피싱 화면을 표시한다. 사용자가 화면 안내에 따라 복구용 시드 문구를 입력하면 공격자가 해당 정보를 빼낸다.
카스퍼스키 글로벌 연구분석팀 드미트리 갈로프(Dmitry Galov) 러시아·CIS 담당 총괄 책임자는 “오코봇은 1년 넘게 활동을 이어왔으며 개발자와 암호화폐 사용자를 주요 표적으로 삼고 있다”고 밝혔다.
카스퍼스키 이효은 한국지사장은 “출처가 불분명한 프로그램 설치와 보안 기능 해제를 피하고, 통합 보안과 전용 비밀번호 관리 솔루션으로 암호화폐 자산을 보호해야 한다”고 당부했다.
#카스퍼스키 #오코봇 #오코스파이웨어 #암호화폐 #암호화폐지갑 #시드문구 #악성코드 #정보탈취 #사이버보안 #GReAT
 테라 퀀텀·에이펙스에이아이, 클라우드 연결형 시스템에 양자내성...
 다쏘시스템, 버추얼 동반자 3종으로 에이전틱 3D익스피리언스 확장


