- 사용자 조작 없이 시스템 종료 유발…iOS·macOS 등 애플 주요 운영체제에 보안 조치 적용
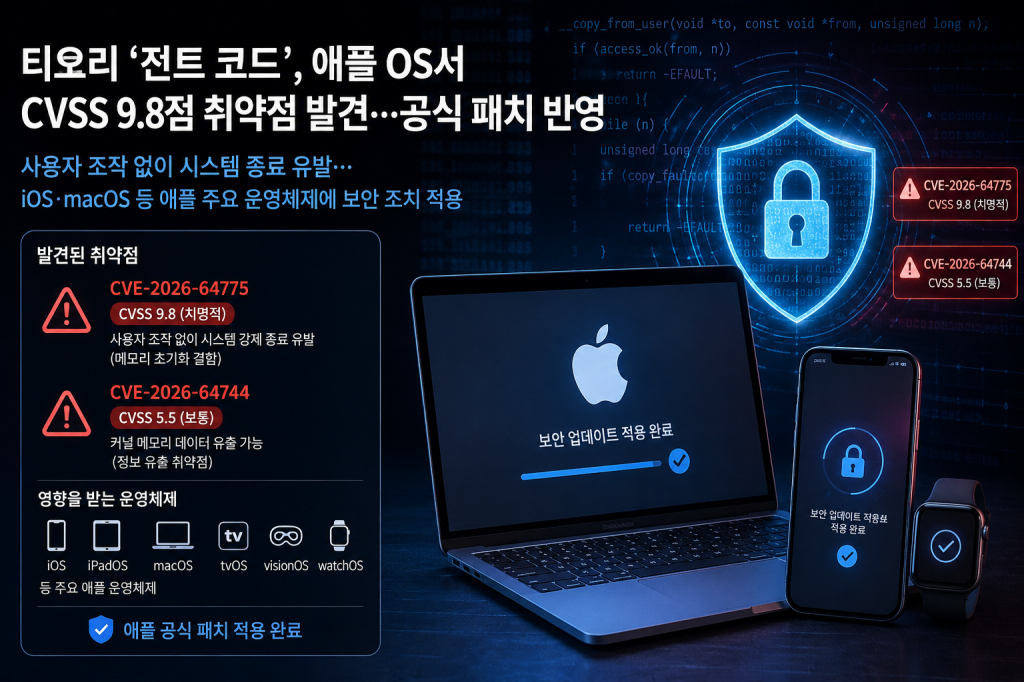
티오리(Theori)의 AI 소스코드 보안 분석 솔루션 ‘진트 코드(Xint Code)’가 애플 주요 운영체제에서 커널 취약점 2종을 찾아냈다. CVE-2026-64775와 CVE-2026-64744에 대한 보안 조치는 최신 iOS와 macOS 등 애플 운영체제 업데이트에 반영됐다.
사용자 조작 없이 시스템 강제 종료
CVE-2026-64775는 공통 취약점 평가 시스템(CVSS) 기준 9.8점을 받은 치명적 커널 취약점이다. 사용자가 별도로 조작하지 않아도 특정 애플리케이션이 시스템을 예기치 않게 강제 종료시킬 수 있으며, 원인은 메모리 초기화 과정에서 발생한 결함으로 확인됐다. 애플은 메모리 처리 방식을 개선해 해당 문제를 수정했다. 패치는 iOS 26.6과 iPadOS 26.6, macOS Tahoe 26.6, tvOS 26.6, visionOS 26.6, watchOS 26.6에 적용됐다. macOS Sequoia 15.7.8과 macOS Sonoma 14.8.8에도 같은 보안 조치가 반영됐다.
커널 메모리 데이터 유출 차단
CVE-2026-64744는 CVSS 5.5점의 정보 유출 취약점이다. 특정 애플리케이션이 커널 메모리 데이터를 외부로 노출할 수 있는 결함으로, 애플은 추가 검증 로직을 적용해 데이터 유출 경로를 차단했다. 두 취약점은 진트 코드가 소스코드의 실행 맥락과 데이터 이동 경로를 추적하는 과정에서 발견했다. 정적 분석으로 의심 지점을 식별한 뒤 공격 재현 코드(PoC)를 실행해 실제 악용 여부를 검증한다. 단순히 이론적 위험을 나열하지 않고, 재현 근거를 확보한 취약점만 제시한다.
9년간 숨어 있던 리눅스 결함도 1시간 만에 발견
진트 코드는 리눅스와 안드로이드에서도 고위험 취약점을 찾아 공식 패치 반영으로 연결했다. 최근에는 리눅스 커널에 약 9년간 존재했던 권한 상승 취약점 ‘카피 페일(Copy Fail, CVE-2026-31431)’을 분석 가동 1시간 만에 발견했다. 안드로이드 취약점 CVE-2026-0095와 CVE-2026-0138, CVE-2026-0143도 진트 코드가 탐지했다. 해당 결함은 사용자 조작 없이 권한 상승이나 메모리 오염을 일으킬 수 있으며, 구글은 공식 보안 패치에 수정 사항을 반영했다. 진트 코드는 리눅스와 안드로이드에 이어 iOS와 macOS에서도 취약점을 찾아내며 주요 운영체제 전반으로 분석 범위를 넓혔다. AI 엔진은 대규모 소스코드에서 메모리 처리와 권한 관리, 데이터 접근 과정에 숨은 결함을 추적한다.
개발 소스코드부터 운영 서비스까지 점검
진트는 개발과 서비스 운영, 상시 감시 단계에서 공격 가능성을 점검하는 AI 기반 자율형 모의해킹 플랫폼이다. 개발 단계에서는 진트 코드가 소스코드의 맥락과 데이터 이동을 분석하고, 운영 환경에서는 진트 웹(Xint Web)이 실제 해커의 관점으로 침투 테스트를 수행한다. 진트 펄스(Xint Pulse)는 기업이 필요한 시점에 모의해킹을 요청하는 온디맨드 방식으로 운영된다.
티오리 진트 제품 총괄 곽경주는 "애플 공식 패치 반영은 진트 코드가 실제 공격 재현 코드(PoC)로 검증한 취약점을 찾아내고, AI가 대규모 소스코드에서 사람이 놓치기 쉬운 결함까지 탐지할 수 있음을 보여준 사례"라고 밝혔다.
#티오리 #진트코드 #진트 #애플 #iOS #macOS #커널취약점 #CVE202664775 #CVE202664744 #AI보안 #소스코드보안


