- 악성 파일 사전 제거와 스캔 엔진 적용…금융권 CDR 도입 확대
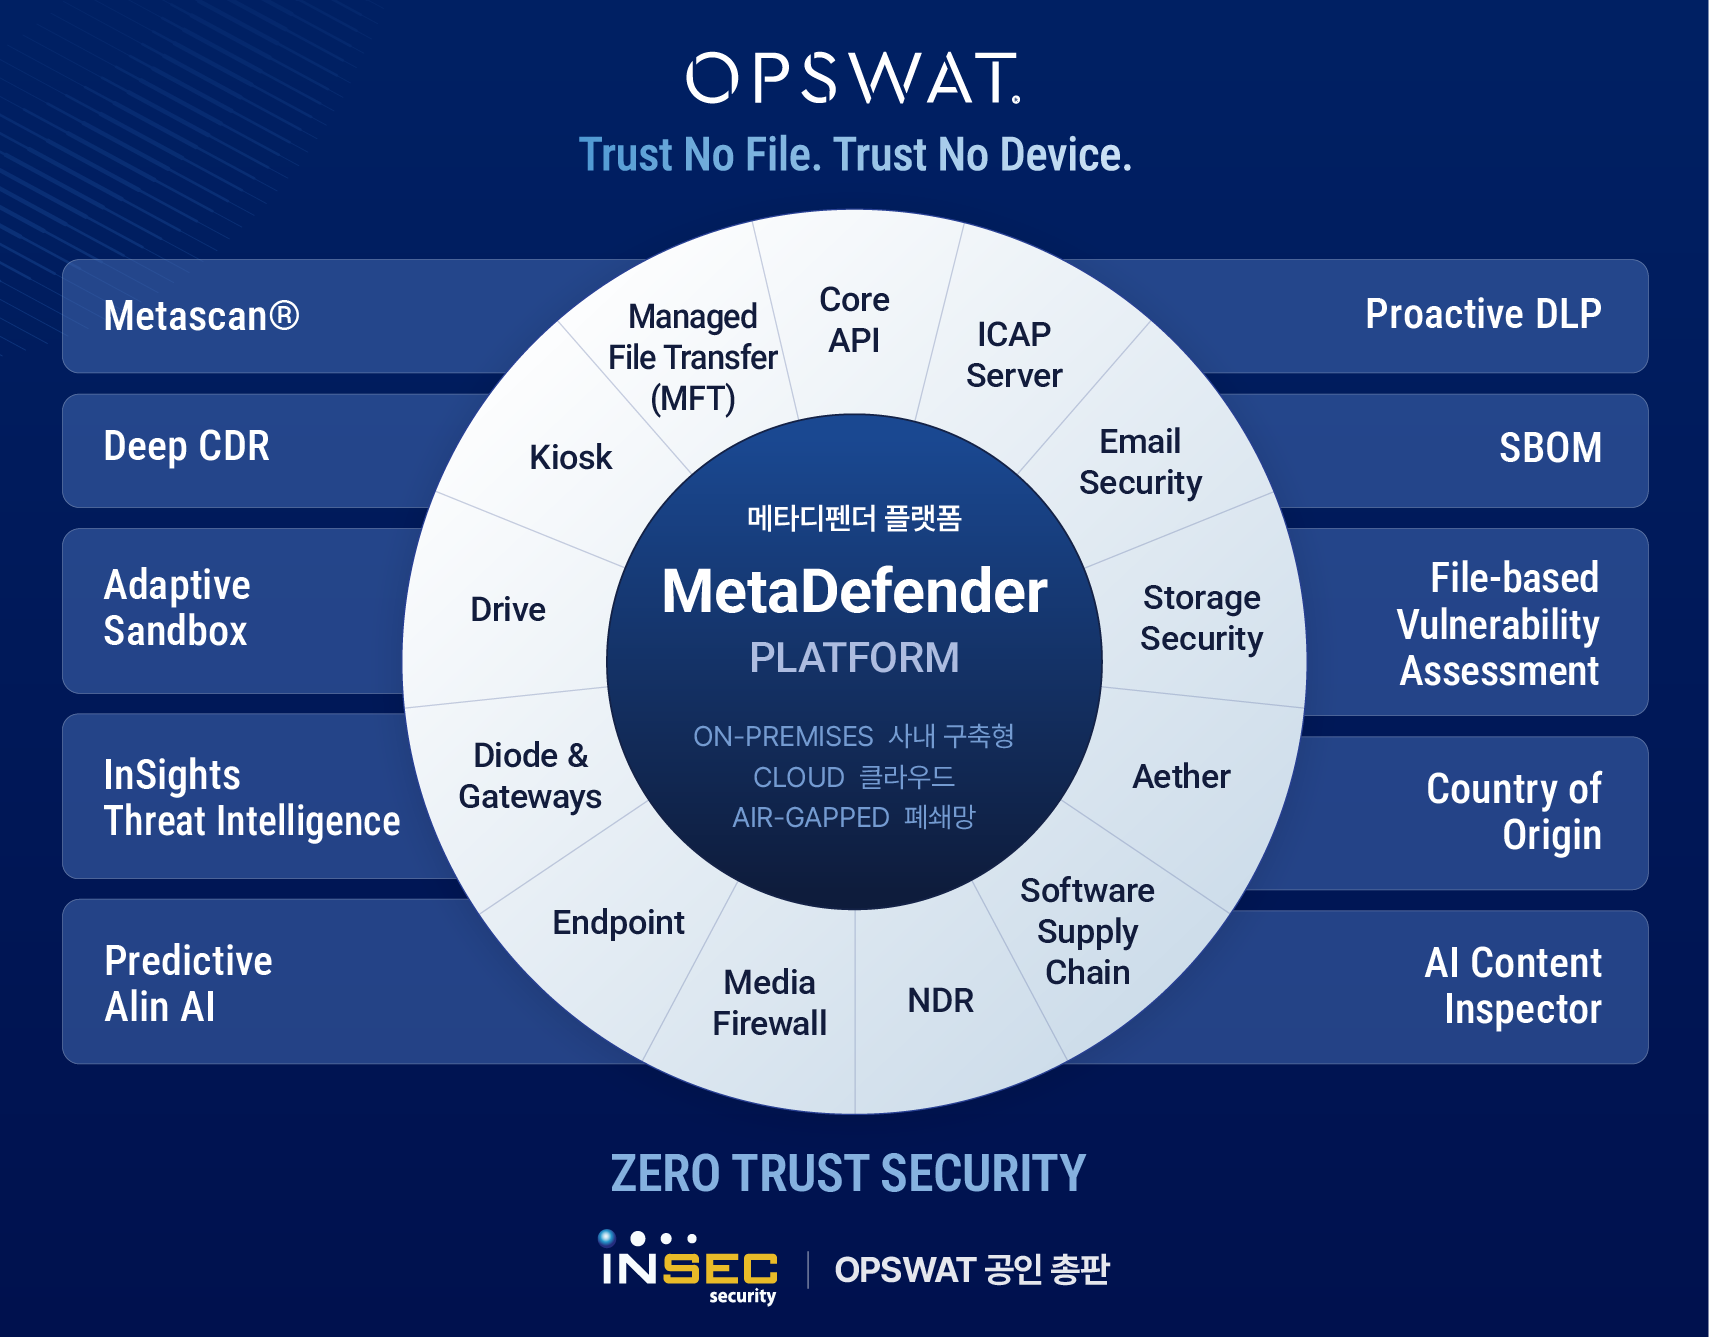
옵스왓(OPSWAT)이 국민은행 문서 보안 고도화 사업에 메타디펜더(MetaDefender) 콘텐츠 무해화·재구성(CDR)과 스캔 엔진을 공급하며, 외부 유입 파일과 내부 공유 문서에서 악성코드와 랜섬웨어, 제로데이 공격을 사전에 차단하는 효과를 기대한다고 밝혔다.
국민은행 문서 보안 체계 확대
국민은행은 지난해 메타디펜더 CDR 기반 문서 보안 체계를 구축한 데 이어 올해 유지보수와 운영 효율성을 높이기 위한 서비스를 추가 도입하며 적용 범위를 넓혔다. 인섹시큐리티는 기존 금융권 구축 경험을 바탕으로 솔루션 도입과 운영을 지원했다. 메타디펜더 CDR은 문서와 이미지, 압축파일 등에 포함된 잠재적 악성 요소를 제거하면서 원본 활용성을 유지하는 파일 무해화 기술을 제공한다. 함께 공급된 스캔 엔진은 웹 포털과 메일 게이트웨이, 파일 서버 등에서 멀티 안티멀웨어 기반으로 파일을 검사하고 위협을 탐지한다.
파일 기반 공격 대응 강화
메타디펜더 CDR은 GS인증과 CC인증을 획득했으며 국내 금융기관과 공공기관에서 활용되고 있다. REST API와 클러스터 구성을 지원해 기존 보안 환경과 연동할 수 있으며, RBAC 기반 접근 제어와 웹 관리 기능으로 운영 편의성도 높였다. 최근 미국과 이스라엘, 싱가포르 등은 CDR 기술을 정부와 핵심 인프라 보안 체계에 적용하고 있으며, 금융권에서도 파일 기반 공격을 사전에 차단하는 보안 방식으로 도입이 확대되고 있다.
"사전 위협 제거 중심 보안 수요 확대"
인섹시큐리티 김종광 대표는 "금융권에서 EDR 중심의 사후 대응을 넘어 CDR 기반의 사전 위협 제거 전략이 빠르게 확대되고 있다"며 "메타디펜더 CDR과 스캔 엔진은 글로벌 중요 인프라와 금융기관에서 검증된 만큼 국내 금융권과 핵심 기반시설의 보안 강화에 기여하겠다"고 밝혔다.
#옵스왓 #인섹시큐리티 #국민은행 #메타디펜더CDR #CDR #파일무해화 #문서보안 #사이버보안 #금융보안 #제로데이


