- AI 요청 주체·전송 데이터·비용 실시간 확인…IdP·ZTNA 연동해 신원 기반 정책 적용
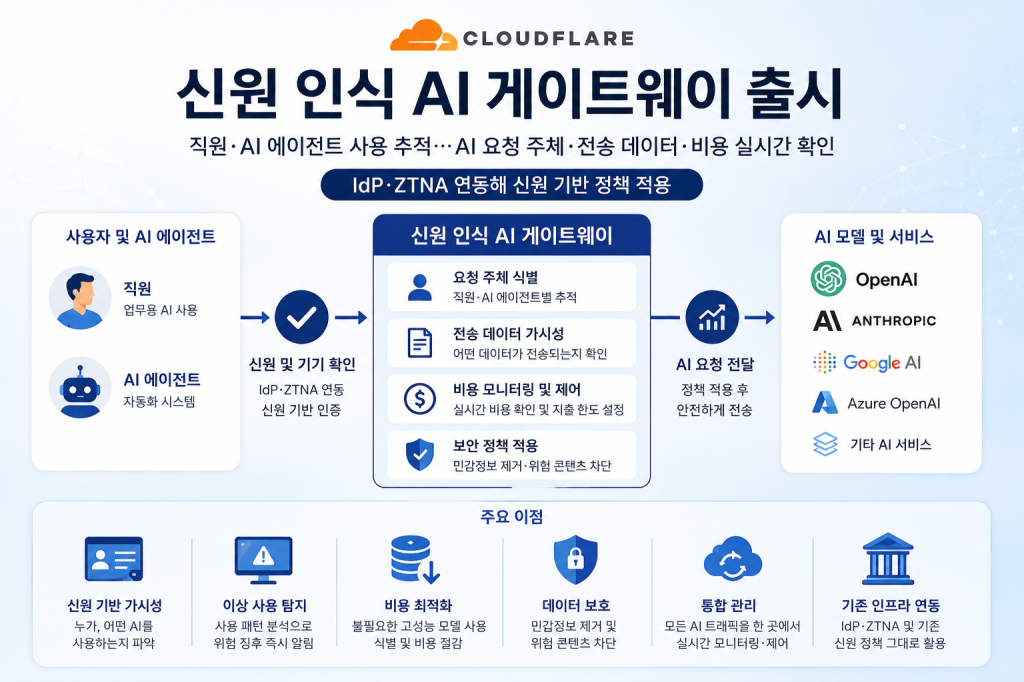
클라우드플레어가 직원과 AI 에이전트의 AI 사용 현황을 개별 신원별로 파악하는 ‘신원 인식 AI 게이트웨이’를 출시했다. AI 요청을 검증된 사용자나 자동화 시스템과 연결해 전송 데이터와 발생 비용을 실시간으로 확인하고, 개인·팀별 지출 한도와 보안 정책을 적용한다.
AI 요청을 사용자·에이전트 신원과 연결
기업 내 생성형 AI 사용이 늘면서 누가 어떤 모델을 이용하고 어떤 데이터를 외부로 보내는지 파악하기 어려워지고 있다. 기존 관리 도구는 계정 전체의 사용량과 비용은 확인할 수 있지만, 특정 직원이나 자동화 시스템이 만든 요청까지 구분하기 어렵다. 신원 인식 AI 게이트웨이는 클라우드플레어 액세스와 연동해 AI 요청마다 검증된 신원을 연결한다. IT·보안팀은 직원과 AI 에이전트별 요청 내역을 확인하고, 사용한 AI 모델과 외부로 전송한 데이터를 추적한다. ID 공급자(IdP)와 제로 트러스트 네트워크 액세스(ZTNA) 환경도 연동한다. AI 모델 제공업체에 요청을 보내기 전에 사용자 신원과 기기 보안 상태를 확인하고, 해당 정보를 요청 로그에 기록해 사용자를 구분하기 어려운 공유 API 키를 신원 기반 인증으로 대체한다.
사용자 인사이트로 이상 사용 패턴 탐지
함께 제공하는 ‘사용자 인사이트’는 직원과 자동화 시스템별 AI 사용 패턴을 지속적으로 분석한다. 평소 사용 패턴을 학습한 뒤 이를 벗어나는 활동이 발생하면 IT팀에 알리고, 특정 사용자나 시스템의 지출이 평소보다 크게 늘어난 경우도 탐지한다. 사용 중인 AI 모델과 작업 유형도 분석해 단순 작업에 고성능 모델을 쓰는 사례를 찾아낸다. 더 가볍고 저렴한 모델로 처리할 수 있는 작업을 확인해 비용 절감 지점을 파악하고, 개인이나 팀별 지출 한도도 설정한다.
클라우드플레어 데인 크네히트(Dane Knecht) 최고기술책임자는 “클라우드플레어 액세스를 AI 게이트웨이와 연결하면 각 팀은 원하는 AI 모델을 활용하면서 IT팀은 실시간 가시성과 보호 장치, 예산 통제 기능을 확보할 수 있다”고 밝혔다.
민감정보 제거하고 요청량·비용 통제
AI 게이트웨이는 여러 AI 모델과 서비스로 분산된 요청을 한곳에서 처리한다. IT팀은 전체 AI 트래픽을 실시간으로 확인하고 반복 요청은 캐시해 불필요한 비용을 줄이며, 요청량을 제한해 과도한 사용에 따른 비용 증가를 막는다. 직원 이름과 비밀번호 등 민감한 정보는 외부 AI 제공업체로 전송되기 전에 자동으로 제거한다. 위험 콘텐츠도 식별해 AI 요청에 적용한 보안 정책에 따라 처리한다. 기업은 기존 AI 도입 방식과 업무 절차를 바꾸지 않고 이러한 통제 기능을 적용할 수 있으며, 기존 신원 정책도 그대로 활용한다.
플렉스포트 맥스 바움가르텐(Max Baumgarten) 보안 엔지니어는 “공유 API 키를 사용하면 누가 AI 서비스를 이용하는지 확인하기 어렵고 기존 접근 정책을 적용하기도 힘들다”며 “클라우드플레어 액세스를 AI 게이트웨이와 연동하면 모든 요청에 검증된 신원을 부여하고 기존 신원 정책도 그대로 적용할 수 있다”고 설명했다.
#클라우드플레어 #신원인식AI게이트웨이 #AI게이트웨이 #AI에이전트 #생성형AI #제로트러스트 #ZTNA #IdP #AI보안 #AI비용관리


