위협 인텔리전스·MITRE ATT&CK 기반 시나리오 적용…랜섬웨어·AD·공급망 침해 등 실전 훈련
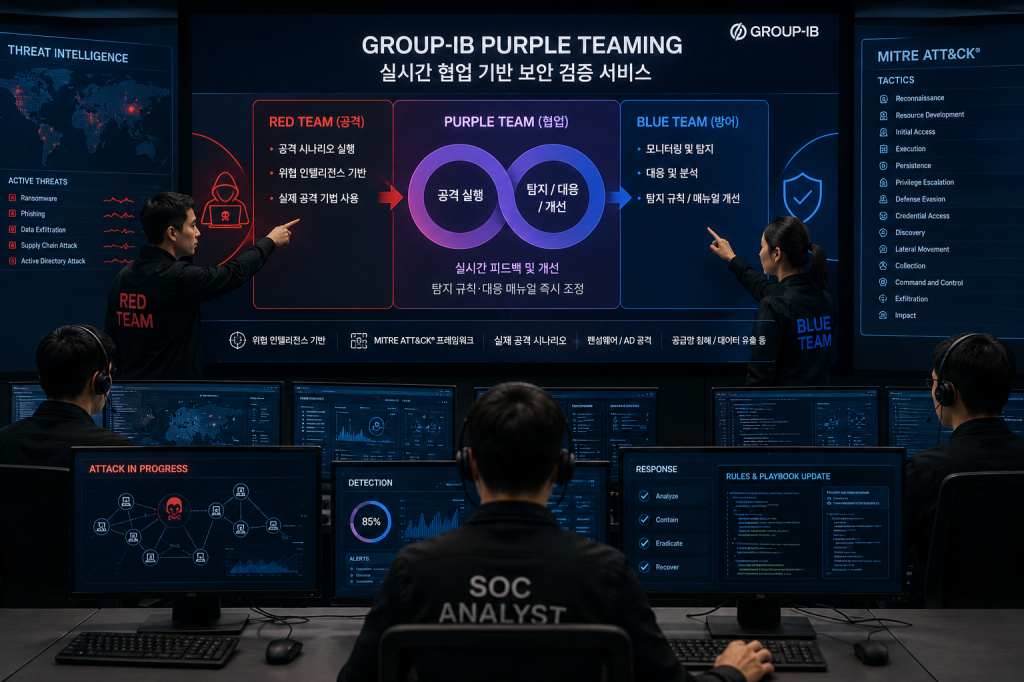
그룹아이비가 공격팀과 방어팀이 같은 환경에서 실시간으로 대응 역량을 검증하는 ‘퍼플 팀’ 서비스를 출시했다. 레드팀이 실제 공격 시나리오를 실행하는 동안 고객사 보안팀은 이를 탐지·대응하고, 확인된 결과에 따라 탐지 규칙과 대응 매뉴얼을 바로 조정한다. 위협 인텔리전스와 MITRE ATT&CK 프레임워크를 기반으로 랜섬웨어와 액티브 디렉토리 공격, 공급망 침해, 데이터 유출 등 조직별 위협을 재현한다.
공격 실행과 동시에 탐지·대응 규칙 수정
기존 침투 테스트는 공격을 수행한 뒤 취약점과 결과를 보고서로 정리하는 방식이 일반적이다. 퍼플 팀은 공격과 방어를 같은 프로젝트 안에서 동시에 진행한다. 그룹아이비 레드팀이 공격 시나리오를 실행하는 동안 고객사 보안 담당자는 이를 모니터링하고 대응하며, 탐지 실패나 대응 지연이 발생한 지점을 즉시 찾아낸다. 확인된 문제는 다음 단계까지 기다리지 않는다. 탐지 규칙과 대응 매뉴얼을 즉시 조정하고 같은 프로젝트 안에서 다시 공격을 재현해 수정한 방어 체계가 실제로 작동하는지 검증한다.
랜섬웨어·AD·공급망 침해 등 실제 위협 재현
훈련 시나리오는 그룹아이비의 위협 인텔리전스를 기반으로 고객 환경에 맞춰 구성한다. 랜섬웨어 침투와 액티브 디렉토리 공격, 공급망 침해, 데이터 유출 등 실제 조직이 마주할 수 있는 공격을 재현하고, 각 단계의 전술과 기법은 MITRE ATT&CK 프레임워크에 맞춰 검증한다. 서비스는 1주에서 8주 동안 운영하며 현장과 원격, 하이브리드 방식으로 제공한다. 실제 운영 환경을 중단하지 않은 상태에서 공격 시나리오를 실행하고, 보안팀의 탐지와 대응이 어느 단계에서 작동하거나 놓치는지 확인한다.
보안 투자와 실제 운영 준비도 차이 검증
퍼플 팀의 목적은 보안 솔루션 도입 여부보다 실제 공격 순간에 탐지와 대응 체계가 작동하는지를 확인하는 데 있다. 보안 도구와 플랫폼에 투자했더라도 탐지 규칙이 공격을 잡지 못하거나 대응 절차가 실제 상황에서 제대로 작동하지 않으면 투자 수준과 현장의 운영 준비도 사이에 격차가 생긴다. 프로젝트 종료 후에는 탐지 범위가 얼마나 넓어졌는지 측정하고, 훈련 과정에서 확인한 문제를 반영해 대응 절차를 업데이트한다. 방어 담당자도 실제 공격 행위를 재현한 환경에서 탐지와 대응을 반복하며 실전 대응 역량을 높인다.
1600건 이상 사이버 범죄 수사 경험 반영
그룹아이비는 2003년 설립 이후 수행한 1600건 이상의 사이버 범죄 수사에서 확보한 공격자 인텔리전스를 퍼플 팀 시나리오에 적용한다. 일반적인 공격 플레이북을 반복하는 대신 고객의 산업과 지역에서 실제 활동하는 위협 행위자의 전술·기술·절차를 재현한다.
그룹아이비 드미트리 볼코프(Dmitry Volkov) CEO는 “많은 기업이 탐지와 대응 역량에 투자했지만 중요한 순간에 실제로 작동하는지 테스트하지 못했다”며 “퍼플 팀은 탐지 실패와 대응 공백을 드러내고 이를 측정 가능한 회복탄력성 개선으로 연결하는 과정”이라고 밝혔다.
그룹아이비 레드 팀 실무 총괄 콘스탄틴 다모체프(Konstantin Damotsev)는 “랜섬웨어나 액티브 디렉토리 공격을 시뮬레이션할 때 일반적인 플레이북에 의존하지 않고 실제 사고에서 추적·조사한 위협 행위자의 행동을 재현한다”며 “방어 담당자는 가상의 공격자가 아니라 실제 위협 행위자의 행동을 상대로 탐지와 대응을 훈련한다”고 설명했다.
퍼플 팀은 그룹아이비의 보안 복원력 서비스 포트폴리오에 추가됐으며 위협 인텔리전스와 관리형 XDR, 사고 대응 서비스와 연계해 제공한다. 아시아태평양과 유럽, 중동·아프리카, 미주, 중앙아시아의 디지털 범죄 대응 센터에서 이용할 수 있다.
#그룹아이비 #퍼플팀 #PurpleTeaming #레드팀 #블루팀 #위협인텔리전스 #MITREATTACK #랜섬웨어 #액티브디렉토리 #공급망보안 #XDR #사이버보안


