- TLS 투명 프록시로 암호화 트래픽 분석…정상 이용자 연결 유지하며 악성 요청만 차단
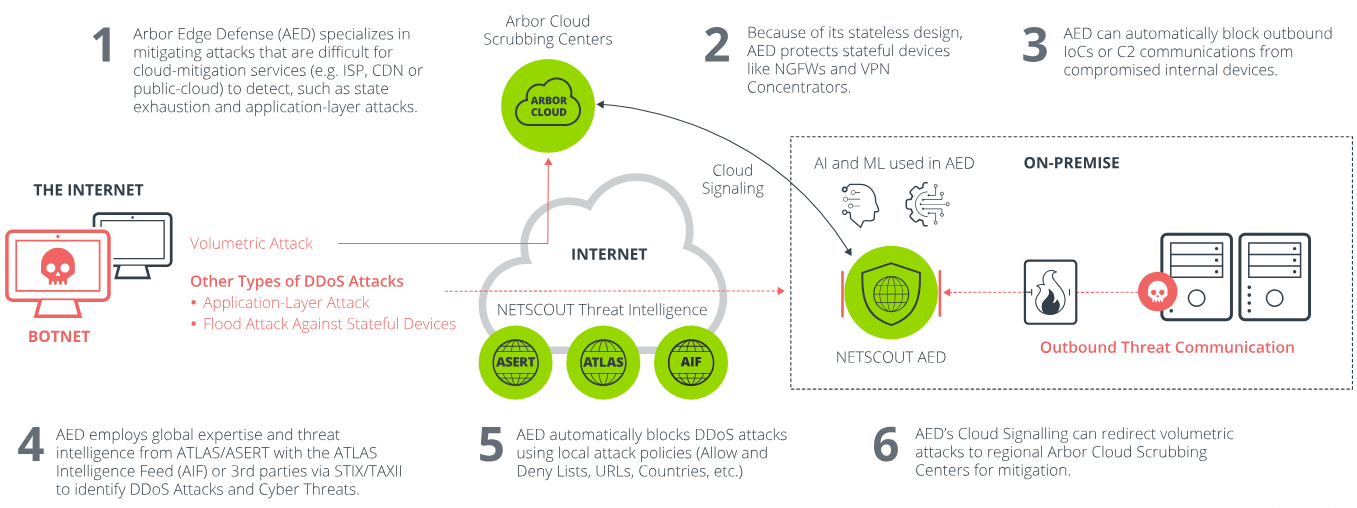
넷스카우트가 콘텐츠 전송 네트워크(CDN)를 우회하거나 정상 요청으로 위장한 분산서비스거부(DDoS) 공격에 대응하도록 ‘아버 엣지 디펜스(Arbor Edge Defense, AED)’를 강화했다. AED는 TLS 투명 프록시로 암호화된 애플리케이션 트래픽을 복호화·분석해 공유 CDN 뒤에 가려진 실제 공격 출발지를 식별한다. 서비스별 대응 정책을 적용해 정상 고객의 연결에 영향을 주지 않으면서 악성 트래픽만 차단한다.
CDN 방어를 통과하는 애플리케이션 공격
CDN은 대규모 트래픽을 분산하지만 모든 DDoS 공격을 막지는 못한다. 동적 애플리케이션과 API, 인증 서비스, 캐시되지 않은 요청은 CDN의 일반적인 방어 기능을 통과할 수 있다. 외부에 노출된 원본 인프라를 직접 겨냥하는 공격 경로도 남는다.
일반적인 CDN 보안 기능은 대량의 트래픽을 발생시키는 볼류메트릭 공격 탐지에 초점을 맞춘다. 개별 고객의 애플리케이션 특성을 반영하지 않은 방어 정책은 정상 사용자 요청으로 위장한 애플리케이션 계층 공격을 놓칠 수 있다. 해당 트래픽이 데이터센터에 도달해 애플리케이션과 API 자원을 고갈시키면 서비스 중단과 매출 손실로 이어진다.
TLS 복호화·헤더 분석으로 출발지 확인
AED는 고성능 TLS 투명 프록시를 이용해 암호화된 애플리케이션 트래픽을 복호화하고 검사한다. 애플리케이션 헤더를 분석해 CDN 프록시 뒤에 숨은 실제 공격 출발지를 찾아낸 뒤 정밀한 애플리케이션 계층 DDoS 대응 조치를 적용한다. 탐지 대상은 애플리케이션과 API, 인증 서비스, 기반 인프라의 자원을 고갈시키는 트래픽이다. AED는 보호 대상 서비스의 특성과 요구사항에 따라 대응 정책을 각각 설정한다.
정상 CDN 이용자는 유지하고 공격만 차단
공유 CDN의 주소를 일괄 차단하면 같은 인프라를 사용하는 정상 이용자도 서비스에 접근하지 못한다. AED는 출발지와 요청 특성을 기준으로 악성 트래픽을 선별해 차단하고 다른 정상 트래픽은 그대로 통과시킨다. AED는 CDN을 거쳐 들어오는 공격과 CDN을 우회해 원본 인프라로 직접 향하는 트래픽을 모두 완화한다. 기업은 기존 CDN 사업자를 교체하지 않고 독립적인 가시성과 DDoS 보호 계층을 추가한다.
IDC 보안·신뢰 부문 크리스토퍼 로드리게스(Christopher Rodriguez) 리서치 디렉터는 “공격자는 조직 인프라의 여러 계층을 동시에 노리고 공격 방식을 빠르게 변경할 수 있다”며 “전체 공격 표면에서 핵심 서비스를 보호하는 동적·고성능 방어 체계가 필요하다”고 설명했다.
넷스카우트 제품관리 부문 스콧 이켈-존슨(Scott Iekel-Johnson) AVP는 “공격자들은 원본 인프라를 직접 공격하거나 정상 트래픽처럼 위장해 CDN을 통과한다”며 “AED는 애플리케이션과 가까운 지점에서 공격을 차단해 정상 고객의 연결을 유지하면서 핵심 서비스를 보호한다”고 밝혔다.
#넷스카우트 #아버엣지디펜스 #AED #DDoS #CDN보안 #애플리케이션보안 #TLS투명프록시 #API보안 #원본인프라 #사이버보안


