- 심각한 취약점 119건으로 약 5배 늘어…접근 제어·인증·인젝션 주요 문제
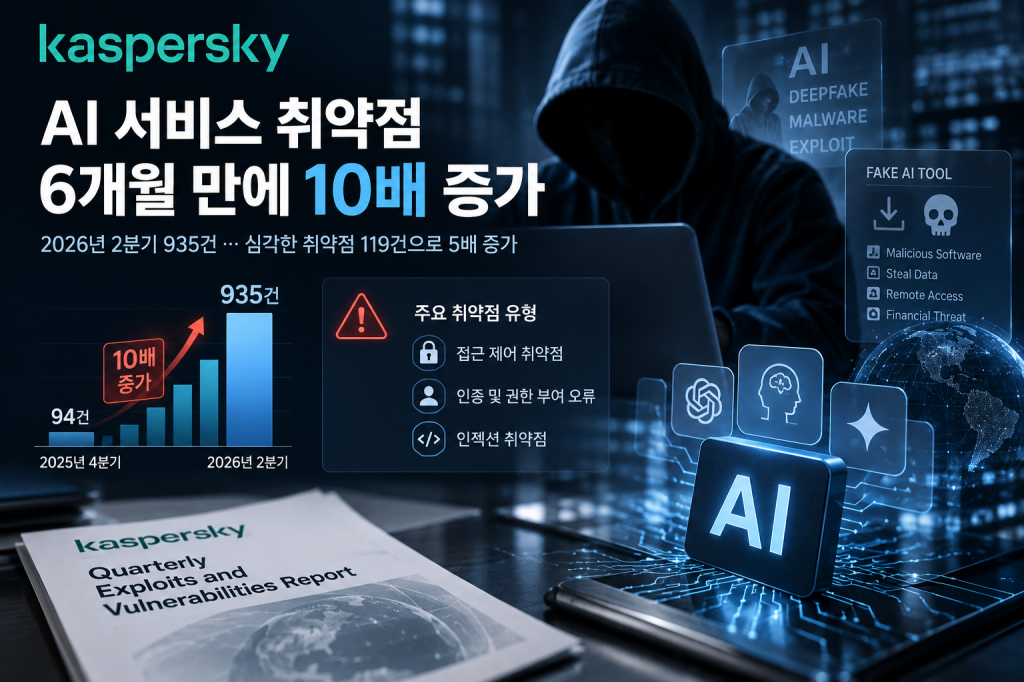
카스퍼스키(Kaspersky)가 ‘분기별 익스플로잇 및 취약점 보고서’를 발표하고, 2026년 2분기 AI 및 대규모 언어 모델(LLM) 서비스에서 확인한 취약점이 935건으로 2025년 4분기보다 10배 증가했다고 밝혔다. 심각한 수준의 취약점도 같은 기간 119건으로 약 5배 늘면서 AI 도입과 함께 접근 제어와 인증, 인젝션 관련 보안 문제가 두드러졌다. 카스퍼스키 취약점 관리 데이터에 따르면 AI 도구와 LLM 서비스, 관련 기능을 제공하는 플러그인에서 공개된 취약점이 빠르게 늘고 있으며, 기업 업무에 AI를 적용하는 범위가 넓어지면서 관련 시스템의 보안 관리 대상도 증가하고 있다.
접근 제어·인증·인젝션 취약점 집중
카스퍼스키가 AI 관련 소프트웨어에서 발견한 취약점을 분석한 결과, 중요 시스템 객체에 대한 취약한 접근 제어와 인증·권한 부여 구현 오류, 인젝션이 주요 유형으로 나타났다. AI 도구와 플러그인이 업무 자동화에 활용되는 가운데 조직 내부에서 접근하는 시스템과 데이터가 늘면서 관련 보안 통제도 요구되고 있다.
카스퍼스키 알렉산더 콜레스니코프(Alexander Kolesnikov) 멀웨어 전문가는 “접근 제어와 인증, 인젝션 처리 과정의 취약점이 가장 빈번하게 나타나고 있다”며 “기존 패치 관리에만 의존하기보다 적절한 시점에 위협을 탐지하고 차단하도록 인프라와 접근 제어에 대한 실시간 가시성을 확보해야 한다”고 밝혔다.
카스퍼스키 이효은 한국지사장은 “국내 기업들이 LLM과 다양한 AI 플러그인을 빠르게 도입하고 있지만 이를 뒷받침할 보안 통제 수단은 간과하는 경우가 있다”며 “접근 권한과 인증 체계를 점검하고 지속적인 위험 모니터링과 선제적인 보호를 결합해 AI 환경을 보호해야 한다”고 설명했다.
AI 서비스 위장 공격 3만3300건 넘어
AI 서비스 자체의 취약점을 넘어 인기 AI 서비스를 위장한 악성 소프트웨어 공격도 늘었다. 카스퍼스키의 중소기업(SMB) 위협 보고서에 따르면 2026년 첫 4개월 동안 인기 AI 서비스로 위장한 PC용 악성 또는 원치 않는 소프트웨어를 이용한 중소기업 공격을 3만3300건 이상 탐지했으며, 2025년 같은 기간보다 약 5배 증가했다. 카스퍼스키는 AI 기술과 서비스가 기업 업무 환경에 빠르게 들어오면서 관련 취약점과 이를 노린 공격을 지속적으로 관리해야 한다고 설명했다. 카스퍼스키 넥스트(Kaspersky Next)는 지속적인 모니터링과 선제적인 보호, 신속한 대응 기능을 제공한다.
#카스퍼스키 #Kaspersky #AI보안 #LLM #AI취약점 #사이버보안 #취약점관리 #인젝션 #접근제어 #악성소프트웨어 #카스퍼스키넥스트


