- 1분기 79개 조직서 2393건 확인…Qilin 공격량 1위, 암호화 없는 데이터 갈취 늘어
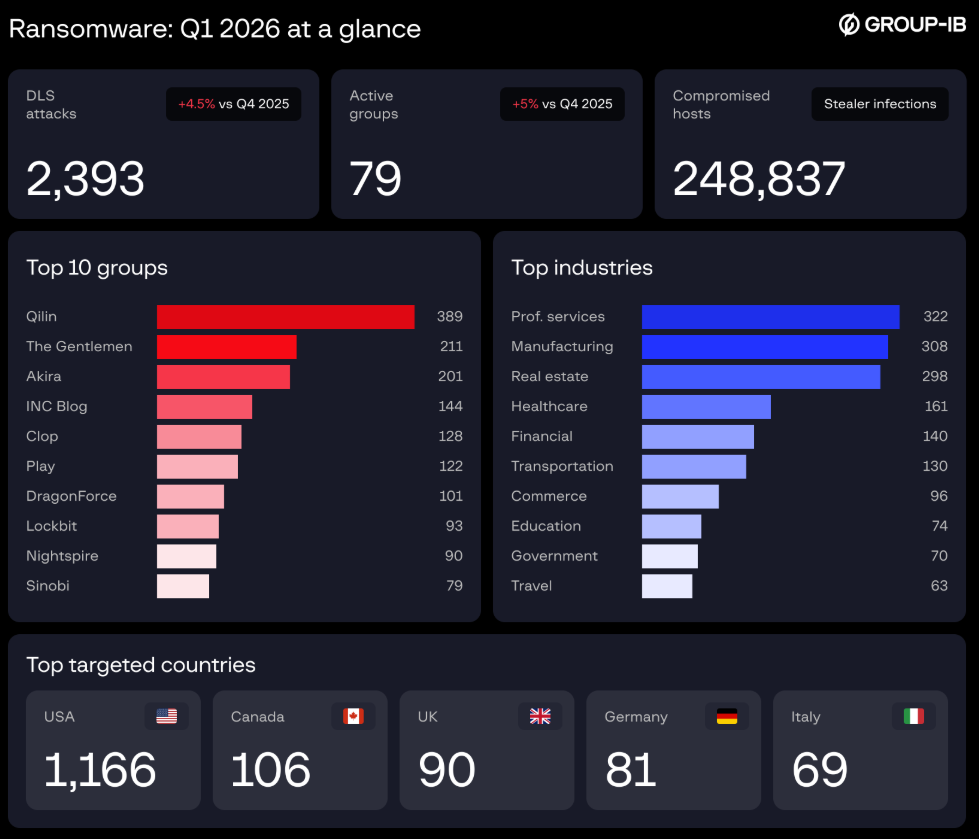
그룹아이비(Group-IB)가 위협 인텔리전스를 기반으로 랜섬웨어 조직과 공격 방식의 변화를 분석한 ‘2026 랜섬웨어 생태계 보고서’를 발표했다. 기존 소수의 서비스형 랜섬웨어(RaaS) 조직 중심에서 공격자의 독립과 경쟁 조직 흡수가 늘고 있으며, 암호화 없이 탈취 데이터를 판매하는 갈취와 공급망 공격, AI 활용도 확산되고 있다. 그룹아이비는 2026년 1분기 79개 활성 랜섬웨어 조직이 유출 사이트에 게시한 공격 2393건을 확인했으며, 전 분기보다 4.5% 증가했다고 밝혔다.
독립 조직 늘고 접근권 거래는 비공개화
랜섬웨어 조직에서는 제휴 자금 미지급과 인프라 공격, 제휴자 흡수 등이 이어지며 독립 조직이 늘고 있다. 젠틀맨(The Gentlemen)은 4만8000달러의 미지급 수수료 문제를 계기로 퀴린(Qilin)에서 분리했으며, 드래곤포스(DragonForce)는 경쟁 조직의 인프라와 제휴자를 흡수하며 세력을 넓혔다. 2025년 공개적으로 광고된 기업 네트워크 접근권 판매는 27% 줄었지만, 그룹아이비는 고가치 인증 정보와 접근권이 비공개 프리미엄 시장으로 이동한 결과로 분석했다.
헌터스 인터네셔널(Hunters International)과 스노우팀(SnowTeam) 등은 파일 암호화 대신 탈취 데이터를 판매하는 방식으로 수익화를 확대하고 있으며, 공격 대상도 개별 기업에서 MSP와 오픈소스 생태계 등 공급망으로 넓어졌다. AI는 랜섬웨어 개발뿐 아니라 탈취 데이터 분류와 사이버 보험 정보 분석, 몸값 산정에도 활용되고 있다.
Qilin 공격량 1위…8개 조직 주목
그룹아이비는 Qilin, Akira, Cl0p, SafePay, DragonForce, The Gentlemen, INC Ransom, Vect 등 8개 조직을 2026년 주요 랜섬웨어 그룹으로 선정했다. Qilin은 2025년 1062건, 2026년 1분기 389건으로 가장 많은 공격을 기록했고, Akira는 같은 기간 695건과 201건, Cl0p는 541건과 128건을 기록했다. The Gentlemen은 2026년 1분기 211건의 공격을 수행했으며 ChatGPT, Gemini, Claude 등 AI 도구를 랜섬웨어 개발에 활용한 것으로 분석됐다. Cl0p와 DragonForce, Vect 등은 플랫폼과 MSP, 오픈소스 생태계를 이용해 여러 기업을 동시에 노리는 공급망 공격을 활용하고 있다.
암호화 이전 단계부터 공격 탐지
그룹아이비는 랜섬웨어 공격의 83%가 데이터 유출을 수반하고 일부 조직은 파일 암호화를 생략하는 만큼 측면 이동과 자격증명 악용, 데이터 스테이징 등 암호화 이전 단계의 이상 행위를 먼저 탐지해야 한다고 권고했다. 2026년 1분기 기업 네트워크 접근권 거래량은 44% 증가했으며, 기업은 사이버 범죄 시장에서 거래되는 접근권을 추적하고 MSP와 SaaS 공급업체, 외부 계약업체까지 보안 평가 범위에 포함해야 한다. 인터넷에 노출된 Fortinet과 VMware ESXi, Veeam, Citrix, SimpleHelp 등의 알려진 취약점도 신속하게 패치할 것을 권고했다.
#그룹아이비 #GroupIB #랜섬웨어 #RaaS #Qilin #Akira #Cl0p #DragonForce #TheGentlemen #Vect #사이버보안 #위협인텔리전스 #공급망공격 #AI


