- 원본 데이터·AI 로직 공개 없이 TEE에서 승인된 연산만 실행…원격증명·WASM으로 실행 환경 검증
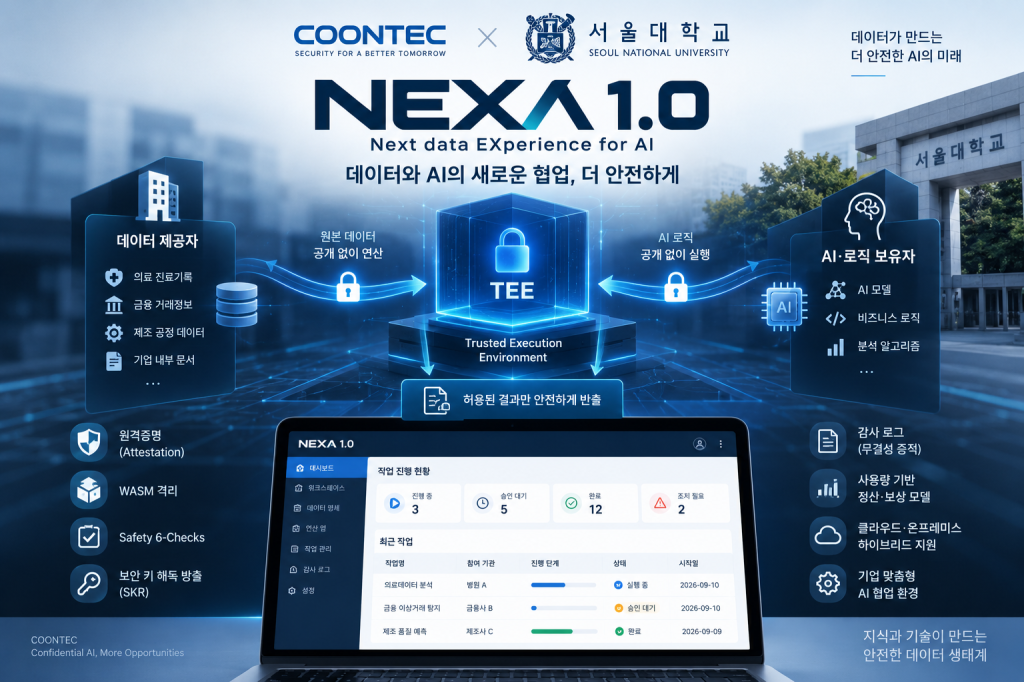
쿤텍이 서울대학교 백윤흥 교수 연구실의 보안 기반기술 ‘프리비브리지(PrivyBridge)’를 적용한 데이터·AI 협업 플랫폼 ‘넥사 1.0(NEXA 1.0)’을 출시했다. 데이터 제공자와 AI·로직 보유자가 원본 자산을 상대방에게 직접 공개하지 않은 채 신뢰 실행 환경(TEE)에서 승인된 연산만 수행하고, 검증을 거친 결과만 반출한다. NEXA는 데이터를 먼저 넘기고 나중에 확인하는 방식과 달리, 실행 환경과 코드를 먼저 검증한 뒤에만 데이터와 키를 제공한다. AMD EPYC SEV-SNP 기반 컨피덴셜 VM과 웹어셈블리(WASM) 샌드박스, 원격증명을 결합해 연산 과정에서 데이터와 AI 로직을 보호한다.
원본 데이터·AI 로직 공개 없이 연산
의료 진료기록과 금융 거래정보, 제조 공정 데이터, 기업 내부 문서처럼 AI 활용 가치가 높은 데이터는 개인정보와 영업비밀 보호 때문에 외부 반출이 어렵다. AI 기업도 모델 가중치와 핵심 비즈니스 로직을 외부에 공개하기 쉽지 않으며, 데이터를 한 번 전달하면 복제·재사용될 수 있어 사후 삭제만으로 모든 복사본이 제거됐는지 확인하기 어렵다.
NEXA는 데이터 제공자와 AI·로직 보유자의 자산을 동시에 보호하는 ‘상호 프라이버시 보호(Mutual Privacy)’ 방식을 적용했다. PrivyBridge의 대리자 프라이빗 연산(DPC) 개념을 서비스로 구현해 원본 자산을 상대방에게 전달하지 않고, 각 참여자가 승인한 연산만 검증된 격리 환경에서 실행한다. TEE는 CPU의 하드웨어 보호 기능을 이용해 실행 중인 코드와 데이터를 서버 관리자나 클라우드 운영자, 호스트 운영체제와 하이퍼바이저 등 외부 특권 소프트웨어로부터 격리한다. 저장 데이터 암호화와 전송 계층 보안(TLS)에 더해 실제 연산이 이뤄지는 ‘사용 중인 데이터(Data in Use)’까지 보호한다.
원격증명·Safety 6-Checks 통과해야 데이터 주입
NEXA는 AMD EPYC SEV-SNP 기반 컨피덴셜 VM에 WASM 샌드박스를 적용해 실행 코드를 추가로 제한한다. 실데이터를 주입하기 전에 원격증명과 ‘Safety 6-Checks’를 수행해 플랫폼 무결성, 호스트 측 측정값, 게스트 에이전트 무결성, WASM 모듈·Manifest 서명, 작업 정책 일치, 키 서버 상호 인증을 확인한다. 이 과정을 모두 통과한 뒤에만 안전한 키 해독 방출(SKR) 방식으로 세션키를 제공한다. 쿤텍은 이를 ‘선검증 후주입(Attest First, Inject Later)’ 방식으로 정의했다. 검증에 실패하면 실데이터 주입을 차단하고 작업이 끝나면 세션키와 임시 실행 상태를 폐기한다.
데이터를 누가 언제 어떤 작업과 정책으로 사용했는지, 어떤 코드가 실행됐으며 어떤 결과가 반출됐는지도 무결성을 검증할 수 있는 감사 로그로 기록한다. 쿤텍은 향후 이 기록을 기반으로 데이터 사용량을 정량화해 사용량 기반 정산·보상 모델로 확장할 계획이다.
민감 데이터는 기관 내부에서 연산…클라우드는 작업 관리
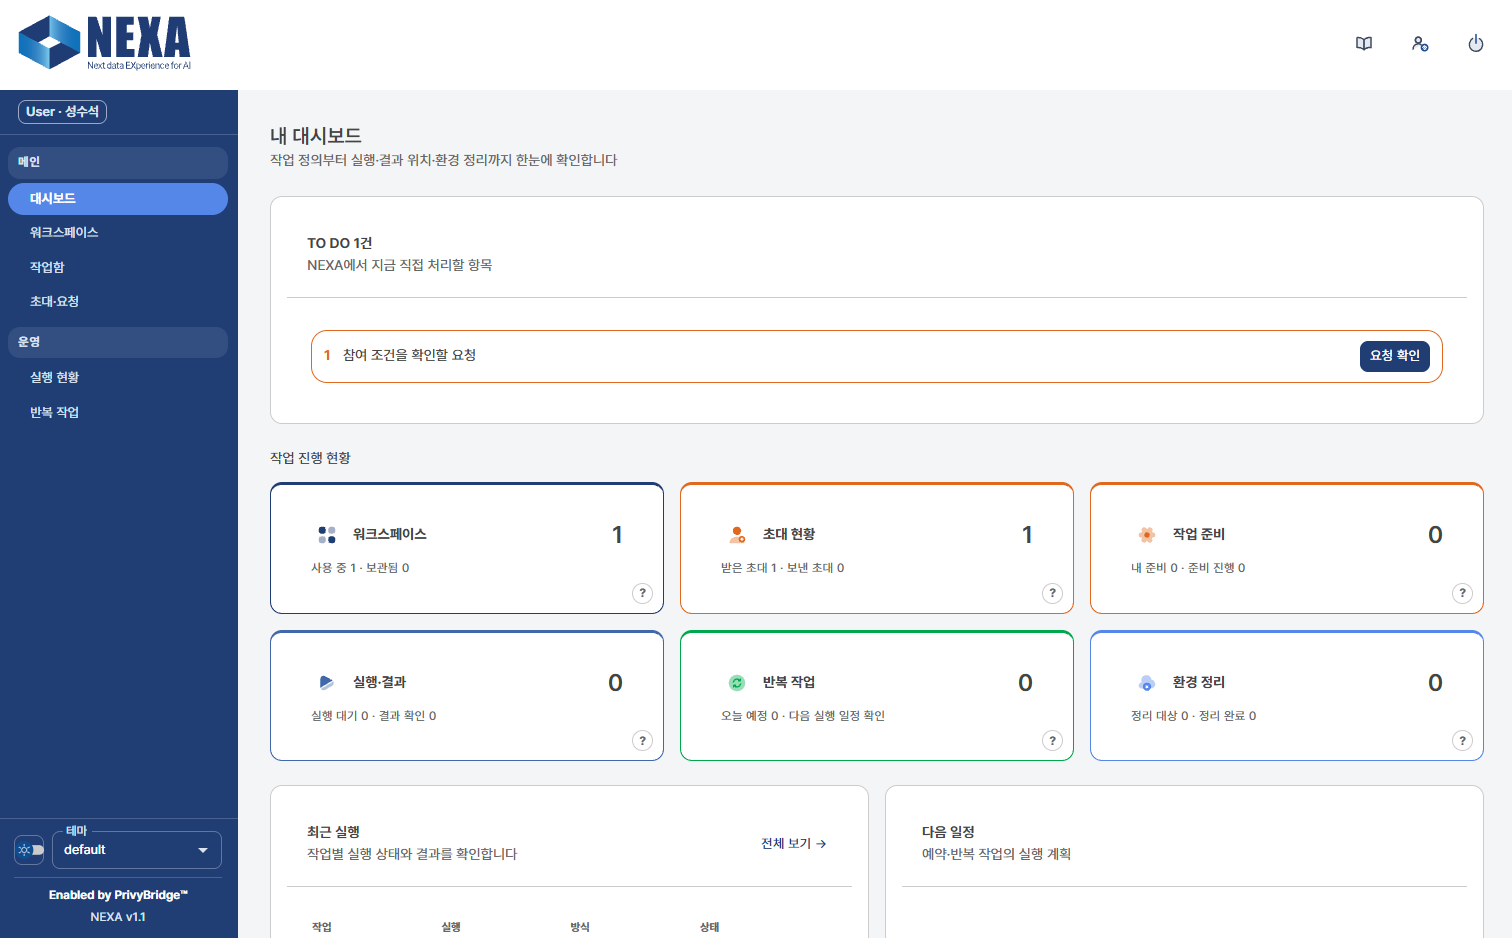
NEXA를 이용하는 참여 기관은 제조 공정·설비 데이터와 의료 진료기록, 금융 거래정보 등 외부 반출이 어려운 데이터를 자체 통제 영역에 둔 채 AI 분석과 학습에 활용한다. 사내 문서나 이미지가 검색증강생성(RAG) 인덱스와 프롬프트 경로를 통해 외부 서비스로 노출되는 위험도 줄인다. NEXA는 클라우드에서 작업 스케줄링과 상태 관제, 권한 관리 등 오케스트레이션을 담당하고, 민감 데이터 연산은 참여 기관이 관리하는 TEE에서 수행한다. NEXA 1.0 웹 콘솔에서는 워크스페이스 등록부터 데이터 명세 공유, 연산 앱 등록, 결과 검증 정책 설정, 원격증명, 작업 실행, 결과 수령과 실행 환경 정리까지 협업 과정을 단계별로 관리한다.
쿤텍 방혁준 대표는 “AI 시대에는 데이터 확보뿐만 아니라 데이터 통제권을 유지하면서 얼마나 안전하게 활용할 수 있는지가 경쟁력”이라며 “NEXA는 서울대 백윤흥 교수 연구실의 PrivyBridge 기술을 실제 기업 환경에서 쓸 수 있도록 구현한 서비스로, 데이터 제공자와 AI·로직 보유자가 핵심 자산을 공개하지 않고 협업하는 환경을 제공한다”고 설명했다. 이어 “감사 및 증적 기능을 고도화하고 사용량 기반 정산·보상 모델로 확장해 데이터 활용과 데이터 주권이 함께 성장하는 생태계를 만들어가겠다”고 덧붙였다.
서울대학교 백윤흥 교수는 “PrivyBridge는 참여자들이 민감 데이터와 핵심 AI, 비즈니스 로직을 직접 공개하지 않고도 검증된 실행 환경에서 필요한 연산만 수행하도록 설계한 보안 기반기술이며, NEXA는 이를 실제 서비스로 구현한 사례”라며 “앞으로 쿤텍과 TEE 기반 연산의 고성능화·경량화, 다양한 인프라 환경에서의 적용성, 실행 환경과 정책 검증 기술을 강화해 AI 시대의 안전한 데이터 활용 생태계를 확산해 나가겠다”고 밝혔다.
#쿤텍 #COONTEC #NEXA #PrivyBridge #서울대학교 #TEE #컨피덴셜컴퓨팅 #SEVSNP #WASM #원격증명 #AI보안 #데이터보안 #데이터주권 #DPC


