- 기업 19% AI 취약점 주요 위협으로 인식…81%는 LLM 기반 내부 AI 도구 도입·검토
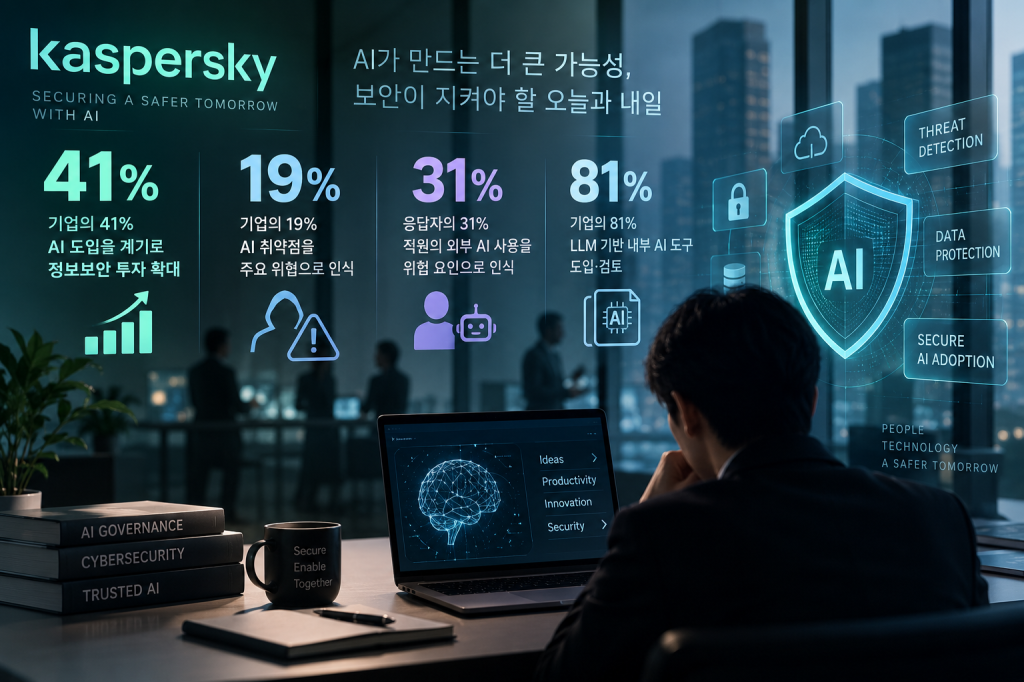
카스퍼스키가 AI 도입에 따른 기업의 정보보안 투자와 보안 위협 인식을 조사한 결과를 공개했다. 기업의 41%가 AI 도입을 정보보안 투자 확대의 주요 요인으로 꼽았으며, 19%는 AI 취약점을 조직이 직면한 가장 위험한 위협 가운데 하나로 인식했다. 대규모 언어 모델(LLM) 기반 내부 AI 도구를 도입하거나 검토하는 기업은 81%에 달했다.
AI 도입이 보안 투자 확대 요인으로
카스퍼스키 내부 연구센터 조사에서 기업의 41%는 AI 도입을 정보보안 투자 확대의 주요 요인으로 꼽았다. IT 보안 침해에 따른 비용 증가와 클라우드 인프라 전환, 최근 발생한 보안 사고도 투자 확대에 영향을 미치는 것으로 나타났다. 기업의 19%는 AI 취약점을 현재 조직이 직면한 가장 위험한 위협 가운데 하나로 평가했다. 피싱이 22%로 가장 높았고 대규모 악성코드 공격이 20%로 뒤를 이었으며, AI 취약점은 19%를 기록했다. 금융과 IT, 정부 부문에서는 AI 관련 보안 위험에 대한 인식이 상대적으로 두드러졌다.
응답자 31%, 직원의 외부 AI 사용을 위험 요인으로 인식
직원들이 ChatGPT와 DeepSeek 같은 외부 AI 도구를 업무에 통제 없이 사용하는 ‘섀도우 AI(Shadow AI)’도 기업의 보안 위험 요인으로 떠올랐다. 조사 응답자의 31%는 직원들이 이러한 외부 AI 도구를 사용하는 행위 자체를 일반적인 위험 요인으로 인식했다. 조직의 59%는 회사명이나 내부 문서 업로드를 금지하는 등 일정한 제한을 두고 외부 AI 도구 사용을 허용했다. 23%는 별도의 접근 제한 없이 외부 AI 도구 사용을 허용하는 대신 안전한 사용을 위한 지침과 교육을 제공하고 있었다.
기업 81% LLM 기반 내부 AI 도입·검토
조사 대상 기업의 81%가 LLM 기반 내부 AI 도구를 도입하거나 검토하고 있으며, 18%는 이미 해당 기술을 업무 프로세스에 통합한 것으로 나타났다. 내부 AI 솔루션을 도입한 조직에서는 프로세스 효율성 향상과 인적 오류 감소, 고객에게 제공하는 결과물의 품질 향상을 도입 요인으로 꼽은 비율이 각각 59%였다.
AI 취약점·섀도우 AI 관리 필요
카스퍼스키는 AI 관련 위협에 대응하기 위해 엔드포인트 탐지 및 대응(EDR)과 확장형 탐지 및 대응(XDR)을 활용한 실시간 보호와 위협 가시성, 조사·대응 체계를 권고했다. 위협 인텔리전스와 머신러닝·생성형 AI를 활용해 악성코드를 분류하고 대규모 위협 데이터를 분석하는 방안도 제시했다.
카스퍼스키 AI 기술 연구센터 블라디슬라프 투시카노프(Vladislav Tushkanov) 그룹 매니저는 “기업들이 AI를 적극적으로 도입하면서 AI 취약점과 섀도우 AI 같은 보안 위험도 함께 증가하고 있다”며 “보안 침해를 예방하고 여러 보안 도구를 통합해 AI 환경에 대응해야 한다”고 설명했다.
카스퍼스키 이효은 한국지사장은 “직원들이 통제되지 않은 상태에서 섀도우 AI를 사용하면 민감한 데이터가 유출될 위험이 커지고, AI를 활용한 새로운 위협으로 기업의 방어 환경도 복잡해지고 있다”며 “AI 도입 전략에 보안을 포함하고 AI 관련 활동에 대한 가시성과 통합 보안 플랫폼을 함께 고려해야 한다”고 밝혔다.
#카스퍼스키 #Kaspersky #AI보안 #사이버보안 #섀도우AI #ShadowAI #LLM #생성형AI #정보보안 #EDR #XDR #위협인텔리전스


