- 독일 DQS 본사 심사 완료…CRA·NIS2 대응
이어 IEC 62443 추진
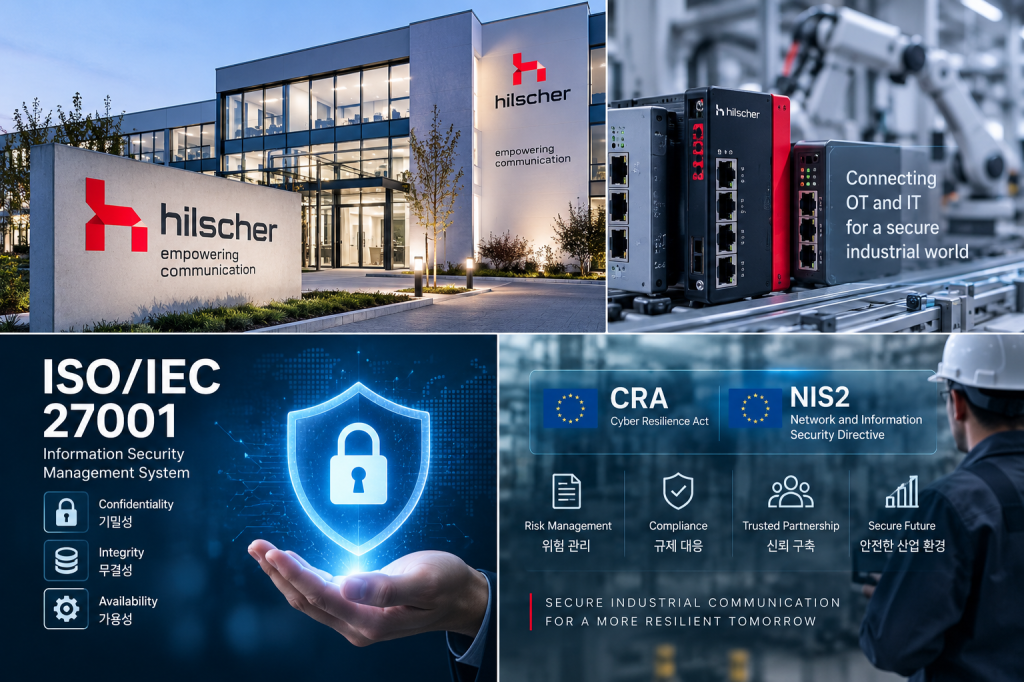
힐셔가 정보보안 관리체계(ISMS) 국제 표준인 ISO/IEC 27001 인증을 획득했다. 개발 데이터와 프로젝트 문서, 고객 정보 등 정보 자산을 관리하고 위험을 평가하는 체계를 인증받아, 사이버 복원력법(CRA)과 NIS2 지침 등 강화되는 보안 규제에 대응하기 위한 기반을 마련했다.
독일 DQS 본사 심사 거쳐 ISO/IEC 27001 인증
ISO/IEC 27001 인증 심사는 독일 하터스하임에 위치한 힐셔 본사에서 경영시스템 인증기관 DQS가 진행했으며, 힐셔는 인증 과정에서 TÜV Rheinland i-sec의 컨설팅 지원을 받았다.
ISO/IEC 27001은 기업이 정보 처리 과정에서 발생하는 위험을 식별하고 평가해 관리하는 정보보안 관리체계의 국제 표준이다. 정보에 대한 접근 권한을 관리하는 기밀성과 데이터의 정확성을 유지하는 무결성, 필요할 때 정보와 시스템을 이용하는 가용성을 주요 원칙으로 삼는다.
힐셔 최고기술책임자 토마스 라우흐(Thomas Rauch)는 “정보 보안은 단순히 또 하나의 인증을 의미하는 것이 아니라 고객과 파트너, 구성원 모두의 신뢰를 위한 핵심 요소”라며 “제품과 솔루션이 산업 및 네트워크 환경에서 사용되는 만큼 정보 보안을 전문적이고 투명하며 지속 가능한 방식으로 확립하는 것이 중요하다”고 밝혔다.
개발 데이터·고객 정보 수명주기 전반 관리
기계와 시스템의 디지털화가 진행되면서 개발 데이터와 프로젝트 문서, 기밀 고객 정보는 가치사슬 전반에서 중요한 정보 자산으로 다뤄지고 있다. 유럽에서는 NIS2 지침과 CRA를 통해 정보와 디지털 제품의 보안 요건도 강화하는 추세다.
힐셔는 ISO/IEC 27001을 기반으로 기밀 정보의 전체 수명주기에 걸쳐 책임 소재를 명확히 하고 위험을 정기적으로 평가하며, 개발 프로젝트와 기밀 정보는 정해진 절차에 따라 처리·보호한다. 평가 결과에 따라 필요한 보안 조치도 지속적으로 보완한다.
IEC 62443으로 산업 자동화 제품 보안 확대
힐셔는 ISO/IEC 27001 인증에 이어 제품과 개발 관련 보안을 다루는 IEC 62443에 주력하고 있다. IEC 62443은 산업 자동화 및 제어 시스템의 보안을 다루는 국제 표준 시리즈로, 사내·개발 프로세스부터 생산 현장의 산업용 통신 제품과 솔루션까지 사이버 보안을 다룬다.
힐셔 IT·보안 총괄 프랑크 벤케(Frank Behnke)는 “ISO/IEC 27001 표준이 정보 보안을 위한 조직적 프레임워크를 마련한다면, 힐셔는 이미 제품 및 개발 관련 보안의 다음 이정표인 IEC 62443에 주력하고 있다”고 설명했다.
#힐셔 #Hilscher #ISO27001 #ISMS #IEC62443 #사이버보안 #정보보안 #산업자동화 #산업용통신 #CRA #NIS2


