- 보안 인식·이메일·워크로드·위협 분석·취약점 관리 제공…피싱 시뮬레이션·계정정보 유출 분석도 강화
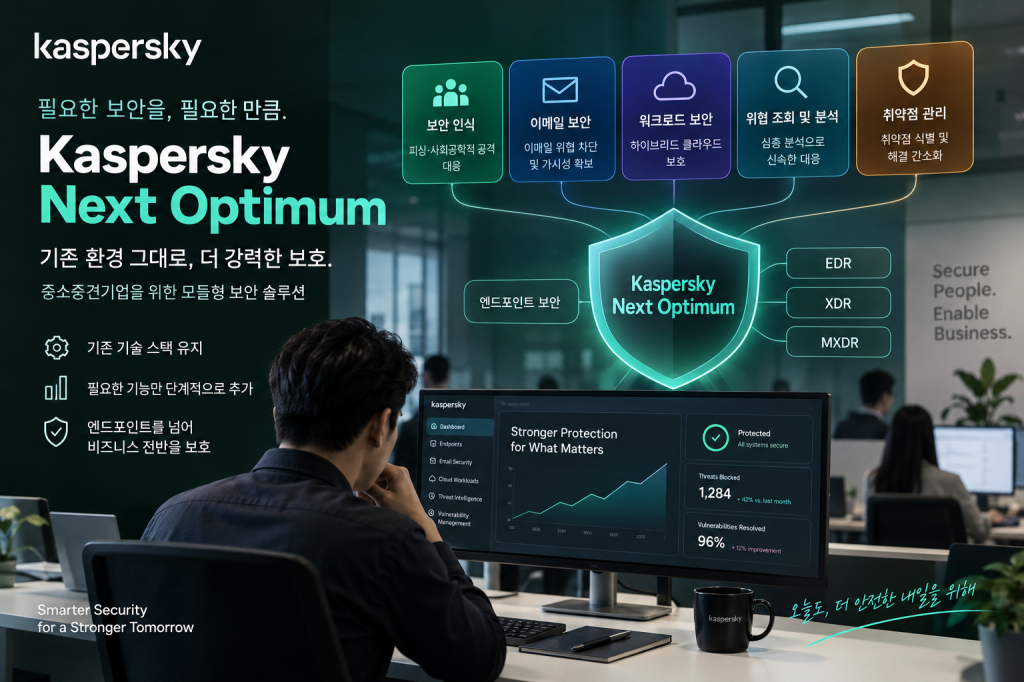
카스퍼스키가 중소중견기업(SMB)을 위한 ‘카스퍼스키 넥스트 옵티멈(Kaspersky Next Optimum)’에 새로운 보안 모듈을 추가했다. 기존 기술 스택을 교체하지 않고 보안 인식과 이메일, 워크로드, 위협 분석, 취약점 관리 등 5개 모듈 가운데 필요한 기능을 단계적으로 추가해 엔드포인트 중심의 보안을 이메일과 클라우드 워크로드, 계정·취약점 영역까지 확장한다.
SMB 보안 요구에 맞춰 필요한 기능 추가
카스퍼스키 내부 연구센터 조사에 따르면 지난 1년간 SMB가 경험한 외부 보안 사고 가운데 피싱이 20%, 소프트웨어 취약점 악용이 17%를 차지했다. 사이버보안 공급업체를 변경하는 주요 요인으로는 기존 솔루션과의 호환성·통합 문제 26%, 여러 제품을 하나의 플랫폼으로 통합해야 할 필요성이 23%로 나타났다. 카스퍼스키 넥스트 옵티멈은 이런 보안 요구에 맞춰 기존 기술 스택을 유지하면서 필요한 기능을 모듈 형태로 추가한다. 엔드포인트 보안을 기반으로 이메일과 워크로드, 위협 분석, 취약점 관리까지 보호 대상을 넓히는 방식이다.
보안 인식 모듈은 피싱과 사회공학적 공격, 사용자 실수에 따른 위험을 줄이고, 이메일 보안은 사용자에게 도달하기 전에 위협을 차단한다. 워크로드 보안은 하이브리드 클라우드 환경에 필요한 보안 통제를 제공하며, 위협 조회 및 분석 모듈은 의심스러운 파일을 심층 분석해 조사에 필요한 정보를 보강한다. 취약점 관리는 IT 환경 전반에서 취약점을 찾아 해결하는 과정을 간소화한다.
기업은 5개 모듈을 기존 엔드포인트 보안과 엔드포인트 탐지 및 대응(EDR), 확장 탐지 및 대응(XDR), 관리형 확장 탐지 및 대응(MXDR)에 결합해 필요한 영역부터 단계적으로 적용한다.
피싱 시뮬레이션·계정정보 유출 분석 강화
카스퍼스키는 피싱 시뮬레이션 캠페인의 적용 범위를 넓혀 기존 카스퍼스키 넥스트 XDR 옵티멈과 카스퍼스키 넥스트 MXDR 옵티멈에서 제공하던 기능을 카스퍼스키 넥스트 EDR 파운데이션(Kaspersky Next EDR Foundations)에도 추가했다. 관리자는 사전 구성된 템플릿으로 실제 공격과 유사한 피싱 시뮬레이션을 진행해 직원의 대응 준비 수준과 취약한 프로세스를 파악한다. 자동화된 보고서는 추가 교육이 필요한 영역과 시간에 따른 보안 인식 변화를 보여준다.
카스퍼스키 넥스트 MXDR 옵티멈에는 카스퍼스키 디지털 풋프린트 인텔리전스(Kaspersky Digital Footprint Intelligence)를 기반으로 한 전문가 주도 위협 헌팅 기능을 추가했다. 유출된 계정정보와 보안 경보, 의심스러운 인증 시도를 연계 분석해 잠재적인 계정 침해를 조기에 탐지하고, 분석 결과를 바탕으로 사고의 우선순위를 정한다.
모바일 관리·사고 알림 기능 개선
카스퍼스키는 핵심 관리 기능을 모바일 기기와 태블릿에 맞춰 최적화했다. 텔레그램으로 전달하는 사고 알림에는 우선순위와 영향을 받은 자산, 권고사항, 해당 사고로 바로 이동하는 링크를 담았다. 관리자는 모바일 환경에서도 사고 내용을 확인하고 필요한 대응 정보를 살펴볼 수 있다. 관리 환경도 필요에 따라 확장한다. 기업은 시간 절약에 초점을 맞춘 프로 뷰 콘솔(Pro View Console)에서 인프라 관리를 시작한 뒤, 전체 보안 체계를 다시 설계하지 않고 세분화된 엑스퍼트 뷰 콘솔(Expert View Console)로 전환할 수 있다.
카스퍼스키 통합 플랫폼 제품군 일리야 마르켈로프(Ilya Markelov) 총괄 이사는 “빠르게 성장하는 SMB에서는 공격 표면이 보안 예산과 자원보다 빠르게 확대되고 있다”며 “보안 모듈은 기존 기술 스택을 다시 설계하거나 일상적인 업무를 중단하지 않고 피싱 인식이나 이메일 보호 등 필요한 위험 영역을 강화해 비용과 복잡성의 장벽을 줄여준다”고 밝혔다.
카스퍼스키 이효은 한국지사장은 “국내 중소기업은 클라우드 기반 서비스와 원격 근무 환경을 널리 도입하고 있지만 대부분 전담 보안팀을 갖추고 있지 않다”며 “새로운 모듈형 보안 기능은 기존 인프라를 전면적으로 변경하지 않고 필요한 보안 공백을 단계적으로 보완하도록 설계됐다”고 덧붙였다.
#카스퍼스키 #카스퍼스키넥스트옵티멈 #KasperskyNextOptimum #사이버보안 #보안모듈 #EDR #XDR #MXDR #피싱 #취약점관리 #이메일보안 #SMB


