- 화상 통화 딥페이크 36%·이메일 피싱 79%…신원 보호·계정 복구·AI 에이전트 대응 제시
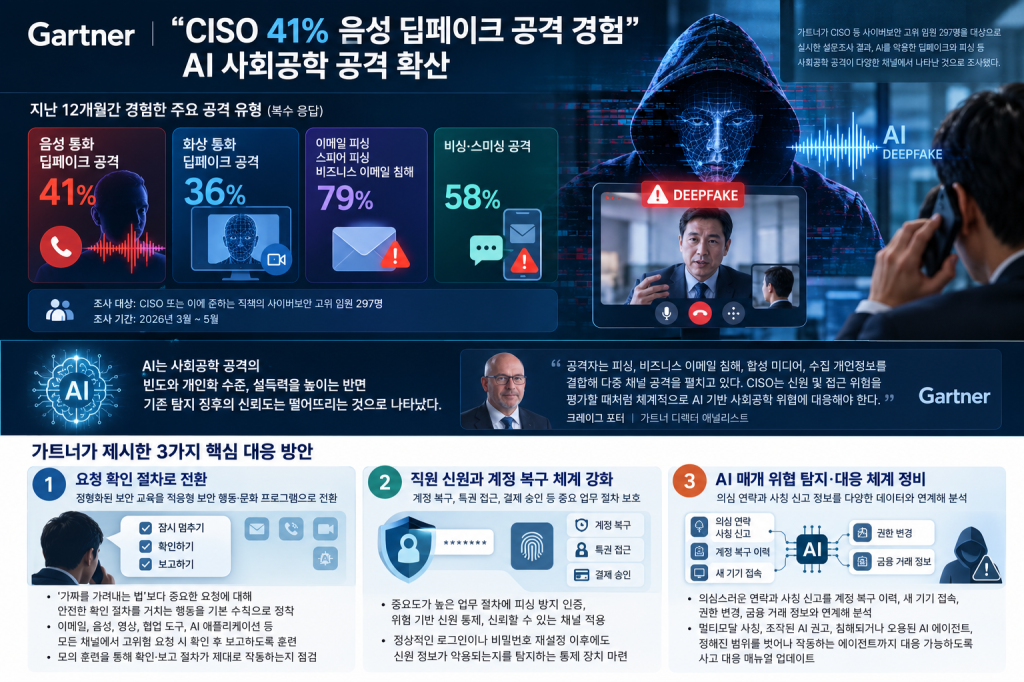
가트너가 최고정보보안책임자(CISO)를 대상으로 AI 기반 사회공학 공격 실태를 조사한 결과, 41%가 최근 12개월 동안 직원의 음성 통화에서 딥페이크를 악용한 공격을 한 차례 이상 경험한 것으로 나타났다. 화상 통화에서 같은 유형의 공격을 겪었다는 응답도 36%에 달했다. 가트너는 올해 3월부터 5월까지 CISO 또는 이에 준하는 직책의 사이버보안 고위 임원 297명을 조사했다. 이메일 피싱과 스피어 피싱, 비즈니스 이메일 침해를 최소 한 건 이상 경험했다는 응답은 79%로 가장 높았으며, 비싱과 스미싱 사고를 겪었다는 비율도 58%를 기록했다.
AI로 사회공학 공격 빈도·설득력 높이고 탐지 단서는 약화
가트너 조사에서는 AI가 사회공학 공격의 빈도와 개인화 수준, 설득력을 높이는 반면 기존 탐지 징후의 신뢰도는 떨어뜨리는 것으로 나타났다.
가트너 크레이그 포터(Craig Porter) 디렉터 애널리스트는 “공격자는 피싱, 비즈니스 이메일 침해, 합성 미디어, 수집 개인정보를 결합해 다중 채널 공격을 펼치고 있다”며 “앞으로도 대부분의 공격은 사용자, 탈취한 인증 정보, 취약한 복구 절차, 익숙한 기술 수법에 의존하는 방식으로 이뤄질 것이다. CISO는 신원 및 접근 위험을 평가할 때처럼 체계적으로 AI 기반 사회공학 위협에 대응해야 한다”고 밝혔다.
‘가짜 찾기’ 교육 넘어 요청 확인 절차로 전환
가트너는 AI 기반 사회공학 공격에 대응하기 위한 첫 번째 과제로 정형화된 보안 교육을 적응형 보안 행동·문화 프로그램으로 전환할 것을 제시했다. 직원에게 ‘가짜를 가려내는 법’을 가르치기보다 중요한 요청을 받았을 때 안전한 확인 절차를 거치는 행동을 기본 수칙으로 정착시키는 방식이다. 이메일과 음성, 영상, 협업 도구, AI 애플리케이션 등 유입 경로와 관계없이 고위험 요청을 받으면 잠시 멈춰 확인한 뒤 보고하도록 직원과 승인자를 훈련해야 한다. 모의 훈련에서는 AI 관련 의심 정황을 확인하고 보고하는 절차가 제대로 작동하는지 점검하도록 권고했다.
계정 복구·특권 접근까지 신원 보호
두 번째 대응책은 직원 신원과 계정 복구 체계를 강화하는 것이다. 계정 복구와 특권 접근, 결제 승인 등 중요도가 높은 업무 절차에는 피싱 방지 인증과 위험 기반 신원 통제, 신뢰할 수 있는 채널을 적용하도록 권고했다. 정상적인 로그인이나 비밀번호 재설정 이후에도 신원 정보가 악용되는지를 탐지하는 통제 장치를 마련해야 한다.
AI 에이전트 오용까지 사고 대응 범위 확대
세 번째는 AI 매개 위협에 대비해 탐지·대응 체계를 정비하는 것이다. 의심스러운 연락과 사칭 신고 정보를 계정 복구 이력, 새 기기 접속, 권한 변경, 금융 거래 정보와 연계해 분석하도록 권고했다. 대응 대상에는 멀티모달 사칭과 조작된 AI 권고, 침해되거나 오용된 AI 에이전트뿐 아니라 정해진 범위를 벗어나 작동하는 에이전트까지 포함한다. 가트너는 이 같은 위협에 대응할 수 있도록 사고 대응 매뉴얼을 업데이트해야 한다고 제시했다.
#가트너 #딥페이크 #생성형AI #사이버보안 #CISO #사회공학 #피싱 #스피어피싱 #비싱 #스미싱 #AI에이전트 #신원보안 #계정보안


