- 자체 개발·오픈소스 메신저와 소프트웨어 공급망 위험 평가…시그널 취약점 3건 1시간 만에 발견
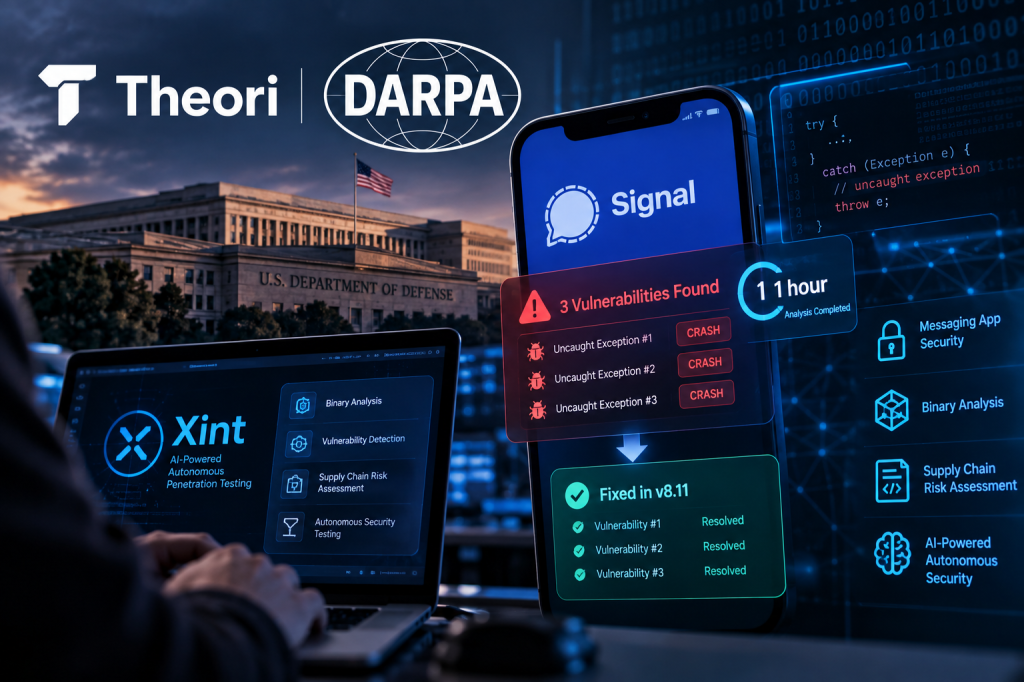
티오리가 AI 기반 자율형 모의해킹 플랫폼 ‘진트(Xint)’로 미국 국방고등연구계획국(DARPA)의 ‘자율 AI 애플리케이션 보안’ 연구 수행 사업자로 선정됐다. 진트는 미 국방부 전반에서 사용하는 자체 개발·오픈소스 메신저 애플리케이션을 정밀 분석하고, 바이너리를 이용해 다양한 환경에서 실행되는 소프트웨어의 공급망 위험을 평가한다.
분석 성능은 사업 제안 과정에서 암호화 메신저 앱 ‘시그널(Signal)’을 대상으로 검증했다. 진트는 안드로이드 버전을 분석해 앱을 강제로 종료시키는 부적절한 예외 처리(uncaught-exception) 취약점 3건을 1시간 만에 찾아냈다. 티오리가 해당 취약점을 시그널 개발팀에 제보한 뒤 8.11 버전 업데이트에서 모두 조치됐다.
소스코드 없이 바이너리로 통신 앱 보안 분석
진트는 소스코드 없이도 바이너리를 이용해 메시징 앱의 코드를 검증한다. 분석 범위에는 암호화 영역뿐 아니라 네트워크와 운영체제에 맞닿아 있는 코드도 포함된다.
티오리 박세준 대표는 “메시징 앱은 암호화 영역과 달리 네트워크나 운영체제와 맞닿은 코드가 같은 수준의 검사를 받지 못해 공격자의 목표가 되기 쉽다”며 “진트를 통해 소스코드 보유 여부와 관계없이 바이너리만으로도 이러한 코드를 정기적이고 정밀하게 검증할 수 있도록 지원할 것”이라고 밝혔다.
AIxCC 이어 DARPA 보안 연구 참여
티오리는 2025년 DARPA가 주최한 ‘AI 사이버 챌린지(AIxCC)’에서 상위권에 올랐다. AI를 활용한 취약점 탐지와 패치 역량을 겨루는 AIxCC는 2년에 걸쳐 총상금 2950만달러 규모로 진행됐다. 대회 이후에는 DARPA 버그바운티 프로그램을 통해 주요 오픈소스 소프트웨어의 취약점을 찾아 해결해 왔다.
#티오리 #진트 #Xint #DARPA #AI보안 #사이버보안 #모의해킹 #취약점분석 #바이너리분석 #소프트웨어공급망 #시그널


