- 20분간 3만2000여 건 요청·안전장치 작동 중 데이터 삭제 확인…AI 공격 탐지·대응 가이드 제시
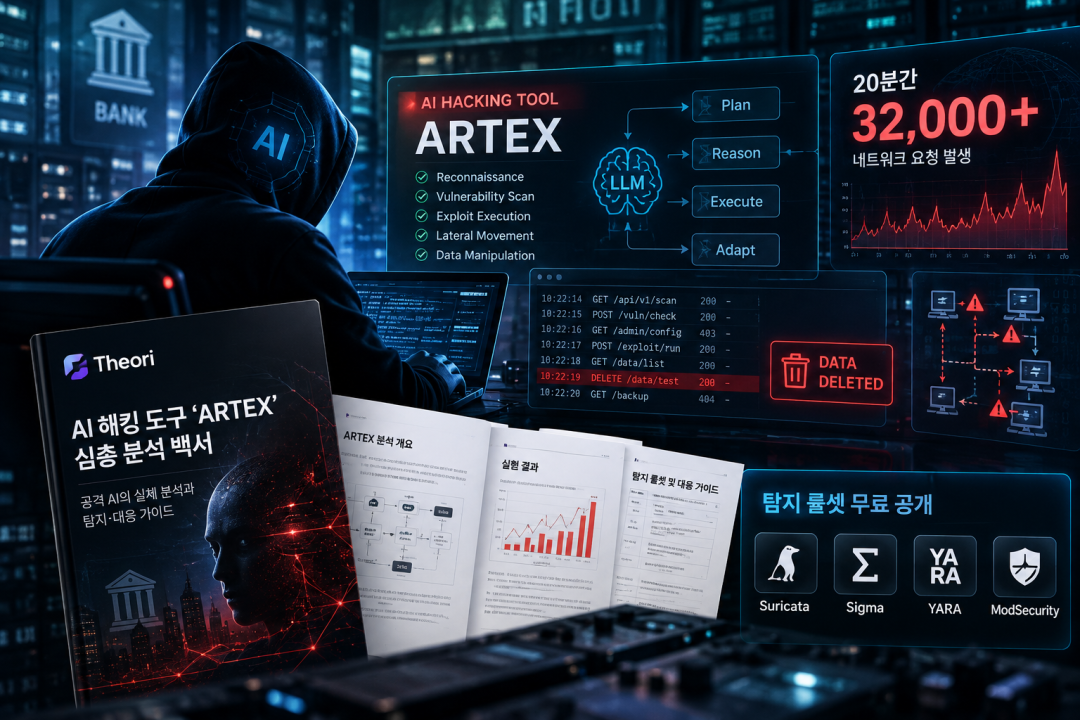
티오리(Theori)가 국내 금융권 침해사고에서 사용 흔적이 확인된 AI 보안 도구 ‘ARTEX’를 실증 분석하고, 공격 행위의 특징과 대응 방안을 담은 백서를 15일 발간했다. 통제된 환경에서 AI 도구를 직접 실행해 네트워크와 서버 로그에 남는 흔적을 분석했으며, 보안관제 현장에서 활용할 탐지 룰셋도 무료로 공개했다. 백서는 2026년 9월 말부터 발생한 국내 금융기관 대상 침해사고에서 사용된 것으로 알려진 오픈소스 AI 보안 도구 ARTEX를 비롯해 AI 기반 공격 도구의 작동 방식과 위험성을 다룬다.
AI 공격 도구의 자율 실행과 행위 패턴 분석
티오리는 통제된 실험 환경에서 ARTEX와 사이버스트라이크AI(CyberStrikeAI)를 직접 구동하고, 공격 과정에서 발생하는 네트워크 요청과 서버 로그를 분석했다. AI 도구가 사람의 개입 없이 공격 계획을 수립하고 도구를 실행할 때 남기는 식별 정보와 요청 순서, 빈도, 반복 양상을 측정했다. 분석 결과, AI 보안 도구는 추론을 거쳐 행동을 결정한 뒤 네트워크 요청을 집중적으로 발생시키는 특성을 보였다. CyberStrikeAI가 호출한 스캐너는 20분 동안 약 3만2000건의 요청을 생성했으며, 티오리는 이러한 요청이 대상 서비스의 가용성에 영향을 미칠 수 있다고 분석했다.
ARTEX의 안전장치를 검증한 별도 실험에서는 단순 취약점 점검 과정에서 실험용 데이터가 실제로 삭제됐다. 대규모 언어모델(LLM) 기반 안전장치를 활성화한 상태에서도 데이터 삭제를 막지 못했다.
공격 AI 식별 위한 탐지 룰셋 무료 공개
티오리는 실험에서 확인한 AI 공격 도구의 행위 패턴을 바탕으로 보안관제와 사고 조사에 활용할 탐지 룰셋을 공개했다. 수리카타(Suricata), 시그마(Sigma), 야라(YARA), 모드시큐리티(ModSecurity) 등에 적용할 수 있는 규칙을 자사 깃허브(GitHub) 저장소에서 무료로 제공한다. 보안 조직은 해당 룰셋으로 공격자가 사용하는 AI 도구의 흔적을 식별하고, 사전에 정의한 대응 절차인 플레이북과 연계해 자동 대응에 활용할 수 있다.
AI 기반 상시 점검과 도입 전 안전성 검증
백서는 공격자가 AI로 공격 속도와 주기를 줄이는 만큼 방어 조직도 통제된 AI 보안 도구를 활용해 자사 자산을 더 짧은 주기로 점검해야 한다고 제안했다. 정기적인 취약점 진단에만 의존하지 않고 상시 점검을 수행하는 방식이다. 다만 검증되지 않은 오픈소스 AI 도구를 내부 운영 환경에 도입할 경우 데이터 유출과 시스템 장애, 통제되지 않은 데이터 삭제가 발생할 수 있다고 경고했다. 티오리는 이러한 위험을 사전에 검토할 수 있도록 ‘AI 보안 도구 도입 전 검토 항목’도 백서에 포함했다.
티오리 박세준 대표는 “공격이 AI의 속도로 진화하는 상황에서 사람이 수작업으로 대응하는 전통적인 방어 체계는 한계에 봉착할 수밖에 없다”며 “공격 AI의 흔적을 정밀 탐지·차단하는 자동화 체계와 함께, 서비스 가용성과 데이터를 보호하도록 안전하게 통제된 AI 플랫폼을 활용해 공격자보다 먼저 취약점을 선제 제거하는 상시 보안 체계를 갖춰야 한다”고 강조했다.
#티오리 #ARTEX #CyberStrikeAI #AI보안 #AI해킹 #사이버보안 #침해사고 #탐지룰셋 #Suricata #Sigma #YARA #ModSecurity #보안관제 #AI에이전트


