- 웹 기반 위협 129만여건·로컬 위협 315만여건…사용자 공격 비율 각각 9.2%·18.9%
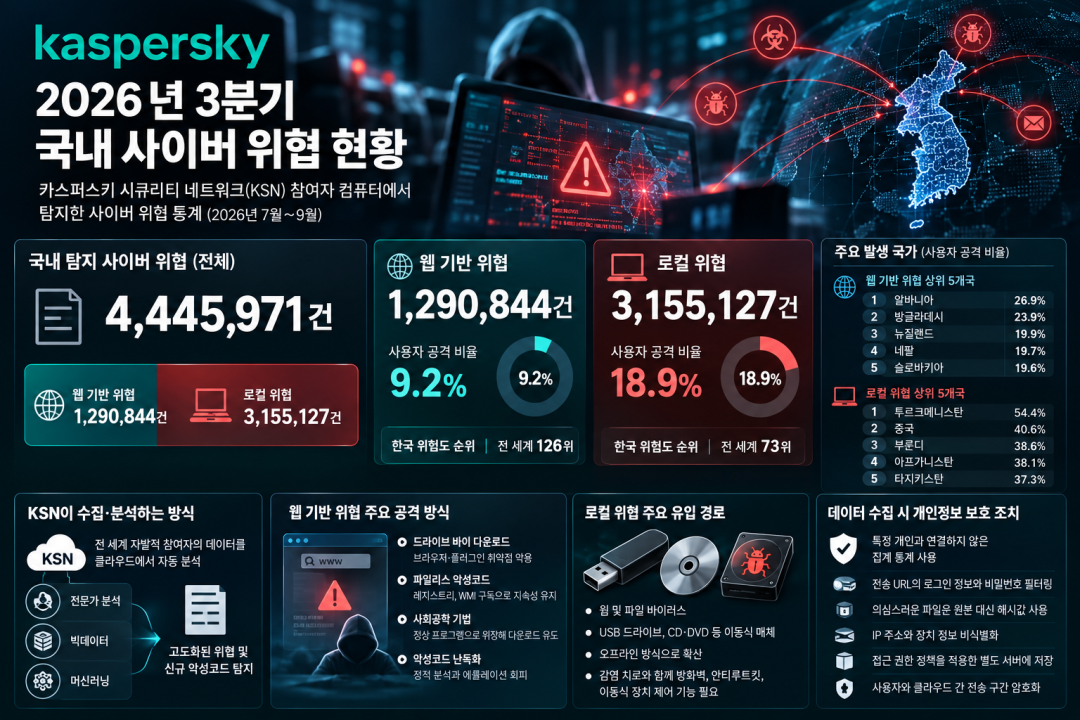
카스퍼스키가 2026년 3분기 국내 카스퍼스키 시큐리티 네트워크(KSN) 참여자 컴퓨터에서 웹 기반 사이버 위협 129만844건과 로컬 위협 315만5127건을 탐지했다. 웹 기반 위협의 사용자 공격 비율은 9.2%, 로컬 위협은 18.9%로 나타났으며 한국의 위험도 순위는 각각 세계 126위와 73위를 기록했다.
KSN으로 국내 사이버 위협 분석
이번 통계는 2026년 7월부터 9월까지 KSN을 통해 수집한 데이터를 기반으로 한다. KSN은 카스퍼스키가 개인·기업용 제품에 통합한 클라우드 기반 분산형 인프라로, 전 세계 자발적 참여자로부터 수집한 사이버 보안 데이터를 자동으로 분석한다. 전문가 분석과 빅데이터, 머신러닝을 결합해 고도화된 위협과 알려지지 않은 악성코드를 탐지하고 카스퍼스키의 다계층 보안에 활용한다.
데이터 수집 과정에는 개인정보 보호 조치를 적용한다. 특정 개인과 연결하지 않은 집계 통계 형태로 데이터를 분석하고 전송 URL의 로그인 정보와 비밀번호를 걸러내며, 의심스러운 파일은 원본 대신 해시값을 사용한다. 가능한 경우 IP 주소와 장치 정보도 비식별화한다. 데이터는 접근 권한 정책을 적용한 별도 서버에 저장하고 사용자와 클라우드 사이의 전송 구간은 암호화한다.
웹 기반 위협 129만여건…사용자 공격 비율 9.2%
브라우저는 악성 프로그램이 유입되는 주요 경로 가운데 하나다. 사이버 범죄자는 브라우저와 플러그인의 취약점을 노리는 드라이브 바이 다운로드 등을 이용하며, 사용자가 감염된 웹사이트를 방문하는 것만으로 악성코드가 시스템에 침투할 수 있다.
파일리스(Fileless) 악성코드는 탐지가 더 까다롭다. 레지스트리나 WMI 구독을 이용해 지속성을 유지하면서 디스크에 정적 분석 대상으로 삼을 단일 객체를 남기지 않을 수 있기 때문이다. 공격자가 악성 파일을 정상 프로그램으로 위장해 다운로드를 유도하는 사회공학 기법이나 정적 분석과 에뮬레이션을 피하기 위한 악성코드 난독화도 사용한다.
카스퍼스키 제품은 머신러닝 모델과 행위 기반 휴리스틱을 활용하는 행동 탐지(Behavior Detection)로 알려지지 않은 코드에서도 악성 행위를 찾아낸다. 익스플로잇 예방(Exploit Prevention)은 소프트웨어 취약점을 악용하려는 악성코드의 시도를 실시간으로 탐지해 차단한다.
3분기 국내 KSN 참여자 컴퓨터에서 인터넷을 통해 유입된 서로 다른 사이버 위협은 129만844건으로 집계됐다. 전체 참여자의 9.2%가 웹 기반 위협의 공격을 받았으며 한국은 웹 서핑 관련 위험도에서 세계 126위를 기록했다. 웹 기반 위협 사용자 공격 비율은 알바니아가 26.9%로 가장 높았다. 방글라데시 23.9%, 뉴질랜드 19.9%, 네팔 19.7%, 슬로바키아 19.6% 순으로 뒤를 이었다.
로컬 위협 315만여건…사용자 공격 비율 18.9%
로컬 위협은 사용자 컴퓨터에 유입되는 악성코드의 또 다른 경로를 보여준다. 관련 사례의 상당 부분은 웜과 파일 바이러스로, USB 드라이브와 CD·DVD 등 이동식 매체를 비롯한 오프라인 방식을 통해 확산된다. 이러한 위협에는 감염된 객체를 치료하는 안티바이러스뿐 아니라 방화벽과 안티루트킷, 이동식 장치 제어 기능 등을 함께 활용해야 한다고 카스퍼스키는 설명했다.
2026년 7월부터 9월까지 국내 KSN 참여자 컴퓨터에서 기록된 로컬 위협 탐지는 315만5127건이다. 전체 참여자의 18.9%가 공격을 받았으며 한국의 로컬 위협 위험도는 세계 73위로 집계됐다. 국가별 사용자 공격 비율은 투르크메니스탄이 54.4%로 가장 높았고 중국 40.6%, 부룬디 38.6%, 아프가니스탄 38.1%, 타지키스탄 37.3% 순이었다.
#카스퍼스키 #카스퍼스키시큐리티네트워크 #KSN #사이버보안 #사이버위협 #웹기반위협 #로컬위협 #악성코드 #파일리스 #머신러닝


