- EU CRA 시행 앞두고 공급망 보안 강화
유럽연합(EU)의 사이버 복원력 법안(CRA) 적용 일정이 구체화되면서, 국내 기업 사이에서도 소프트웨어 공급망 보안 대응 논의가 빠르게 확대되고 있다. CRA는 2024년 12월 공식 발효됐으며 취약점 관리 의무는 2026년 9월부터 단계적으로 적용된다. 국내 기업이 EU 시장에 소프트웨어 포함 제품을 판매할 경우 동일한 규제를 적용받는 만큼SBOM을 중심으로 한 공급망 추적과 취약점 대응 체계 구축이 핵심 과제로 떠오르고 있다.
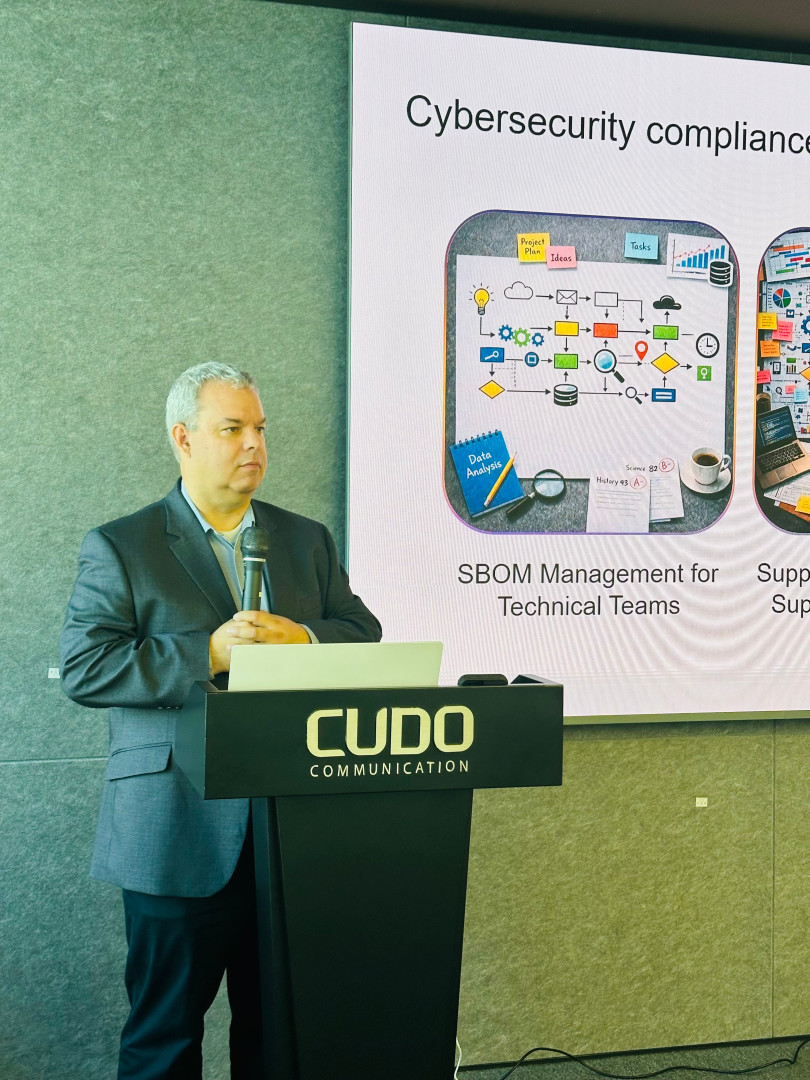
블랙덕(Black Duck)과 쿠도커뮤니케이션은 최근 국내 행사에서 CRA 대응 방향과 공급망 보안 운영 방안을 공개했으며, 블랙덕 팀 맥키(Tim Mackey) 소프트웨어 공급망 위협 전략 부문 총괄이 방한해 직접 발표를 진행했다.
CRA 대응 범위, SBOM 넘어 취약점 관리까지 확대
팀 맥키 총괄은 CRA 핵심 요구사항으로 소프트웨어 구성 요소 투명성 확보와 취약점 관리, 지속적인 보안 운영 체계를 제시하며, SBOM 중요성이 커지고 있지만 단순 생성만으로는 CRA 요구 범위를 충족하기 어렵다고 설명했다. CRA는 제3자 취약점 관리와 기본 보안(Security by Default), 취약점 신속 보고, 테스트 기록 관리, 오픈소스 거버넌스, 적합성 진술서 확보까지 요구한다. 기업은 공급망 전체에서 어떤 오픈소스와 외부 컴포넌트를 사용했는지 추적하고, 취약점 발생 이후 대응 과정까지 관리해야 한다.
팀 맥키 총괄은 “EU CRA는 단순 규제가 아니라 제품 수명주기 전체에서 안전한 소프트웨어를 생산하고 있다는 점을 입증하는 기준으로 작동한다”며 “SBOM은 공급망 파트너 간 신뢰를 전달하는 핵심 수단으로 활용된다”고 밝혔다.
취약점 공개·검증 의무 확대
CRA는 2026년 9월부터 취약점 공개 의무를 적용한다. 기업은 유럽 취약점 데이터베이스(EUVD)를 포함한 여러 채널에 취약점을 보고해야 하며, 공급망 리스크 대응 이력도 함께 관리해야 한다. 대응 과정에서는 소프트웨어 구성 분석(SCA) 기반 제3자 리스크 추적과 정적 분석(Coverity)을 활용한 코드 취약점 제거, 퍼징 테스트(Defensics)를 통한 프로토콜 검증까지 요구된다. 단순 취약점 탐지를 넘어 공급망 전체를 지속적으로 점검하는 방식이다.
CRA는 EU·EEA 시장 판매 여부를 기준으로 적용된다. 제품 개발 국가나 본사 위치와 관계없이 EU 시장에 판매하면 규제 대상에 포함되며, 위반 시 글로벌 매출 기준 과징금과 EU 시장 접근 제한 조치가 적용될 수 있다. CRA 적합성 평가는 제조사 자체 검증 방식인 모듈 A와 제3자 인증기관 심사를 포함하는 모듈 B+C, 품질보증 체계를 평가하는 모듈 H로 구분된다. 모든 방식은 최종적으로 CE 마킹 획득을 요구한다.
SBOM·VEX·적합성 문서 관리 확대
블랙덕은 오픈소스 보안과 소프트웨어 공급망 관리 분야에서 축적한 기술을 기반으로 SBOM 생성과 관리, 취약점 분석, 오픈소스 컴포넌트 상태 추적 기능을 제공하고 있다. CRA 대응 전략은 빌드 단계 리스크를 줄이는 파이프라인 보안과 SCA 기반 공급망 추적, 악성 코드 탐지까지 포함한다. 기업은 이를 통해 공급망 전반에서 사용 중인 오픈소스와 외부 컴포넌트를 확인하고, SBOM과 함께 VDR(취약점 공개 보고서), VEX(취약점 악용 가능성 보고서), 적합성 진술서 등을 관리할 수 있다.
쿠도커뮤니케이션 김철봉 부사장은 “EU CRA와 같은 글로벌 규제 변화는 국내 기업에도 직접적인 영향을 미치고 있다”며 “기업들이 선제적으로 공급망 보안 대응 체계를 마련할 수 있도록 지원 범위를 확대할 계획”이라고 밝혔다.
#블랙덕 #BlackDuck #EUCRA #SBOM #소프트웨어공급망 #애플리케이션보안 #사이버보안 #쿠도커뮤니케이션 #SCA #Coverity #Defensics
 팔로알토 네트웍스, AI·머신 통합 관리 플랫폼 ‘이디라’ 공개


