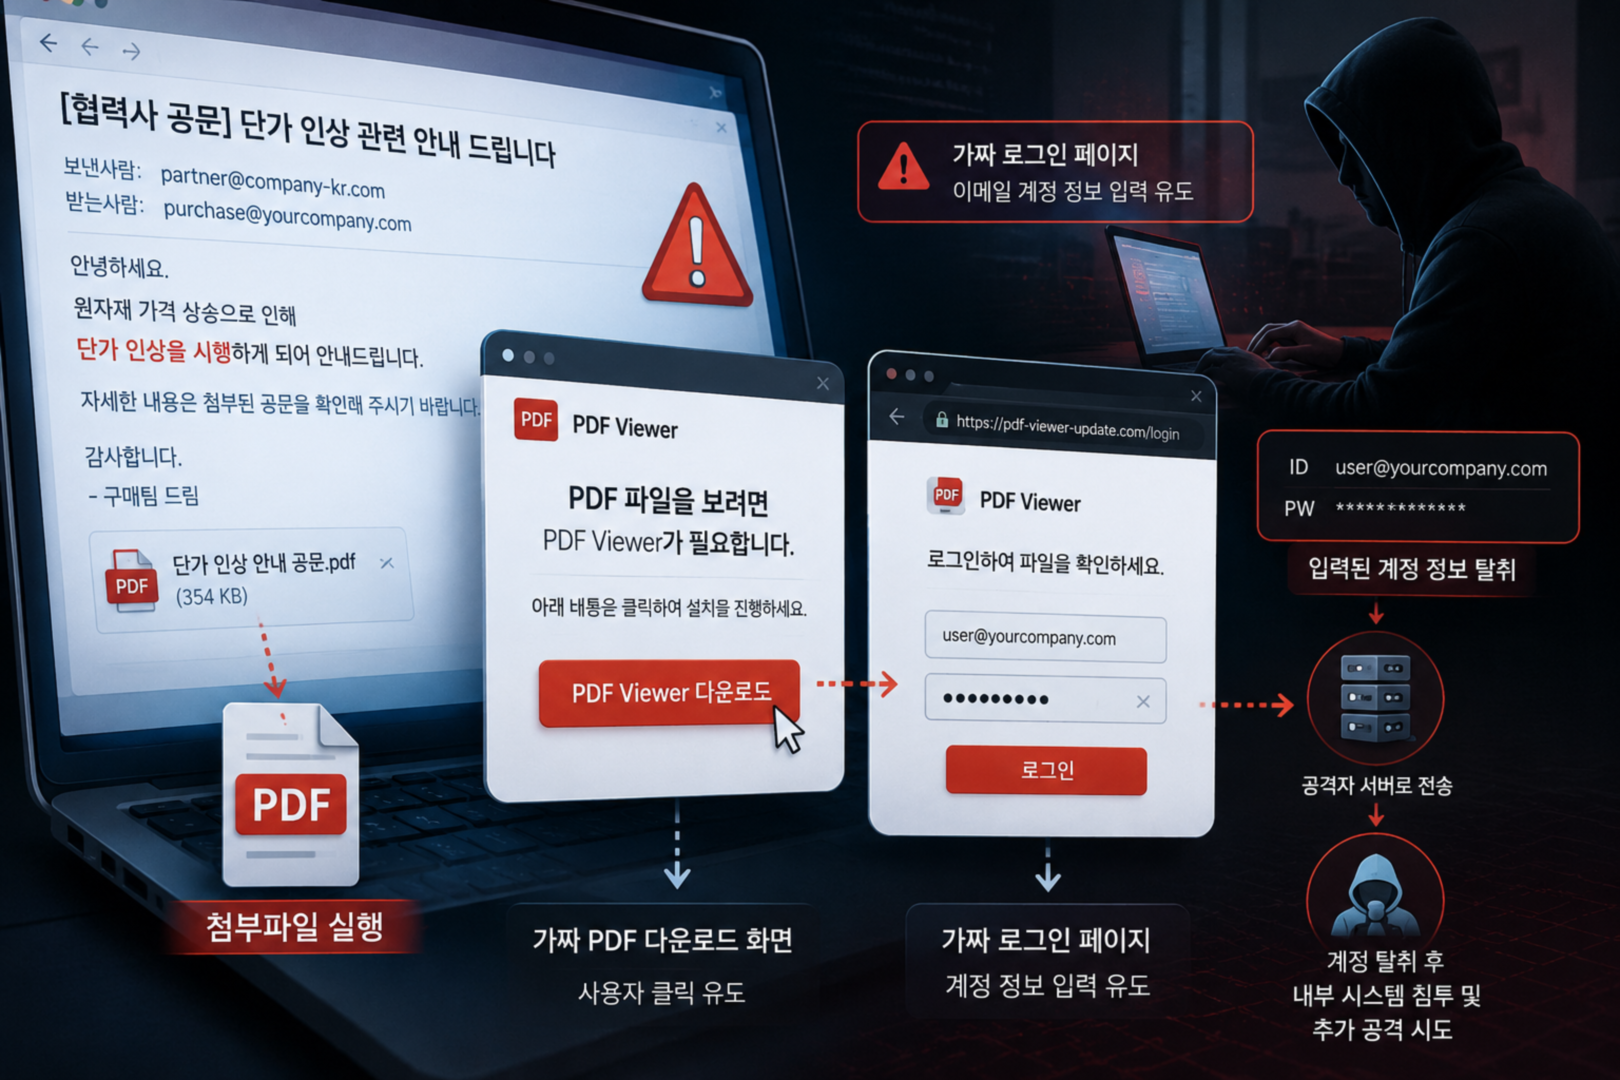
- 가짜 PDF 다운로드 화면으로 로그인 정보 입력 유도


안랩, ‘단가 인상 공문’ 위장 로그인 정보 탈취 피싱 확산.png


안랩이 최근 공급망 불안 이슈를 악용한 계정 탈취형 피싱 공격 사례를 공개했다. 공격자는 협력업체 업무 메일처럼 꾸민 ‘단가 인상 공문’ 메일로 사용자를 가짜 로그인 페이지로 연결하고 이메일 계정과 비밀번호 입력을 유도했다.


메일 본문에는 “원자재 가격 상승으로 단가 인상을 시행한다”는 내용을 담고 관련 공문 확인을 요구했다. 사용자가 첨부된 PDF 파일을 실행하면 PDF 뷰어 다운로드 안내 화면이 나타나고, 다운로드 버튼을 누르면 로그인 페이지로 위장한 피싱 사이트로 이동한다. 공격자는 PDF 뷰어 설치 절차처럼 화면을 구성해 사용자의 경계심을 낮췄다.


사용자가 로그인 정보를 입력하면 해당 계정 정보는 공격자 서버로 전송된다. 공격자는 탈취한 계정으로 기업 내부 시스템에 접근하거나 추가 피싱 메일 유포에도 악용할 수 있다.


공급망 이슈 이용해 업무 메일로 위장

안랩은 최근 중동발 원자재 수급 불안과 메모리 가격 상승처럼 업계 관심이 높은 이슈를 공격에 활용했다고 설명했다. 정상 거래처 공문처럼 보이도록 메일을 위장하고, PDF 다운로드 절차를 거쳐 로그인 화면으로 연결하는 방식이다.이번 공격은 사용자가 업무 연속성을 우선적으로 확인하는 상황을 노렸다. 단가 조정과 공급망 이슈처럼 실제 업무에서 자주 오가는 내용을 활용해 첨부파일 실행과 계정 입력까지 자연스럽게 이어가도록 설계했다.


사용자는 발신자 이메일 주소와 도메인 유효성을 먼저 확인해야 한다. 출처가 불분명한 첨부파일과 URL 실행을 피하고, 운영체제(OS)와 소프트웨어(SW), 인터넷 브라우저 보안 패치도 최신 상태로 유지해야 한다. 백신 실시간 감시 기능 활성화도 필요하다.


안랩 분석팀 이익규 매니저는 “최근 중동발 원자재 수급 불안과 메모리 가격 급등 같은 업계 이슈를 악용해 정상 업무 메일로 오인하게 만드는 피싱 시도가 이어질 수 있다”며 “업무 관련 메일이라도 발신자 주소와 첨부파일, URL 진위를 반드시 확인하고 의심스러운 사이트에는 계정 정보를 입력하지 않아야 한다”고 밝혔다.


안랩 V3 제품군과 샌드박스 기반 지능형 위협 대응 솔루션 ‘안랩 MDS’는 이번 공격에 사용된 URL 탐지 기능을 지원하며 위협 인텔리전스 플랫폼 ‘안랩 TI’에서는 관련 피싱 공격 동향과 침해지표(IoC), 보안 권고문도 확인할 수 있다.


#안랩 #피싱메일 #계정탈취 #사이버보안 #PDF피싱 #이메일보안 #안랩MDS #안랩TIP #피싱공격 #보안위협

 
?

  1. 카스퍼스키, 인터폴 ‘오퍼레이션 람즈’ 지원…201명 체포·피싱 인프라 차단

    - 13개국 참여 MENA 사이버범죄 합동 단속…382명 추가 용의자 확인 카스퍼스키(Kaspersky)가 인터폴의 중동·북아프리카(MENA) 지역 합동 단속 작전 ‘오퍼레이션 람즈(Operation Ramz)’에 위협 인텔리전스를 제공하고 수사 기관이 악성코드 제어 서버(C&C)와 피...
    Date2026.05.26 Bynewsit Views69
    Read More
  2. 패스트파이브, HPE 아루바 네트워킹 SSE 도입…전국 오피스 보안·접속 관리 통합

    - 60개 이상 지점 적용…하이브리드 액세스·정책 관리 중앙 운영 패스트파이브(FASTFIVE)가 전국 60개 이상 공유오피스 지점의 보안과 네트워크 운영 체계를 통합하기 위해 ‘HPE 아루바 네트워킹 엣지커넥트 SSE(HPE Aruba Networking EdgeConnect SSE)’를 도입...
    Date2026.05.21 Bynewsit Views71
    Read More
  3. 카스퍼스키, ‘모바일 악성코드 진화 보고서’ 발표…안드로이드 뱅킹 트로이목마 56% 증가

    - 스마트폰 금융정보 탈취 공격 확대…사전 설치형 백도어 위협도 증가 카스퍼스키(Kaspersky)가 ‘모바일 악성코드 진화’ 보고서를 발표하며 2025년 안드로이드 스마트폰에서 발생한 뱅킹 트로이목마 공격 수가 전년 대비 56% 증가했다고 밝혔다. 공격자는 메신...
    Date2026.05.21 Bynewsit Views74
    Read More
  4. 하이크비전, KOBA 2026서 LED 디스플레이·오디오 통합 솔루션 공개  

    - LED 디스플레이·오디오·전자칠판 자체 개발…방송·교육·공공 시장 공략 하이크비전(Hikvision)이 서울 코엑스에서 열린 제34회 KOBA 2026에 참가해 LED 디스플레이와 오디오, 전자칠판을 결합한 통합 미디어 솔루션을 공개하며 강당과 회의실, 교육·상업 공간...
    Date2026.05.21 Bynewsit Views76
    Read More
  5. 그룹아이비, 가트너 ‘2026 침해사고 상시 대응 서비스’ 대표 벤더 선정

    - 위협 인텔리전스 기반 리테이너 운영…조사·차단·복구까지 24시간 대응 그룹아이비가 위협 인텔리전스를 활용해 침해사고 대응 시간을 줄이는 리테이너 서비스를 기반으로 가트너의 ‘사이버 보안 침해사고 상시 대응 계약 서비스(Market Guide for Cybersecur...
    Date2026.05.21 Bynewsit Views72
    Read More
  6. 카스퍼스키, AI 기반 클라우드 워크로드 보안 강화…컨테이너 위험 분석 자동화

    - OpenAI API 연동 적용…컨테이너 위험 분석·워크로드 보호 강화 카스퍼스키가 AI 기반 인텔리전스를 적용한 클라우드 워크로드 보안(CWS) 업데이트를 공개하며 컨테이너 기반 환경의 위험 분석과 워크로드 보호 기능을 강화한다. AI 기반 취약점 분석과 위험 ...
    Date2026.05.18 Bynewsit Views52
    Read More
  7. 안랩, ‘단가 인상 공문’ 위장 로그인 정보 탈취 피싱 확산

    - 가짜 PDF 다운로드 화면으로 로그인 정보 입력 유도 안랩이 최근 공급망 불안 이슈를 악용한 계정 탈취형 피싱 공격 사례를 공개했다. 공격자는 협력업체 업무 메일처럼 꾸민 ‘단가 인상 공문’ 메일로 사용자를 가짜 로그인 페이지로 연결하고 이메일 계정과...
    Date2026.05.15 Bynewsit Views51
    Read More
  8. 카스퍼스키, 킴수키 AI 악성코드·VSCode 공격 전술 확인

    - 러스트(Rust) 기반 신규 백도어 발견…정부 인증서 탈취·원격 터널링 악용 확대 카스퍼스키가 한국어 사용 APT 그룹 킴수키(Kimsuky)의 최신 공격 캠페인에서 AI 코드 생성 정황과 VSCode 원격 터널링 악용 사례를 확인했다. Rust 기반 신규 백도어 ‘HelloDoo...
    Date2026.05.14 Bynewsit Views52
    Read More
  9. 팔로알토 네트웍스, AI·머신 통합 관리 플랫폼 ‘이디라’ 공개

    - 사람·머신·AI 에이전트 통합 관리…동적 권한 제어 기반 PAM 확대 팔로알토 네트웍스가 AI 기업 환경에 맞춘 아이덴티티 보안 플랫폼 ‘이디라(Idira)’를 공개하며 사람과 머신, AI 에이전트 전반으로 특권 접근 관리(PAM) 범위를 확대한다. 이디라는 기업 내...
    Date2026.05.14 Bynewsit Views42
    Read More
  10. 블랙덕, CRA 대응 위한 공급망 보안 전략 제시…SBOM 기반 대응 확대

    - EU CRA 시행 앞두고 공급망 보안 강화 유럽연합(EU)의 사이버 복원력 법안(CRA) 적용 일정이 구체화되면서, 국내 기업 사이에서도 소프트웨어 공급망 보안 대응 논의가 빠르게 확대되고 있다. CRA는 2024년 12월 공식 발효됐으며 취약점 관리 의무는 2026년 ...
    Date2026.05.13 Bynewsit Views50
    Read More
목록
Board Pagination Prev 1 ... 11 12 13 14 15 16 17 18 19 20 ... 104 Next
/ 104
CLOSE