


- TGM으로 NDR·EDR 기반 공격 탐지·격리…KR-CRP에서 IACS UR E26 이행 상태 집계·보고서 출력
쿤텍이 판교 테스트베드에 가상 선박 2척과 방화벽, 스위치 포트 등 실제 선박과 같은 네트워크 환경을 구성해 사이버 공격 7종을 직접 투입하고, 탐지부터 차단·증적 확보까지 전 과정을 공개했다. 선박 사이버복원력 플랫폼 ‘테라그리드 마리타임(TGM)’은 공격 데이터를 실시간으로 분석해 위협을 식별·격리하고, 한국선급과 공동 개발한 ‘KR-CRP’는 해당 기록을 IACS UR E26 요구사항과 연계해 선급 제출용 보고서로 출력한다.
가상 선박 2척에 실제 공격 7종 투입
쿤텍은 지난 5일과 12일 판교 테스트베드에서 국내 대형 선사와 선박관리 전문기업, 조선·기자재 업체, 한국선급 관계자를 대상으로 약 3시간 동안 TGM 라이브 실증을 진행했다. 녹화 영상이나 단순 시뮬레이션 대신 가상 선박 2척에 실제 선박과 같은 네트워크·보안 장비를 배치하고, 방화벽과 스위치 포트까지 연결해 공격이 실제로 전달되는 환경을 구성했다.
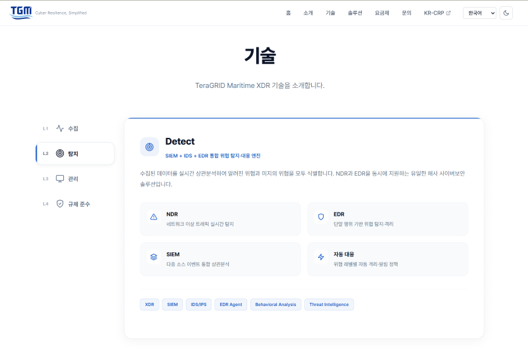
시연은 정상 운항 상태를 확인한 뒤 7개 공격 시나리오를 순차적으로 투입했다. TGM은 NDR과 EDR을 함께 지원하며 수집한 데이터를 실시간 상관분석해 알려진 위협과 미지의 위협을 식별하고, 위협 수준에 따라 자동 격리와 알림 정책을 적용한다. 참석자들은 공격 발생부터 탐지와 대응, 증적 확보까지 이어지는 과정을 현장에서 확인했다.
탐지·차단 기록을 IACS UR E26 증적으로 전환
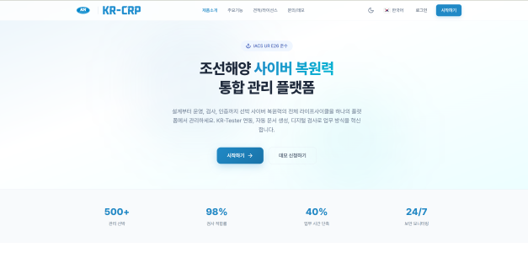
공격 대응이 끝나면 TGM에서 확보한 기록을 KR-CRP가 IACS UR E26 요구사항 이행 상태와 연계한다. 탐지·차단 결과를 규제 대응 증적으로 자동 집계하고 선급 제출용 보고서로 바로 출력한다. KR-CRP는 신조 설계 데이터를 데이터베이스로 관리해 자산 인벤토리와 네트워크 구성도, 사이버보안 설계 문서를 생성한다. 기준 데이터를 한 번 수정하면 관련 문서에도 변경 내용을 자동 반영해 설계 정보와 선급 제출 문서 사이의 불일치를 줄인다. 조선소 시범 운영에서는 자산목록과 구성도 작성 기간을 기존 3개월에서 2주로 단축했다. 해외 선급 승인 이력이 있는 조선소의 실제 설계 데이터를 검증하는 과정에서는 사람이 놓친 지적 사항을 10건 이상 자동으로 찾아냈다.
첫 연차검사 앞두고 상시 보안 기록 관리
IACS UR E26은 2024년 7월 1일 이후 건조 계약된 선박에 적용된다. 해당 기준을 적용한 선박이 취항하면서 사이버 관련 연차검사에서는 승인 당시 설계뿐 아니라 취항 이후에도 승인 상태를 유지했는지 입증할 보안 기록이 필요하다. 설계 문서는 제출 시점에 작성할 수 있지만 보안 패치와 자산 변경, 보안 이벤트 기록은 운영 과정에서 계속 축적해야 한다. 쿤텍은 TGM과 KR-CRP를 연계해 운항 중 발생하는 보안 이벤트와 대응 이력을 기록하고, 이를 선급 제출 자료로 전환하는 과정을 이번 실증에서 공개했다. 쿤텍은 이번 시연을 시작으로 8월 중 선사와 선박관리사, 조선 관련 기업을 대상으로 실증 워크숍을 이어갈 계획이다. 워크숍에서 확인한 참석 기관의 요구사항은 제품에 반영할 예정이다.
#쿤텍 #테라그리드마리타임 #TGM #KRCRP #선박사이버보안 #사이버복원력 #IACSURE26 #NDR #EDR #한국선급 #조선 #해사사이버보안
 마에스트로 포렌식, AI 스마트 안경·생성형 AI 포렌식 공개…증거 ...
 그룹아이비, ‘Weaponized AI’ 대응 전략 제시…통합 인텔리전스 ‘P...


