


- 보안성·가용성·기밀성 통제 유효성 검증…진트·알파프리즘 등 SaaS 제품군 운영 체계 강화
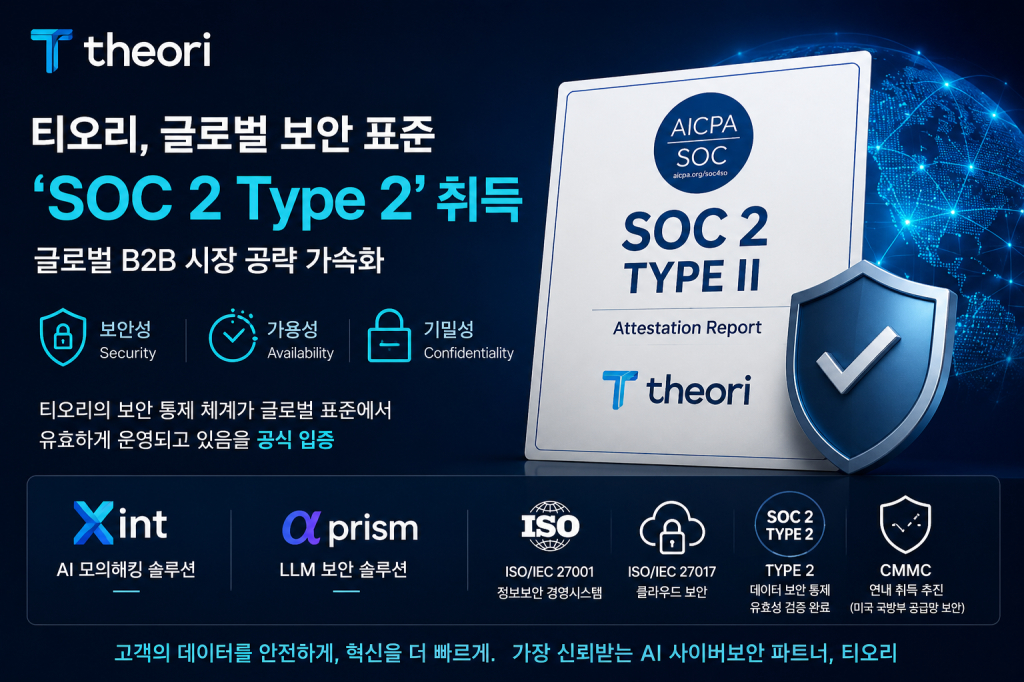
티오리가 글로벌 보안 감사 표준 ‘SOC 2 Type 2’ 보고서를 취득했다. 독립 회계·컨설팅 법인 센시바(Sensiba)를 통해 보안성과 가용성, 기밀성 등 3개 신뢰 서비스 기준에 대한 통제 유효성을 검증받았으며, AI 모의해킹 솔루션 ‘진트(Xint)’와 LLM 보안 솔루션 ‘알파프리즘(αprism)’ 등 주요 SaaS 제품군의 데이터 보호·운영 체계를 글로벌 엔터프라이즈와 금융권 요구 수준에 맞췄다.
보안성·가용성·기밀성 통제 체계 검증
SOC 2는 미국공인회계사협회(AICPA)가 제정한 보안 감사 표준으로, 클라우드 기반 서비스를 제공하는 기업의 데이터 보호와 내부 통제 수준을 평가한다. 특정 시점의 통제 설계 적합성을 확인하는 Type I과 달리 Type 2는 일정 기간 실제 운영 과정에서 해당 통제가 정책에 따라 작동했는지까지 검증한다.
티오리는 센시바의 감사를 거쳐 SOC 2 공통 기준인 보안성을 비롯해 가용성과 기밀성 등 3개 신뢰 서비스 기준에서 통제 유효성을 확인받고 최종 보고서를 발급받았다. 글로벌 기업과 금융기관이 SaaS를 도입할 때 요구하는 데이터 보호와 운영 관리 기준을 외부 감사로 검증받은 셈이다.
진트·알파프리즘 등 SaaS 제품군에 적용
이번 SOC 2 Type 2 취득은 티오리가 제공하는 주요 SaaS 제품군의 운영 체계와 연결된다. AI 기반 모의해킹 솔루션 진트와 LLM 보안 솔루션 알파프리즘을 포함해 고객 데이터와 서비스 운영 과정에서 적용하는 보안 통제와 위협 관리 절차를 대상으로 한다. 티오리는 구글과 마이크로소프트, 옥타, 삼성전자 등 국내외 기업을 대상으로 보안 컨설팅을 제공해 왔으며, 최근에는 AI 기반 침투 테스트와 LLM 보안으로 사업 범위를 넓히고 있다. SOC 2 Type 2를 기반으로 글로벌 엔터프라이즈 고객과 파트너가 요구하는 컴플라이언스 대응에도 활용할 계획이다.
ISO 27001·27017 이어 CMMC 취득 추진
티오리는 앞서 ISO/IEC 27001 정보보안 경영시스템과 ISO/IEC 27017 클라우드 보안 인증을 취득했으며, 이번 SOC 2 Type 2를 추가해 글로벌 보안 컴플라이언스 범위를 확대했다. 연내에는 미국 국방부 공급망 보안 기준인 사이버보안 성숙도 모델 인증(CMMC) 취득도 추진한다. 이를 통해 글로벌 B2B 시장에서 요구되는 보안 기준을 단계적으로 확보하고 해외 파트너십과 기업 고객 사업에 적용할 계획이다.
티오리 박관순 CISO는 “공격자의 시선에서 위협을 선제적으로 무력화하는 기술력만큼 고객 데이터를 안전하게 다루는 내부 운영 체계도 기업 보안의 핵심”이라며 “글로벌 기준에 부합하는 보안 통제를 바탕으로 국내외 엔터프라이즈 고객이 안심하고 도입할 수 있는 AI 사이버보안 서비스를 제공하겠다”고 밝혔다.
#티오리 #Theori #SOC2Type2 #SOC2 #진트 #Xint #알파프리즘 #LLM보안 #AI보안 #오펜시브보안 #SaaS보안 #컴플라이언스 #CMMC #사이버보안
 기가몬·지스케일러, ZPA·AMI 통합…제로 트러스트 이후 행위까지 ...
 티피링크 타포, 홈캠 주요 서버 국내 이전…영상 저장·중계 한국 ...


