- SCA 244개 기능 품질 검증…바이너리 분석·SBOM·AI 모델 관리 지원
쿤텍이 소프트웨어·AI 공급망 보안 플랫폼 ‘이지즈(AEZIZ) v3.0’의 소프트웨어 구성 분석(SCA) 기능으로 GS인증 1등급을 획득했다. 제품 문서와 실행 소프트웨어의 244개 기능에 대한 평가를 거쳐 1등급 기준을 충족했으며, 이를 바탕으로 공공·국방·금융 시장 공략에 나선다.
GS인증은 소프트웨어진흥법에 따라 소프트웨어 품질을 국가가 인증하는 제도다. 한국기계전기전자시험연구원(KTC)은 국제표준 ISO/IEC 25023·25041·25051을 기준으로 기능 적합성과 성능 효율성, 사용성, 신뢰성, 보안성, 유지보수성 등을 평가했다. 1등급 획득 제품은 공공기관의 상용 소프트웨어 우선구매 대상에 해당한다.
소스코드 없는 바이너리까지 분석…오픈소스 위험 식별
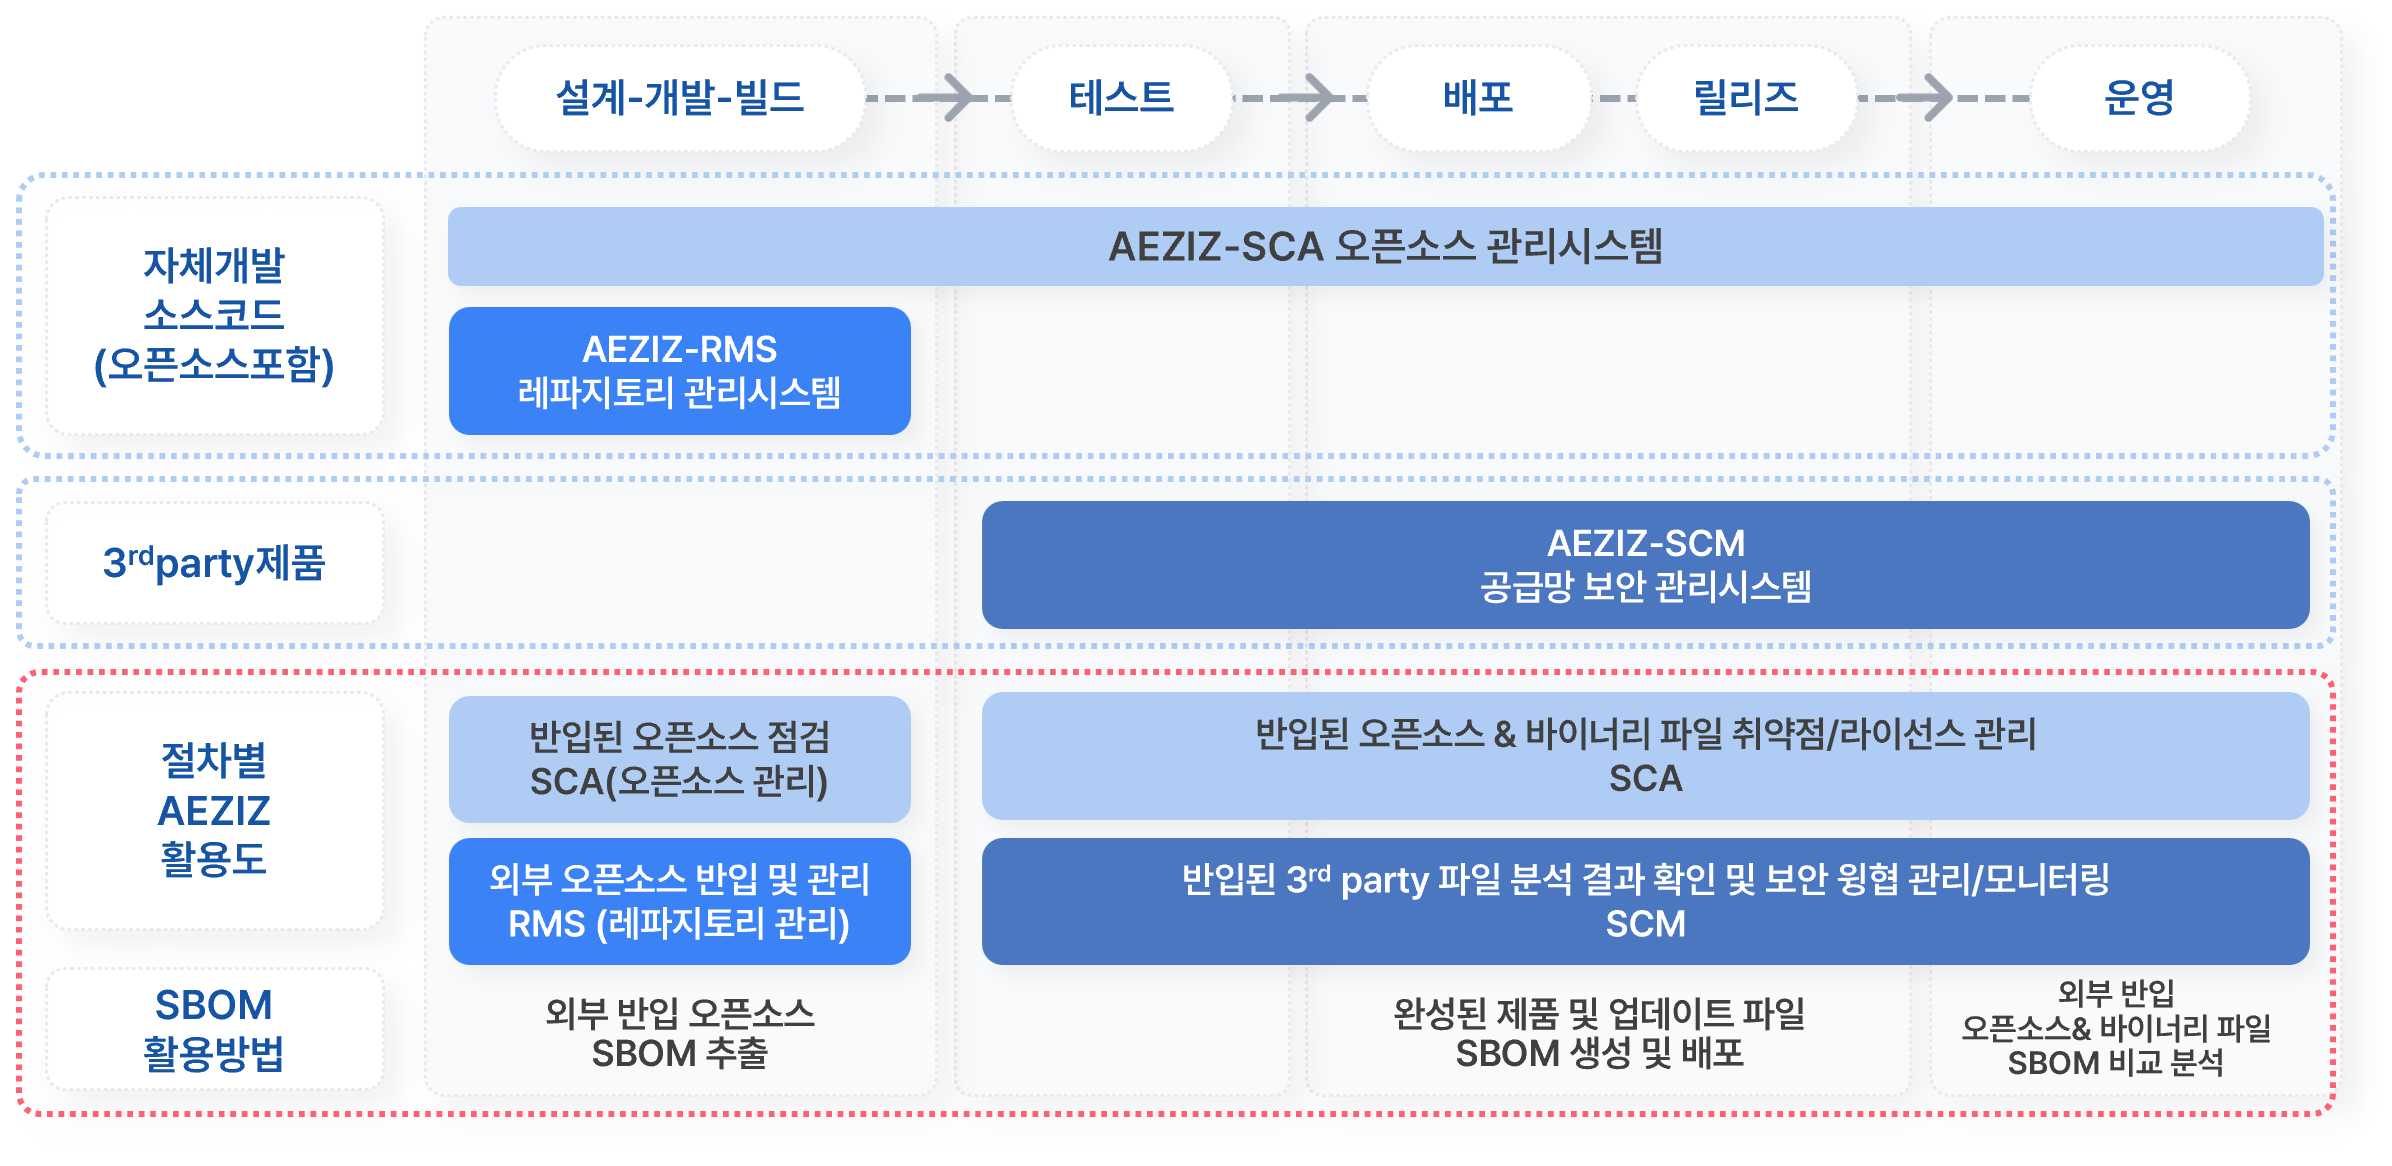
AEZIZ v3.0은 소스코드와 바이너리, AI 모델 및 운영 자산에 포함된 소프트웨어 구성요소와 위험을 식별·관리하는 공급망 보안 플랫폼이다. SCA와 공급망 통합 관리(SCM), 오픈소스 반입 관리(RMS), AI 모델 구성 분석(AICA), 자산 기반 소프트웨어 구성 분석(ASCA) 기능을 갖췄다.
ASCA는 운영 중인 서버 등 자산에 포함된 오픈소스 구성요소를 파악해 취약점과 라이선스 위험을 점검한다. 소스코드가 없는 상용·외부 업체 소프트웨어도 바이너리만 분석해 포함된 오픈소스 구성요소와 취약점, 라이선스 위험을 식별한다.
시스템은 860만 건 이상의 소프트웨어 구성요소와 40만 건 이상의 취약점 데이터를 바탕으로 위험을 분석한다. 영향 범위와 패치·완화 방안은 단일 화면에서 보여주고, SPDX·CycloneDX 등 국제 표준 형식의 소프트웨어 자재명세서(SBOM)는 자동 생성해 국내외 제출 요구에 대응한다.
외부 AI 모델 사전 점검…AI-BOM으로 의존관계 시각화
허깅페이스 등 외부 저장소에서 들여오는 AI 모델은 반입 전에 취약점과 라이선스를 점검하고, 검증된 경로를 거치도록 통제한다. 점검 결과를 바탕으로 AI 자재명세서(AI-BOM)를 생성하며 모델에 사용된 라이브러리 의존관계도 시각화한다. 기존 SBOM에서 확인하기 어려운 AI 공급망 위험까지 관리 대상에 포함했다.
GS인증 기반 공공·금융 공급망 보안 시장 공략
AEZIZ는 국내 주요 은행과 카드사, 증권사, 생명보험사 등 금융권을 비롯해 공공·국방 분야에서 오픈소스 관리 시스템 구축 사례를 확보했다. 쿤텍은 이번 인증을 바탕으로 공공기관과 금융권의 소프트웨어·AI 공급망 보안 시장을 공략할 계획이다.
쿤텍 방혁준 대표는 “공격자보다 먼저 위협을 찾아내기 위해 시스템 안에 무엇이 있는지부터 알아야 한다”며 “공공·금융 고객이 소프트웨어 부품과 AI 모델의 위험을 배포 전에 파악하고 가장 빠르게 대응할 수 있도록 AEZIZ를 지속적으로 고도화하겠다”고 밝혔다.
#쿤텍 #AEZIZ #이지즈 #GS인증 #공급망보안 #소프트웨어공급망 #AI공급망 #SCA #SBOM #AIBOM #오픈소스보안
 프로젝트 캐노피, ‘취약점 인텔리전스 허브’ 가동…오픈소스 취약...


