- 89% 코드·인프라·배포 워크플로 생성·수정 허용…관리되지 않는 AI 자동 탐지는 9%
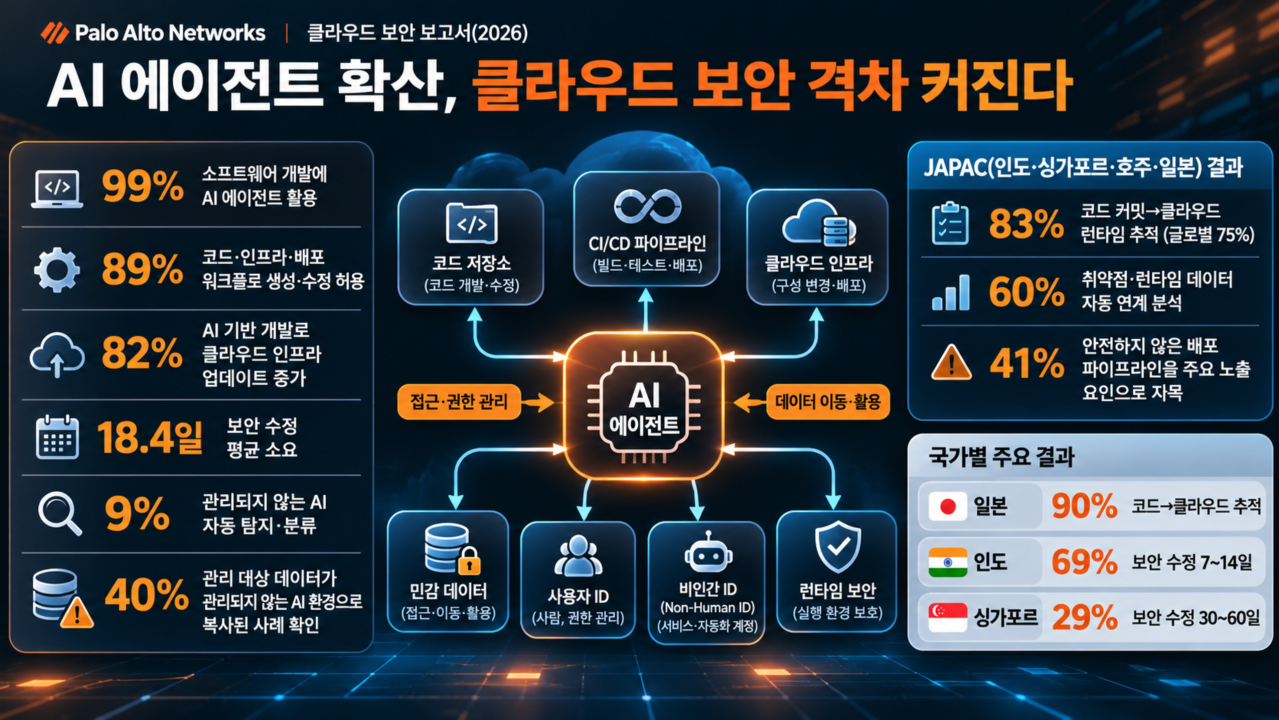
팔로알토 네트웍스가 클라우드 보안 보고서를 통해 기업의 99%가 소프트웨어 개발 과정에서 자율형 또는 반자율형 AI 에이전트를 활용하고 있다고 밝혔다. 응답 기업의 89%는 AI 에이전트가 코드와 인프라, 배포 워크플로를 생성하거나 수정하도록 허용한 것으로 나타났다. 이번 조사는 전 세계 10개국, 13개 산업의 클라우드 보안 임원과 실무자 2800명을 대상으로 진행됐다.
AI 개발 속도 빨라졌지만 보안 수정에는 평균 18.4일
응답 기업의 82%는 AI 기반 개발로 클라우드 인프라 변경이 늘었다고 답했다. 반면 보안 수정 사항을 적용하는 데는 평균 18.4일이 걸렸다. 최근 90일 동안 심각도가 높거나 치명적인 애플리케이션 보안 문제 가운데 19%는 실제 운영 환경까지 유입된 것으로 조사됐다.
관리되지 않는 AI 자동 탐지 9%…40%는 데이터 복사 확인
클라우드 환경에서 관리되지 않는 AI를 자동으로 탐지하고 분류할 수 있는 기업은 9%에 불과했다. 응답 기업의 40%는 관리 대상 데이터가 관리되지 않는 AI 환경으로 복사된 사례를 확인했다. AI 시스템 내 민감 데이터가 어디로 이동하고 어떻게 활용되는지 파악하고, 이를 보호하는 것이 중요한 보안 과제로 나타났다.
JAPAC 83%, 코드 커밋부터 클라우드 런타임까지 추적
인도와 싱가포르, 호주, 일본의 응답자 800명을 분석한 결과, JAPAC 기업의 83%가 코드 커밋부터 클라우드 런타임까지 추적할 수 있다고 답했다. 글로벌 평균 75%보다 8%포인트 높은 수치다. 애플리케이션 취약점과 런타임 데이터를 자동으로 연계 분석한다는 응답은 60%였다.
반면 41%는 안전하지 않은 배포 파이프라인을 주요 클라우드 보안 노출 요인으로 지목했으며, AI 보안에서는 민감 데이터 노출을 가장 큰 우려 사항으로 꼽았다.
일본 추적 역량 90%…국가별 보안 수정 속도 차이
일본 기업의 90%는 코드부터 클라우드까지 추적할 수 있다고 답해 조사 대상 국가 가운데 가장 높은 수준을 기록했다. 프론티어 AI 기반 위협을 심각한 위험으로 인식한 일본 기업도 71%에 달했다.
AI 에이전트 권한부터 민감 데이터까지 관리
팔로알토 네트웍스는 향후 12개월 동안 JAPAC 기업이 거버넌스 통제를 기반으로 보안 조치를 자동화하고, AI 시스템과 워크플로 내 민감 데이터를 식별·보호하는 데 우선순위를 둬야 한다고 설명했다. 보안 조사 과정에서는 데이터 수집과 분석에 걸리는 시간을 줄이고, 멀티클라우드 환경에서는 최소 권한 원칙을 적용해 사람과 비인간 ID(Non-Human Identity)에 대한 가시성을 확보하도록 권고했다. AI 에이전트의 접근 권한 관리도 주요 과제로 제시했다.
#팔로알토네트웍스 #AI에이전트 #클라우드보안 #AI보안 #클라우드네이티브 #JAPAC #애플리케이션보안 #데이터보안 #비인간ID #보안자동화
 한화손보, 시큐리티스코어카드와 사이버보험 협력…공급망 위험까...
 F5, 2027년 사이버보안 3대 전망 발표…소버린 AI·멀티모델·AI 공...


