


- AI로 취약점 식별부터 수정까지 자동화…업그레이드 없이 오픈소스 보안 리스크 완화
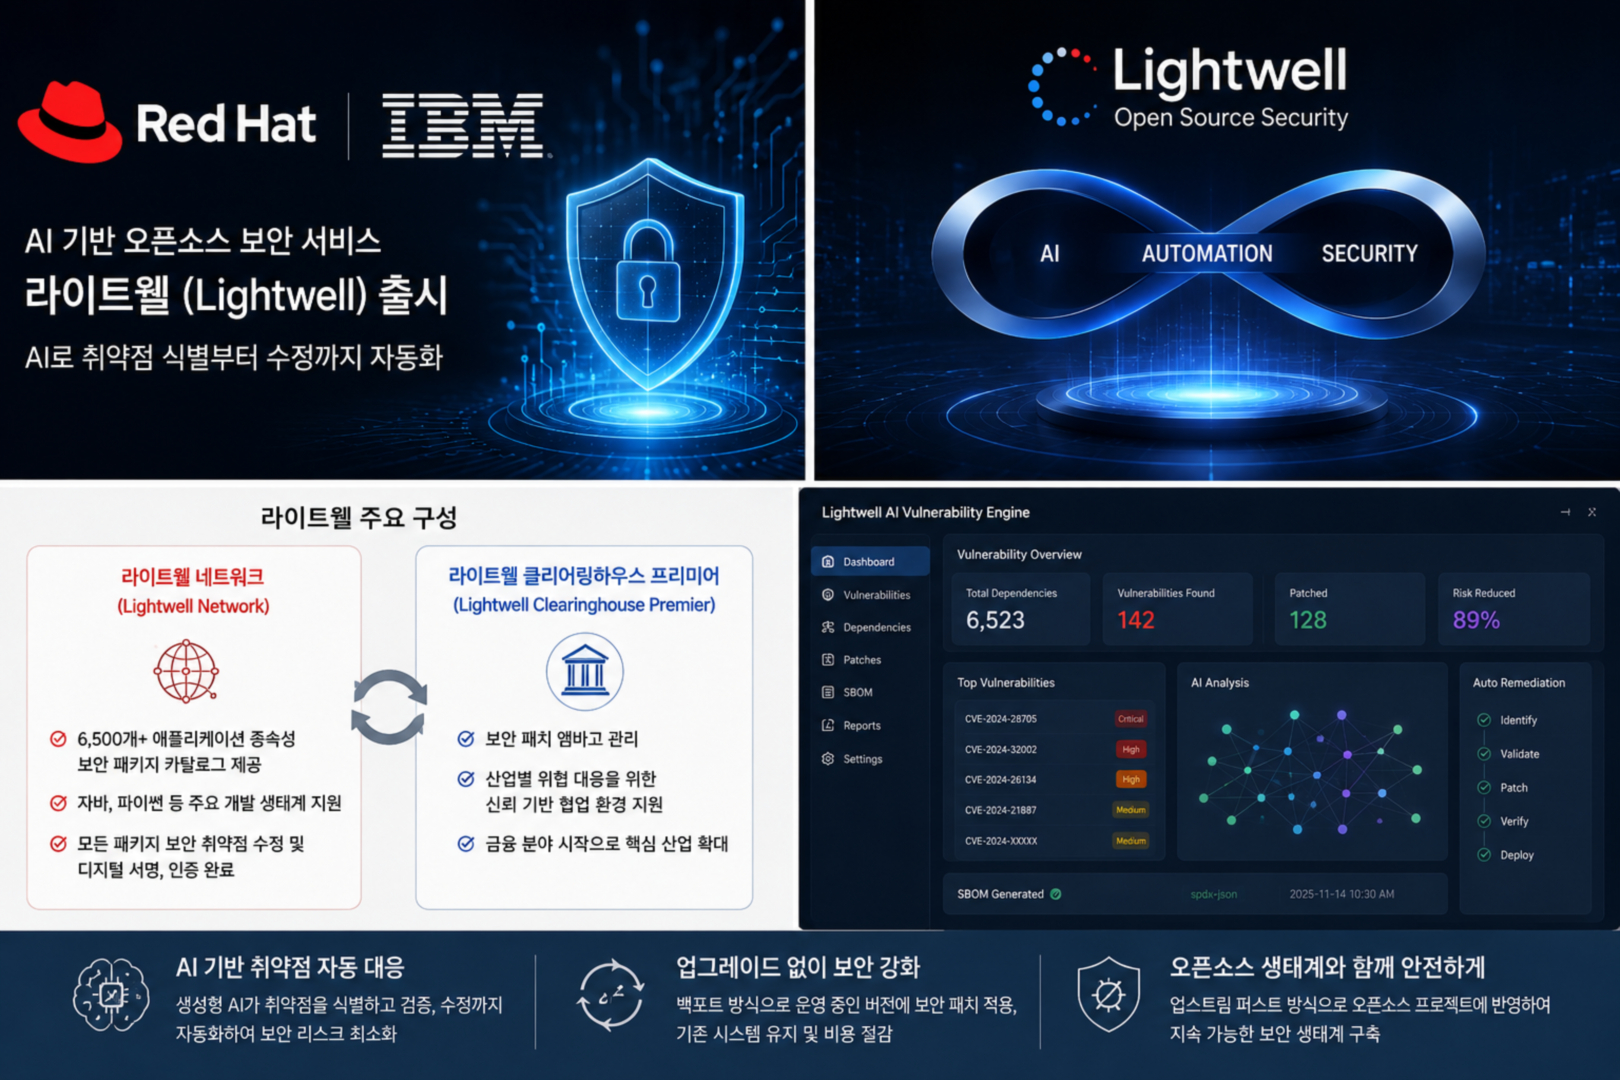
레드햇과 IBM이 오픈소스 소프트웨어 보안 서비스 '라이트웰(Lightwell)'을 출시했다. 생성형 AI를 활용해 애플리케이션 종속성의 취약점을 식별하고 수정하며, 운영 중인 소프트웨어도 대규모 업그레이드 없이 보안 패치를 적용하도록 지원한다.
AI가 취약점 식별부터 수정까지 자동 처리
라이트웰은 '라이트웰 네트워크(Lightwell Network)'와 '라이트웰 클리어링하우스 프리미어(Lightwell Clearinghouse Premier)'로 구성된다. 현재 제공되는 라이트웰 네트워크는 자바와 파이썬 등 주요 개발 생태계에서 사용하는 6,500개 이상의 애플리케이션 종속성을 대상으로 보안 패키지 카탈로그를 운영한다. 모든 패키지는 보안 취약점 수정과 디지털 서명, 인증을 거쳤다.
레드햇과 IBM은 지난 5월 발표한 50억 달러 규모의 오픈소스 보안 투자 계획을 바탕으로 서비스를 확대한다. 생성형 AI 기반 취약점 대응 엔진이 애플리케이션 종속성을 분석해 취약점을 식별하고 검증한 뒤 수정한다. AI 모델과 오픈소스 모델, 글로벌 엔지니어 조직의 검증을 결합해 운영 환경에 적용할 수 있는 보안 자동화 체계도 함께 구축했다.
장기 운영 환경도 업그레이드 없이 보안 패치
라이트웰은 운영 중인 소프트웨어 버전에 필요한 보안 수정 사항만 선별해 백포트(backport) 방식으로 반영한다. 전체 시스템을 업그레이드하지 않고도 취약점을 해결해 회귀 테스트와 호환성 검증 부담을 줄이며 기존 운영 환경도 그대로 유지할 수 있도록 했다. 최신 라이브러리와 레거시 라이브러리를 모두 지원하며, 디지털 서명이 적용된 바이너리와 소스코드, 소프트웨어 자재명세서(SBOM)를 함께 배포한다. 기존 개발 파이프라인에는 코드 수정 없이 연동할 수 있다.
금융 시작으로 핵심 산업 확대
라이트웰 클리어링하우스 프리미어는 금융 분야를 시작으로 서비스를 제공한다. 참여 기관은 보안 취약점을 제출하거나 엠바고 기간 동안 특정 버전의 보안 수정을 요청할 수 있으며, 향후 정부와 의료, 통신 등 핵심 인프라 분야까지 지원 대상을 넓힐 예정이다. 라이트웰은 레드햇의 업스트림 퍼스트(upstream-first) 개발 방식을 기반으로 한다. 보안 수정 사항을 오픈소스 프로젝트에 반영해 프로젝트 분화를 줄이고, 상용 환경과 오픈소스 생태계가 함께 보안성을 높이는 방식으로 운영한다.
레드햇 맷 힉스(Matt Hicks) 사장 겸 CEO는 "라이트웰은 자동화된 취약점 해결 기능과 레드햇의 엔지니어링 역량을 결합해 기업이 AI 시대에도 오픈소스를 신뢰하고 지속적으로 활용할 수 있는 기반을 제공한다"고 밝혔다.
IBM 소프트웨어 부문 롭 토마스(Rob Thomas) 수석부사장 겸 최고상업책임자는 "기업이 시스템 재구성이나 운영 중단 없이 인증된 보안 패치를 현재 운영 환경에 적용하도록 지원한다"며 "세계적인 엔지니어 조직과 AI 시스템, 파트너 생태계를 바탕으로 이러한 지원을 지속적으로 확대하겠다"고 덧붙였다.
#레드햇 #IBM #라이트웰 #Lightwell #오픈소스 #오픈소스보안 #생성형AI #SBOM #DevSecOps #사이버보안
 다쏘시스템, 소비재·리테일 표준 PLM으로 '센트릭 PLM'...
 파수 AI, '랩소디 코어' 출시…기존 DRM으로 AI-레디 데...


