


- 위험도 따라 공개 시점·범위 조율…엠바고와 업스트림 지원으로 대응 시간 확보
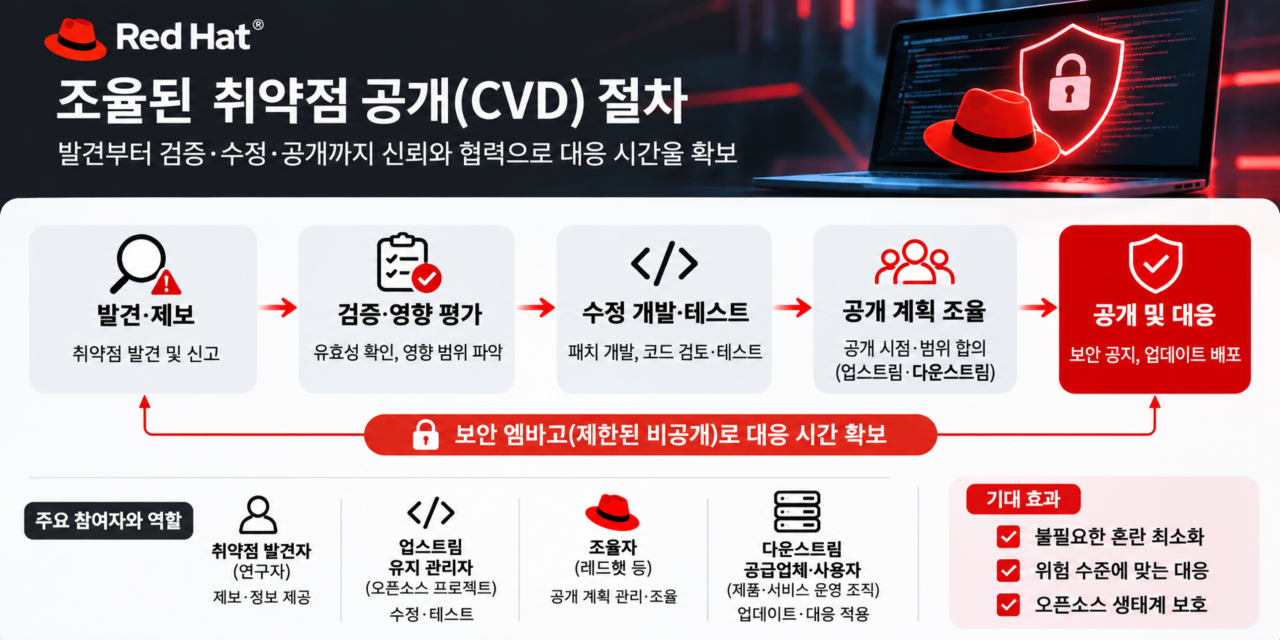
레드햇이 AI 기반 취약점 탐색이 급증하는 ‘취약점 대재앙(Vulnpocalypse)’ 시대에도 보안 엠바고와 조율된 취약점 공개가 필요하다고 밝혔다. AI가 결함을 찾아내는 속도는 빨라졌지만 취약점 검증과 수정, 배포 과정은 연구자와 오픈소스 유지 관리자, 공급업체의 협의를 거쳐야 한다.
레드햇은 2026년 4월 미토스 프리뷰(Mythos Preview)를 공개한 이후 AI 기반 연구가 개발팀의 평가·수정 속도보다 빠르게 잠재적 결함을 찾아내는 상황을 ‘취약점 대재앙’으로 표현해 왔다. 발견되는 잠재적 취약점이 늘면서 보안 담당자의 대응 부담이 커지는 동시에 공격자의 활동도 쉬워지고 있다는 설명이다.
취약점 발견부터 검증·수정·배포까지 조율
취약점을 찾아내는 것은 대응의 시작 단계다. 전문가가 제보된 결함의 유효성과 실제 영향을 확인하고 수정 사항을 만든 뒤, 운영자가 대응할 수 있도록 필요한 정보를 제공해야 한다. 2001년부터 취약점 대응을 담당해 온 레드햇 제품 보안팀은 제보자와 업스트림 커뮤니티, 엔지니어, 고객을 연결해 발견된 문제를 검증된 수정 사항과 대응 지침으로 전환한다.
참여자마다 필요한 정보와 시간도 다르다. 발견자는 신속한 응답과 정직한 평가, 기여에 대한 인정을 기대하지만 유지 관리자는 문제를 재현하고 수정 사항을 개발한 뒤 회귀 테스트를 진행할 시간이 필요하다. 조율자는 합의된 기밀 유지와 공개 계획을 관리하며, 다운스트림 공급업체와 사용자에게는 취약점 공개 시점에 맞춰 위험을 줄일 수 있는 정보와 조치를 제공해야 한다.
보안 엠바고는 이런 대응 시간을 확보하기 위해 일정 기간 정보 공개 범위를 제한한다. 레드햇은 이를 방어자가 대응에 앞서 준비할 수 있는 ‘전술적 선행 시간(tactical head start)’으로 설명한다. 합의된 날짜보다 먼저 악용 방법이 공개되거나 코드 변경을 통해 취약점이 드러나면 준비 기간이 사라지고 이후 취약점 제보와 대응에 필요한 신뢰도 훼손될 수 있다.
연구자에 대한 답변 지연이나 기여 인정 문제, 기업의 조기 발표 압박, 의사소통 과정의 오해도 공개 계획을 흔들 수 있다. 레드햇은 이런 상황이 발생하면 영향받는 당사자에게 변경 사항을 알리고 현재 확보한 정보와 현실적인 대응 일정을 제공해야 한다고 설명했다.
엠바고 붕괴 부담은 유지 관리자·운영자에게
공개 계획이 깨지면 준비하지 못한 유지 관리자와 배포 업체, 시스템 운영자가 대응 부담을 떠안는다. 유지 관리자는 쏟아지는 제보를 검증해야 하고 배포 업체는 안전한 업데이트를 준비해야 한다. 당직 엔지니어는 영향을 받은 시스템을 찾아 한밤중 긴급 호출에 대응하거나 주말 일정을 취소한 채 촉박한 시간 안에 시스템 변경 작업을 수행할 수 있다.
로그4쉘(Log4Shell)은 널리 사용하는 의존성의 취약점이 생태계 전반의 보안 문제로 번진 사례다. 아파치(Apache)에 따르면 취약점을 수정한 버전이 배포되기 전부터 이를 악용한 공격이 시작됐다. 취약점 공개 이후에도 각 조직은 영향을 받은 시스템을 찾아 업데이트를 테스트하고 배포해야 했다.
이 같은 부담은 인력이 부족한 업스트림 프로젝트에서 더 커진다. 대기업은 전담 보안 인력과 취약점 탐지 도구를 갖출 수 있지만 소규모 오픈소스 프로젝트는 소수의 유지 관리자나 한 명이 운영하는 경우도 있다. 컬(curl) 프로젝트는 취약점 제보가 급증하자 심각도가 낮은 제보의 처리 방식을 변경하겠다고 발표했다. 탐지 건수가 늘어도 이를 검증하고 수정할 인력까지 함께 늘어나는 것은 아니다.
AI는 취약점의 우선순위를 분류하고 패치를 검토하는 작업을 도울 수 있지만 최종 판단은 사람이 맡는다. 이미 알려진 문제를 반복하거나 실제 발생 가능성이 낮은 조건을 전제로 한 제보, 실질적인 악용 경로가 없는 사례까지 검토 대상에 포함되면 유지 관리자의 업무 부담과 번아웃 위험이 커진다.
실제 취약점으로 확인되면 지원되는 모든 버전에서 작동하면서 새로운 문제를 일으키지 않는 수정 방안을 마련해야 한다. 코드 검토와 테스트, 패키징을 거쳐야 하며 배포 주기가 다른 공급업체와의 협의도 필요하다. 한 조직이 자체 시스템을 수정해도 연결된 데이터베이스나 서비스, 장비 공급업체의 대응이 끝나지 않았다면 전체 시스템에는 위험이 남는다.
위험도에 따라 공개 시점과 범위 조정
조율된 취약점 공개는 모든 제보를 비공개로 유지하는 방식이 아니라 상황에 따라 대응 절차를 정하는 과정이다. 먼저 취약점의 유효성과 영향 범위를 확인한 뒤 발견자와 업스트림·다운스트림 관계자가 완화 조치, 공개 시점, 공개할 정보의 범위를 합의한다. 상황이 바뀌면 새로운 위험을 공유하고 공개 계획과 공지 방식도 다시 조율해야 한다.
위험 수준에 따라서도 대응 방식이 달라진다. 컬 프로젝트가 심각도가 낮은 취약점 제보를 공개적으로 논의하기로 한 것과 달리 실제 악용 위험이 높은 취약점은 수정 사항을 준비하는 동안 공유 범위를 제한할 수 있다. 세부 정보가 이미 외부에 공개됐다면 수정 사항이 준비되지 않았더라도 보안 담당자에게 관련 위험을 신속하게 알려야 한다. 레드햇의 취약점 공개 정책도 이 원칙을 명시하고 있다.
스펙터(Spectre)와 멜트다운(Meltdown)은 하드웨어와 운영체제, 클라우드 서비스 전반에서 대응이 필요했고 하트블리드(Heartbleed) 역시 업스트림 수정뿐 아니라 광범위하게 설치된 시스템에 대한 다운스트림 조치가 뒤따랐다. 원천 코드의 취약점을 수정했다고 해서 실제 운영 중인 모든 시스템이 즉시 보호되는 것은 아니다.
업스트림에 문의 대신 검증·엔지니어링 지원
레드햇은 업스트림 프로젝트에서 취약점이 발견되면 공식 소통 채널을 통해 기술 정보를 공유하고 취약점 검증을 지원하며, 프로젝트가 원하는 범위에서 수정 작업과 테스트에 참여해야 한다고 설명했다. 실제 담당자와 공개 계획을 합의해 영향받는 사용자에게 정보를 제공하되 유지 관리자에게 과도한 문의를 보내지 않는 것도 중요하다. 단순히 패치 배포 일정을 요구하는 데 그치지 않고 엔지니어링 인력과 검토 역량을 직접 지원하는 방식이다.
제보자는 레드햇 제품 보안팀에 취약점을 안전하게 신고할 수 있으며, 엠바고가 적용된 정보는 반드시 알아야 하는 관계자에게만 공유한다. 공개 계획도 처음부터 끝까지 영향받는 당사자와 조율한다. 레드햇은 아크리테스(Akrites)에 참여해 주요 오픈소스 프로젝트의 취약점 대응도 지원하고 있다.
레드햇 포트폴리오 보안 아키텍트 에밀리 폭스(Emily Fox)는 “AI가 취약점을 발견하는 속도는 앞으로도 빨라질 것이며, 이에 맞춰 취약점 분류와 연락 체계, 엔지니어링 역량의 공동 활용, 위험 수준에 맞는 공개 계획이 필요하다”며 “보안 분야의 리더십은 누가 먼저 취약점을 공개하는지 경쟁하는 데 있지 않으며, 생태계 전체가 안전하게 발전하도록 지원하면서 사람 사이의 합의와 신뢰를 지키는 데 있다”고 밝혔다.
#레드햇 #RedHat #AI보안 #오픈소스보안 #취약점 #취약점공개 #보안엠바고 #사이버보안 #Log4Shell #Spectre #Meltdown #Heartbleed
 마우저, 산업용 AI·머신러닝 ‘자동화 리소스 센터’ 공개
 샌디스크, 프로슈머·소규모 비즈니스용 고내구성 ‘NAS SSD’ 공개

