- 암호화폐 지갑 복구 문구 노린 모바일 트로이목마, 공식 스토어 유입 확인


1K카스퍼스키, ‘스파크캣’ 변종 확인…앱스토어·구글플레이 보안 우회 사례 공개.png

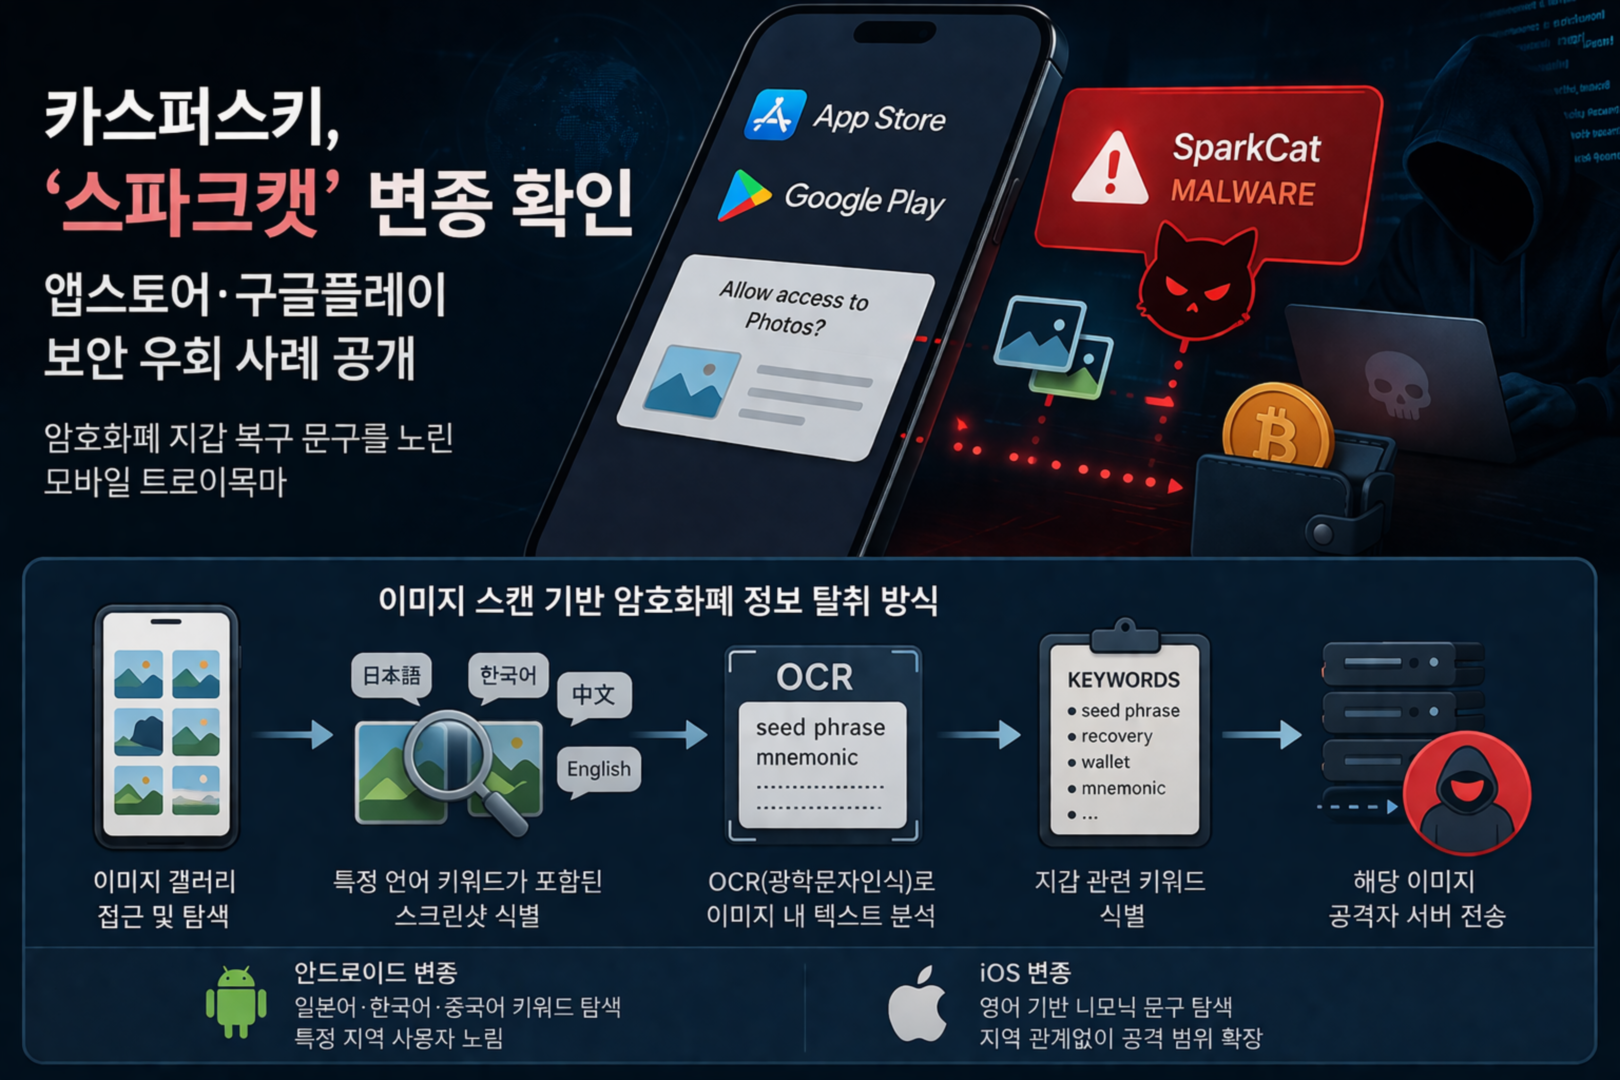
카스퍼스키가 앱스토어(App Store)와 구글플레이(Google Play)에서 유포된 암호화폐 탈취 악성코드 ‘스파크캣(SparkCat)’ 변종을 확인해 모바일 애플리케이션 유통 경로에서 보안 우회 사례를 공개했다.


공식 앱스토어 유입된 악성코드 재등장

스파크캣 변종은 정상 애플리케이션으로 위장해 사용자 기기에 설치된다. 기업용 메신저와 음식 배달 앱 형태로 유포되고 사진 갤러리를 스캔해 암호화폐 지갑 복구 문구를 탐색한다. 카스퍼스키는 앱스토어 2개, 구글플레이 1개의 감염 앱을 확인해 해당 앱을 제거했다. 제3자 유통 경로에서도 악성 앱 배포가 이어지며 일부 웹페이지는 아이폰 접속 시 앱스토어 화면을 모방해 설치를 유도한다.


이미지 스캔 기반 암호화폐 정보 탈취

악성코드는 광학문자인식(OCR)을 활용해 이미지 내 텍스트를 분석하고 지갑 관련 키워드를 식별하면 해당 이미지를 공격자 서버로 전송한다. 안드로이드 변종은 이미지 갤러리를 탐색해 일본어, 한국어, 중국어 키워드가 포함된 스크린샷을 식별하며 특정 지역 사용자를 겨냥한다. iOS 변종은 영어 기반 니모닉 문구를 탐색해 지역과 관계없이 공격 범위를 확장한다.


난독화·가상화 적용한 분석 회피 기법

최신 안드로이드 변종은 다층 난독화와 코드 가상화를 적용했다. 크로스 플랫폼 프로그래밍 언어를 활용해 분석을 어렵게 만들고 탐지 회피 수준을 높인다. 이러한 기법은 모바일 악성코드에서 드물게 사용된다.


공식 스토어 심사 우회 사례 확대

악성 앱은 난독화 기법을 통해 앱스토어 심사를 우회하고 기존 보안 필터를 회피해 정상 애플리케이션 형태로 유입된다.


카스퍼스키 세르게이 푸잔 악성코드 분석가는 “스파크캣 변종은 이미지 내 텍스트를 분석해 암호화폐 지갑 정보를 탈취하며 기존 샘플과 유사한 동작을 보인다”고 설명했다.


카스퍼스키 이효은 한국지사장은 “모바일 악성코드는 공식 앱스토어 유입을 통해 사용자 자산을 위협하고 있어 보안 솔루션 적용과 민감 정보 관리가 필요하다”고 밝혔다.


#카스퍼스키 #SparkCat #스파크캣 #모바일보안 #악성코드 #암호화폐 #사이버보안 #AppStore #GooglePlay


?

  1. 카스퍼스키, 공급망 보안 리포트 발표…42% 기업 인력 부족·우선순위 충돌로 대응 지연

    - 공급망 공격 경험 기업 3곳 중 1곳…보안 검증·협력사 관리 체계 재정비 요구 카스퍼스키가 공급망 및 신뢰 관계 위험 보고서를 발표하며 글로벌 기업의 42%가 보안 인력 부족과 작업 우선순위 충돌로 공급망 위협 대응이 지연된 것으로 나타났다. 지난 1년 ...
    Date2026.05.04 Bynewsit Views61
    Read More
  2. 안랩블록체인컴퍼니, VASP 라이선스 취득…Web3 금융 인프라 사업 본격화

    - FIU 신고 수리 완료…가상자산 수탁·이전 사업 법적 기반 확보 안랩블록체인컴퍼니가 금융정보분석원(FIU)으로부터 가상자산사업자(VASP) 라이선스를 취득하고 가상자산 보관과 이전을 수행할 수 있는 법적 기반을 확보해 제도권 내 Web3 금융 인프라 사업을 ...
    Date2026.05.01 Bynewsit Views72
    Read More
  3. 티오리, 리눅스 커널 취약점 ‘CopyFail’ 발견…진트 코트로 1시간 내 탐지

    - 2017년 이후 전 배포판 영향…메모리 변조로 루트 권한 탈취 티오리가 리눅스 커널에서 시스템 최고 권한을 탈취할 수 있는 보안 취약점 ‘카피페일(CopyFail, CVE-2026-31431)’을 발견했다. 해당 취약점은 암호화 처리 과정의 논리적 결함을 이용해 메모리 영...
    Date2026.05.01 Bynewsit Views70
    Read More
  4. 마에스트로 포렌식, 통합 보안 세미나 개최…취약점 진단부터 침해 대응까지 전 과정 재현

    - 모의해킹·포렌식·IR 전 과정 공개…공격 탐지부터 대응까지 이어지는 운영 과정 확인 마에스트로 포렌식이 취약점 진단부터 모의해킹, 디지털 포렌식, 침해사고 대응까지 이어지는 통합 보안 세미나를 개최하고 공격 탐지부터 대응까지 전 과정을 현장에서 재...
    Date2026.04.30 Bynewsit Views78
    Read More
  5. 카스퍼스키, 인터폴 협력으로 사이버 범죄 인프라 차단…국제 공조 수사 성과 확대

    - 글로벌 작전 참여 통해 악성 인프라 차단·검거 지원 결과 공개 카스퍼스키가 인터폴(INTERPOL)과 협력해 글로벌 사이버 범죄 인프라를 식별하고 차단하며 국제 공조 수사에서 검거와 인프라 폐쇄를 지원했다. 10년 협력 기반 위협 정보 전달과 수사 실행 연...
    Date2026.04.30 Bynewsit Views95
    Read More
  6. 티오리, 진트 코드(Xint Code)로 제로데이 12건 추가 탐지…상용 AI 기반 코드 분석 범위 확대

    - 미토스 동일 코드 검증에서 추가 취약점 식별 결과 공개 티오리가 AI 기반 코드 분석 솔루션 진트 코드(Xint Code)를 적용해 상용 AI 모델만으로 제로데이 취약점 12건을 추가로 찾아냈다. 6~18개월 내 AI 공격 확산 시점 제시 티오리는 백서를 통해 향후 6~...
    Date2026.04.30 Bynewsit Views83
    Read More
  7. 카스퍼스키, ‘스파크캣’ 변종 확인…앱스토어·구글플레이 보안 우회 사례 공개

    - 암호화폐 지갑 복구 문구 노린 모바일 트로이목마, 공식 스토어 유입 확인 카스퍼스키가 앱스토어(App Store)와 구글플레이(Google Play)에서 유포된 암호화폐 탈취 악성코드 ‘스파크캣(SparkCat)’ 변종을 확인해 모바일 애플리케이션 유통 경로에서 보안 우...
    Date2026.04.27 Bynewsit Views131
    Read More
  8. 팔로알토네트웍스, ‘Unit 42 Frontier AI Defense’ 공개…AI 모델·데이터 보안 통합 보호

    - 모델·데이터·운영 환경 전반 보호하는 AI 보안 플랫폼 확대 팔로알토네트웍스가 AI 모델과 데이터, 운영 환경을 통합 보호하는 보안 서비스 ‘Unit 42 Frontier AI Defense’를 공개해 기업의 AI 도입 환경 전반에서 발생하는 보안 위협에 대응한다. AI 확산에...
    Date2026.04.27 Bynewsit Views83
    Read More
  9. 안랩, NATO 사이버 방어훈련 ‘락드쉴즈 2026’ 참가…공격 대응 전 과정 수행

    - 탐지·차단·분석·포렌식까지 실전 대응 역량 점검 안랩이 북대서양조약기구(NATO) 산하 사이버방위센터(CCDCOE)가 주관하는 국제 사이버 공격 방어 연합훈련 ‘락드쉴즈(Locked Shields) 2026’에 참가해 침해 대응 전 과정을 수행하며 실전 대응 역량을 점검했...
    Date2026.04.27 Bynewsit Views86
    Read More
  10. 안랩, ‘클로드’ 사칭 피싱 사이트 발견…클릭픽스 악성코드 유포 주의 당부

    - 구글 검색 광고 악용해 상단 노출, 정보 탈취형 악성코드 설치 유도 안랩이 생성형 AI 서비스 클로드 다운로드 페이지로 위장한 피싱 사이트에서 정보 탈취형 악성코드를 유포하는 사례를 확인하고 사용자 주의를 당부했다. 클로드 설치 페이지 위장해 악성...
    Date2026.04.22 Bynewsit Views109
    Read More
목록
Board Pagination Prev 1 ... 13 14 15 16 17 18 19 20 21 22 ... 104 Next
/ 104
CLOSE