


- 3개국·16개 도시 운영 연결…QR 사기·DDoS·랜섬웨어 위험 경고
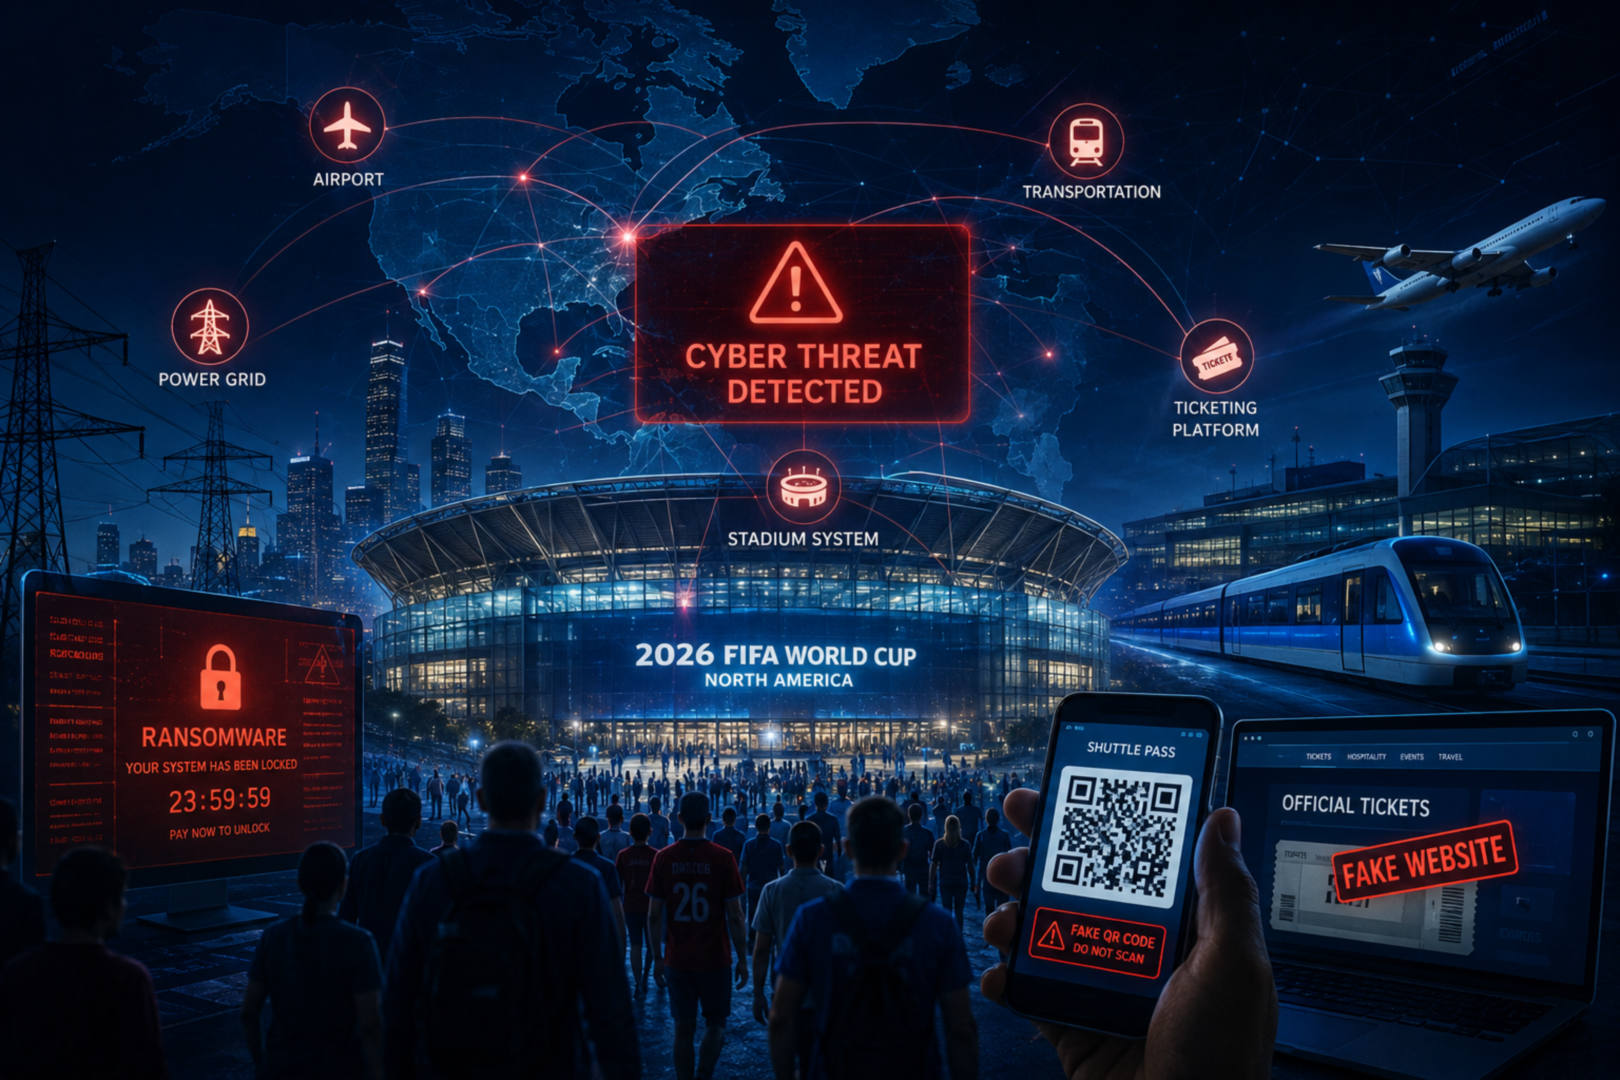
2026 FIFA 북미 월드컵의 경기장 시스템과 도시 기반시설 전반이 사이버 공격 표적으로 지목됐다. 팔로알토네트웍스 위협 인텔리전스 조직 유닛42는 교통·전력·공항·티켓 플랫폼이 연결된 대회 운영 특성을 노려 랜섬웨어와 분산서비스거부(DDoS), QR코드 기반 피싱, 국가 지원 해킹 조직이 팬 서비스와 도시 기반시설을 동시에 겨냥할 수 있다고 분석했다.
2026 FIFA 월드컵은 미국·캐나다·멕시코 3개국, 16개 도시에서 104경기를 운영한다. 경기장 운영 시스템은 교통·공항·전력·결제 서비스와 연결되고 수백만 명이 도시 간 이동에 참여한다. 유닛42는 경기 운영과 도시 인프라가 동시에 움직이는 대회 특성상 단일 서비스 장애도 교통과 결제, 현장 운영으로 번질 수 있다고 밝혔다.
경기장 밖까지 이어지는 공격 경로
유닛42는 공격 표적이 경기장 IT 시스템에 머물지 않으며 티켓 플랫폼과 팬 포털, 숙박 예약 서비스, 결제 시스템이 먼저 공격 대상에 포함되고 공항 운영 시스템과 대중교통, 지방 전력망까지 영향이 이어질 수 있다고 분석했다. 경기 일정과 이동 인구가 집중되는 시기에는 교통·결제·현장 운영 시스템이 동시에 높은 부하를 받는 만큼 단일 서비스 장애도 다른 서비스로 번질 수 있다고 설명했다.
국가 연계 해킹과 DDoS 위험 변수
보고서는 지정학 갈등이 국제 행사 보안 위협을 키우고 있다고 분석했다. 이란 연계 조직은 미국 기반시설을 겨냥해 산업제어시스템(ICS)과 프로그래머블 로직 컨트롤러(PLC)를 노린 공격을 시도해 왔으며 친러 성향 해크티비스트는 정치적 상징성이 큰 국제 행사에서 분산서비스거부(DDoS) 공격을 반복해 왔다. 유닛42는 이 같은 공격이 월드컵 공식 사이트와 티켓 시스템, 개최 도시 행정 서비스까지 이어질 수 있다고 보고 주요 공격 표적으로 분류했다.
팬 노리는 QR 사기와 가짜 티켓
팬 대상 공격은 이미 반복된 사례가 있다. 유닛42는 2022 카타르 월드컵 기간 1만6000개 이상의 사기 도메인과 가짜 팬 계정을 확인했다. 2026 대회에서는 개최 도시 이동 범위가 넓어지는 만큼 교통 QR코드와 셔틀패스, 숙박 예약, 티켓 판매를 위장한 피싱 사이트와 사기 계정이 늘어날 것으로 분석했다. 공식 앱과 유사한 도메인, 가짜 스트리밍 링크, SNS 기반 티켓 판매 계정은 팬 결제 정보와 계정 인증 정보를 노리는 주요 공격 수단이다
사전 대응 체계와 공급망 점검 필요
유닛42는 국제행사 대상 공격이 이미 반복되고 있다고 분석했다. 2024 파리 올림픽에서도 140건 이상의 보안 사건이 보고됐지만 정부와 민간이 대응 체계를 사전에 가동하며 경기 운영 중단으로 이어지는 상황을 막았다. 유닛42는 다중인증(MFA)과 공급망 보안, DDoS 대응 체계를 점검하고 실제 침해사고를 가정한 훈련을 운영해야 한다고 밝혔다.
#팔로알토네트웍스 #유닛42 #FIFA월드컵 #사이버보안 #랜섬웨어 #DDoS #QR사기 #티켓보안 #국가기반시설
 카스퍼스키, ‘사이버 세계 분석’ 보고서 발표…초기 침투 경로 80%...
 카스퍼스키, 디지털 협력 기구(DCO) 합류…사이버 위협 대응·역량 ...

