


- 랜섬웨어·피싱·보안 인력 부족 대응 방안 제안…복잡성 줄이고 통합 보안 운영 강조
카스퍼스키가 중소·중견기업(SMB)을 대상으로 랜섬웨어와 피싱, 보안 인력 부족 등 3대 사이버 보안 과제를 분석하고 서비스형 랜섬웨어(RaaS) 확산과 공격 고도화에 대응하기 위한 운영 전략을 제시했다.
서비스형 랜섬웨어 확산으로 SMB 공격 환경 변화
중소·중견기업은 가치 있는 데이터를 보유하고 공급망의 연결 지점으로 활용되는 경우가 많지만 대기업 수준의 보안 체계를 갖추지 못해 주요 공격 대상이 되고 있다. 서비스형 랜섬웨어(RaaS)가 확산하면서 비교적 낮은 수준의 기술을 가진 공격자도 사전 제작된 랜섬웨어를 이용해 다양한 규모의 기업을 공격할 수 있는 환경이 형성됐다.세계경제포럼(WEF)에 따르면 현재 약 절반의 조직이 랜섬웨어를 가장 큰 사이버 위협으로 인식하고 있다. 카스퍼스키는 머신러닝 기반 안티 랜섬웨어와 AI 기반 행위 분석, 엔드포인트 자동 격리, 경고 통합 기능을 함께 운영하고 정기적인 데이터 백업과 사용자 교육을 병행하는 다층적 대응이 필요하다고 설명했다.
AI 기반 피싱으로 사람 노리는 공격 증가
피싱은 정상적인 이메일과 신뢰할 수 있는 발신자를 가장하고 AI가 생성한 개인화 콘텐츠를 활용하는 방식으로 고도화되고 있다. 'Anatomy of a Cyber World: 2026 Security Services Global Report'에서도 사용자 실행과 피싱이 주요 위협 상위권으로 분석됐다. 카스퍼스키는 고가치 거래에 대한 다중 승인과 민감 데이터 접근 통제, 반복적인 사용자 교육, 이메일과 링크, 첨부파일에 대한 실시간 검사 기능을 함께 적용해야 피싱 공격의 성공 가능성과 피해를 줄일 수 있다고 설명했다.
보안 인력 부족 대응 위한 운영 역량 강화
카스퍼스키에 따르면 약 75%의 기업이 사이버 보안 인력 부족을 심각한 문제로 인식하고 있다. 중소기업은 일반 IT 담당자가 보안 업무를 함께 수행하는 경우가 많아 사고 대응 역량을 확보하기 어려운 환경에 놓여 있다고 분석했다. 카스퍼스키는 사고 대응과 안전한 클라우드 구성, EDR·XDR 활용 역량을 강화하고 보안 경고를 식별·분류하는 교육이 필요하다고 설명했다.
통합 보안 운영으로 대응 체계 구축
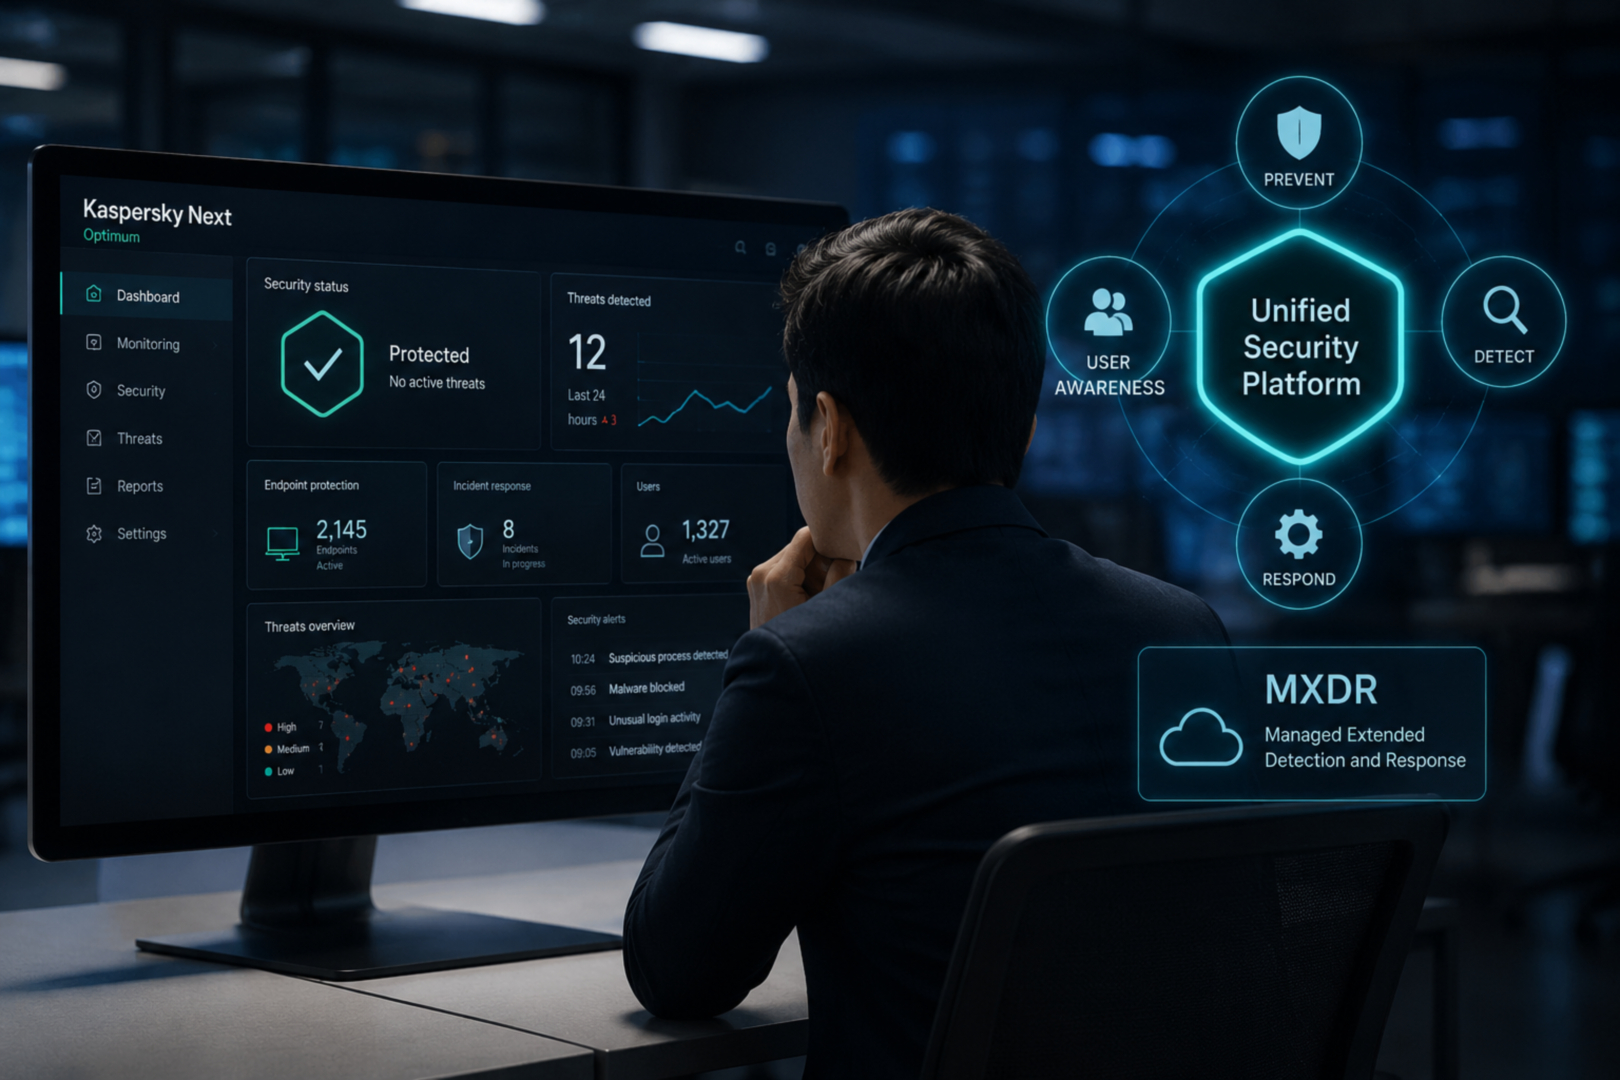
카스퍼스키 넥스트 옵티멈(Kaspersky Next Optimum)은 실시간 보호와 위협 탐지, 조사, 대응 기능을 하나의 플랫폼에서 제공하며 EDR과 XDR을 통합 운영하도록 지원한다. 카스퍼스키는 보안 전문 인력이 부족한 기업은 MXDR 서비스를 활용해 관리형 보안 운영 체계를 구축하고 사고 대응 속도를 높일 수 있다고 밝혔다.
 마에스트로 포렌식, '위즈덤 컬렉터' 출시…최신 macOS ...
 카스퍼스키, 프로스트앤설리번 '아태 OT 보안 고객가치 리더...


