- 개발 단계 공급망 위험부터 배포 승인·클러스터 운영까지 점검…DAC 속도 10배 개선


1K카스퍼스키, 컨테이너 시큐리티 업데이트…깃허브 액션 설정 오류 탐지.jpg

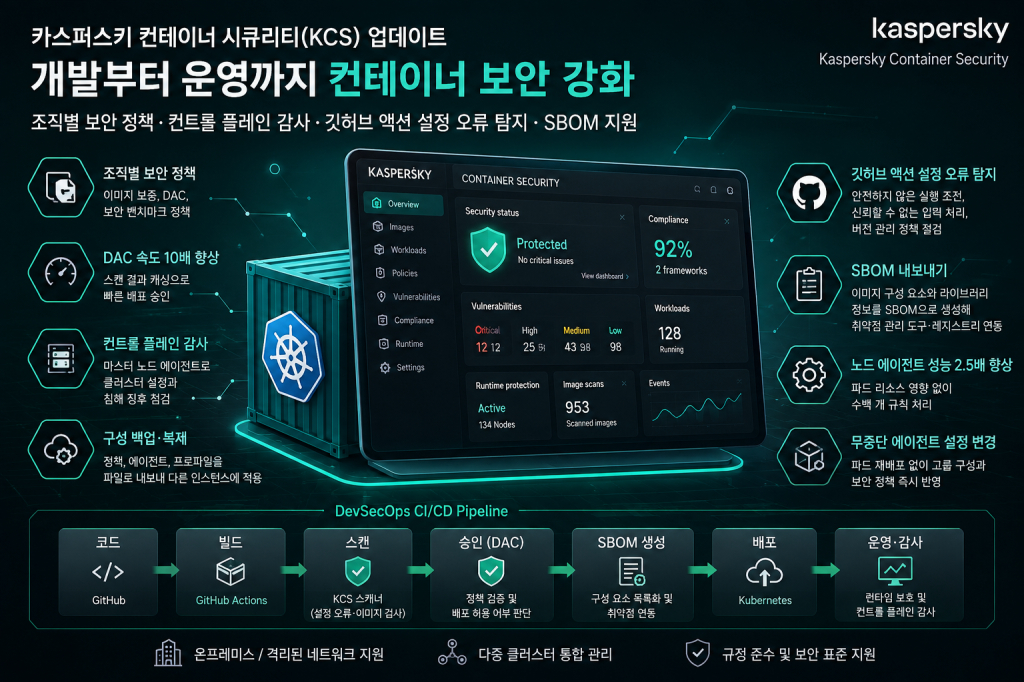
카스퍼스키가 ‘카스퍼스키 컨테이너 시큐리티(KCS)’에 깃허브 액션 설정 오류 탐지와 컨트롤 플레인 감사 기능을 추가했다. 개발 단계에서는 CI/CD 워크플로의 공급망 위험을 찾고, 배포 전에는 조직별 정책으로 컨테이너 실행 여부를 판단한다. 운영 중인 클러스터의 핵심 설정과 침해 징후도 같은 관리 환경에서 점검한다.


정책과 에이전트 그룹, 프로파일을 포함한 전체 시스템 구성은 파일로 백업하거나 다른 인스턴스에 복제할 수 있다. 동적 승인 제어(DAC) 요청 속도는 최대 10배, 노드 에이전트 성능은 2.5배 높였다. 업데이트 버전은 온프레미스와 격리된 네트워크에서 사용할 수 있다.


조직별 보안 기준을 개발 단계부터 적용

기업은 내부 규정과 운영 환경에 맞춰 이미지 보증과 DAC, 보안 벤치마크 정책을 직접 구성한다. 이미지 보증은 컨테이너 이미지가 보안 기준을 충족하는지 검사하고, DAC는 실행 요청이 들어오면 정책을 확인해 배포 허용 여부를 결정한다. 기본 정책과 조직별 규칙은 함께 적용할 수 있다. 보안팀은 현지 규제나 새로 도입한 규정에 맞춰 점검 항목을 정한 뒤 같은 기준을 클러스터 전반에 반영한다. 정책을 수작업으로 관리하는 부담도 줄어든다.


깃허브 액션 설정 오류를 CI/CD에서 탐지

신규 규칙은 깃허브 액션 워크플로에서 안전하지 않은 실행 조건과 신뢰할 수 없는 입력값 처리, 부적절한 버전 관리 정책을 탐지한다. 공격자는 이런 설정 오류를 악용해 자동화된 워크플로를 탈취하거나 프로덕션 빌드에 악성 코드를 삽입하고 인프라 키를 빼낼 수 있다. 보안팀은 깃허브 저장소를 스캔해 코드가 빌드와 테스트, 배포 단계로 넘어가기 전에 위험을 확인한다. KCS 스캐너는 CI/CD 워크플로에 직접 포함하거나 독립 실행 방식으로 운용할 수 있다.


배포 전 승인하고 운영 중 클러스터 감사

DAC에는 선택적 스캔 결과 캐싱 기능을 추가해 요청 속도를 최대 10배 높였다. 기존 검사 결과를 재사용해 제품 코어를 다시 조회하는 과정을 줄이고, 컨테이너 실행 여부를 더 빠르게 판단한다. 마스터 노드에도 보안 에이전트를 설치한다. 클러스터 전체를 관리하는 컨트롤 플레인의 설정과 침해 징후를 점검하고, 워크로드 배치와 상태 관리, 정책 적용 과정에서 발견한 취약한 구성은 통합 관리 콘솔에 표시한다. 노드 에이전트 성능은 2.5배 높였다. 새 구현은 파드의 CPU와 메모리 사용량을 늘리지 않으면서 수백 개의 보안 규칙을 처리한다.


정책·에이전트·프로파일 구성 백업·복제

정책과 에이전트 그룹, 프로파일을 포함한 전체 시스템 구성은 파일로 내보내 백업하거나 다른 제품 인스턴스에 복제할 수 있다. 내보낸 파일은 암호화된 패키지 또는 가져오기 전에 수정할 수 있는 개방형 형식으로 저장한다. 본사와 자회사가 각각 IT 인프라를 운영하는 환경에서는 본사가 구성 파일을 내보내고 자회사가 현지 시스템에 적용한다. 여러 사이트에 같은 보안 기준을 배포하면서 설정 이전과 백업 절차를 줄이는 방식이다.


SBOM으로 컨테이너 구성 요소 추적

CI 스캔 결과는 조직과 프로젝트 공개 범위에 맞춰 접근 권한을 설정한다. 스캔한 컨테이너 이미지는 소프트웨어 자재명세서(SBOM)로 내보내 취약점 관리 도구와 컨테이너 레지스트리에 연결한다. SBOM에는 이미지에 포함된 소프트웨어 구성 요소와 라이브러리 정보가 담긴다. 취약점이 발견되면 영향을 받는 이미지를 식별하고, 소프트웨어 공급망에서 해당 구성 요소가 사용된 위치를 추적할 수 있다. 노드 에이전트 설정은 파드를 재배포하지 않고 변경한다. 그룹 구성 변경 사항을 즉시 반영해 운영 중단 없이 대규모 환경의 리소스와 보안 정책을 조정한다.


카스퍼스키 클라우드·네트워크 보안 부문 안톤 루사코프-루덴코(Anton Rusakov-Rudenko) 선임 제품 마케팅 매니저는 “깃허브 액션 스캔은 설정 코드에서 직접 취약점을 찾아 개발 초기 단계에서 오류를 수정하도록 한다”며 “배포 속도와 규정 준수를 함께 유지하면서 컨테이너 인프라를 보호하도록 설계했다”고 밝혔다.


카스퍼스키 이효은 한국지사장은 “국내 제조와 핀테크, IT 분야에서 컨테이너 워크로드가 확산하면서 데브옵스 속도와 데이터·인프라 규정 준수를 함께 유지해야 하는 과제가 커지고 있다”며 “사용자 지정 보안 규칙과 사이트 간 설정 이전, 공급망·컨트롤 플레인 점검 기능을 통해 개발 주기를 늦추지 않고 보안을 적용할 수 있다”고 설명했다.


#카스퍼스키 #카스퍼스키컨테이너시큐리티 #KCS #컨테이너보안 #데브섹옵스 #깃허브액션 #소프트웨어공급망 #컨트롤플레인 #DAC #SBOM #CICD


?

  1. 그룹아이비, 실시간 공격·방어 검증 ‘퍼플 팀’ 출시…탐지·대응 역량 즉시 점검

    위협 인텔리전스·MITRE ATT&CK 기반 시나리오 적용…랜섬웨어·AD·공급망 침해 등 실전 훈련 그룹아이비가 공격팀과 방어팀이 같은 환경에서 실시간으로 대응 역량을 검증하는 ‘퍼플 팀’ 서비스를 출시했다. 레드팀이 실제 공격 시나리오를 실행하는 동안 고객사...
    Date2026.08.11 Bynewsit Views102
    Read More
  2. 카스퍼스키, 공급망 공격 대응 ‘에코시스템 보안’ 제시…협력사 전 주기 관리

    - 2025년 최대 사이버 위협으로 공급망 공격 지목…계약서에 정보보호 요건 반영한 기업 37% 카스퍼스키가 협력사 선정부터 운영, 계약 종료까지 공급망 전체를 관리하는 ‘에코시스템 기반 보안’ 전략을 제시했다. 공급업체를 계약하기 전 보안 수준을 검증하고...
    Date2026.08.10 Bynewsit Views104
    Read More
  3. 클라우드플레어, ‘신원 인식 AI 게이트웨이’ 출시…직원·AI 에이전트 사용 추적

    - AI 요청 주체·전송 데이터·비용 실시간 확인…IdP·ZTNA 연동해 신원 기반 정책 적용 클라우드플레어가 직원과 AI 에이전트의 AI 사용 현황을 개별 신원별로 파악하는 ‘신원 인식 AI 게이트웨이’를 출시했다. AI 요청을 검증된 사용자나 자동화 시스템과 연결...
    Date2026.08.07 Bynewsit Views109
    Read More
  4. 시놀로지, SK네트웍스서비스와 영상 보안 카메라 국내 독점 판매 협력

    - 56만건 설치·1400만대 카메라 운영…신제품 BC800Z·FC600 국내 유통 시놀로지가 SK네트웍스서비스와 영상 보안 카메라의 국내 독점 판매 파트너십을 체결했다. SK네트웍스서비스는 기존 기술 영업망과 유지보수 역량을 바탕으로 시놀로지 카메라의 국내 판매...
    Date2026.08.06 Bynewsit Views98
    Read More
  5. F5, 엔비디아 네모 가드레일과 AI 런타임 보안 통합…중앙 정책 적용 지원

    - AI 애플리케이션 변경 없이 프롬프트·응답 검사…멀티클라우드 환경 거버넌스 일원화 F5가 엔비디아 네모 가드레일(NVIDIA NeMo Guardrails)과 연동한 ‘F5 AI 가드레일(F5 AI Guardrails)’을 공개했다. 기업이 AI 애플리케이션을 실제 운영 환경에 배포할 때 ...
    Date2026.08.06 Bynewsit Views109
    Read More
  6. 카스퍼스키, 비트로커 악용 랜섬웨어 경고…기업 프린터로 몸값 요구서 출력

    - 정상 디스크 암호화 기능으로 데이터 잠그고 장기 잠복…설정 오류·노출 계정 통해 침투 카스퍼스키가 윈도우 디스크 암호화 기능인 비트로커(BitLocker)를 악용해 기업 데이터를 잠그고 프린터로 몸값 요구서를 출력하는 랜섬웨어 공격을 확인했다. 공격자는...
    Date2026.08.06 Bynewsit Views100
    Read More
  7. 옵스왓, 국민은행에 ‘메타디펜더 CDR’ 공급…문서 보안 강화

    - 악성 파일 사전 제거와 스캔 엔진 적용…금융권 CDR 도입 확대 옵스왓(OPSWAT)이 국민은행 문서 보안 고도화 사업에 메타디펜더(MetaDefender) 콘텐츠 무해화·재구성(CDR)과 스캔 엔진을 공급하며, 외부 유입 파일과 내부 공유 문서에서 악성코드와 랜섬웨어,...
    Date2026.08.06 Bynewsit Views96
    Read More
  8. 안랩, 아태 엔드포인트 보안 ‘경쟁전략 리더십’ 첫 선정

    - 통합 보안 운영·AI 내재화·위협 인텔리전스 전략 평가…7년 연속 한국 대표 기업 선정 이어 아태 시장으로 확대 안랩이 프로스트 앤드 설리번(Frost & Sullivan)의 ‘2026 베스트 프랙티스’에서 아시아·태평양 엔드포인트 보안 부문 ‘경쟁전략 리더십’ 기업으...
    Date2026.08.05 Bynewsit Views98
    Read More
  9. 카스퍼스키, 컨테이너 시큐리티 업데이트…깃허브 액션 설정 오류 탐지

    - 개발 단계 공급망 위험부터 배포 승인·클러스터 운영까지 점검…DAC 속도 10배 개선 카스퍼스키가 ‘카스퍼스키 컨테이너 시큐리티(KCS)’에 깃허브 액션 설정 오류 탐지와 컨트롤 플레인 감사 기능을 추가했다. 개발 단계에서는 CI/CD 워크플로의 공급망 위험...
    Date2026.08.04 Bynewsit Views89
    Read More
  10. 쿤텍, '알약' 개발 주역 김준섭 부사장 영입…AI 보안 제품 개발·사업화 총괄

    - 사이버 보안 기술 전략·연구개발 조직 맡아…AI 보안 신제품 기획부터 사업화까지 주도 쿤텍이 ‘알약’ 개발을 주도한 김준섭 부사장을 사이버 보안 기술 총괄로 영입했다. 김 부사장은 AI 보안 제품의 기획과 개발, 사업화를 맡아 제품 로드맵 수립부터 연구...
    Date2026.08.04 Bynewsit Views108
    Read More
목록
Board Pagination Prev 1 ... 4 5 6 7 8 9 10 11 12 13 ... 104 Next
/ 104
CLOSE