- 아웃바운드 트래픽 분석해 침해된 IoT 기기 식별…아버 사이트라인·TMS에 적용


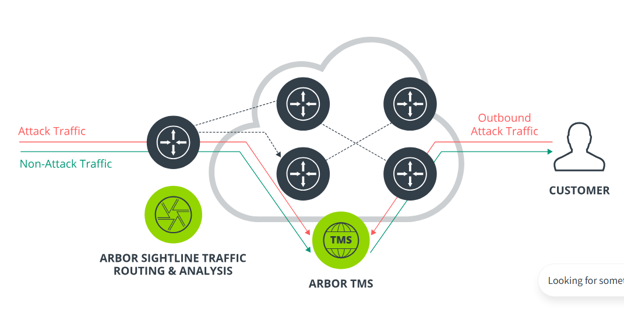
NETSCOUT 아버 사이트라인(Arbor Sightline).png


넷스카우트가 서비스 제공업체의 아웃바운드 DDoS 공격까지 자동으로 탐지·완화하는 ‘적응형 DDoS 보호(ADP)’ 기능을 확대했다. 기존 공격 대상 중심의 방어를 감염된 공유기와 보안 카메라 등 공격 트래픽이 시작되는 가입자 기기까지 확장해, 악성 트래픽이 외부 네트워크로 퍼지기 전에 출발지를 식별하고 차단할 수 있다. ADP 기능은 아버 사이트라인(Arbor Sightline)과 아버 위협완화 시스템(Arbor Threat Mitigation System)에 적용된다.


감염된 IoT 기기에서 시작되는 DDoS까지 차단

소비자용 공유기와 보안 카메라 등 인터넷에 연결된 IoT 기기가 봇넷에 감염돼 대규모 DDoS 공격에 동원되는 사례가 늘고 있다. 터보-미라이(Turbo-Mirai) 계열 봇넷은 다수의 침해 기기를 이용해 초당 수 Tbps 규모의 공격 트래픽을 만들어내며, 감염된 기기 자체가 다른 네트워크와 서비스를 공격하는 출발점이 된다. 서비스 제공업체 입장에서는 이러한 아웃바운드 공격이 네트워크 장애와 전송 용량 소모, 비용 증가뿐 아니라 고객 이탈로 이어진다. 다른 통신사업자와 연결된 피어링·전송 구간에도 영향을 주기 때문에 감염 기기에서 발생한 악성 트래픽을 외부로 내보내기 전에 탐지·차단하는 대응이 중요하다.

 NETSCOUT 아버 위협완화 시스템(Arbor Threat Mitigation System).png

AI·위협 인텔리전스로 아웃바운드 트래픽 분석

ADP는 AI 기반 위협 인텔리전스와 자동 탐지·완화 기능을 이용해 변화하는 공격 패턴을 동적으로 식별한다. 공격 트래픽을 우회하고 상황에 따라 완화 정책을 조정하면서 기존 인바운드 중심의 방어 범위를 아웃바운드 트래픽까지 넓혔다. 넷스카우트의 AI·ML 기반 DDoS 탐지 기술은 대규모 인터넷 트래픽 속에서 정상 통신에 섞인 공격 패턴을 가려낸다. 서비스 제공업체별 네트워크 특성을 반영한 위협 인텔리전스를 더해 탐지 기준도 세분화했다. 넷스카우트는 전체 인터넷 트래픽의 약 절반을 포괄하는 글로벌 실시간 DDoS 활동 인텔리전스를 활용한다. 이를 바탕으로 공격을 빠르게 식별하는 동시에 악성 트래픽의 출발점이 된 침해 기기까지 추적할 수 있다.


공격 대상에서 출발지까지 방어 범위 확대

넷스카우트 대런 안스티(Darren Anstee) CTO는 “넷스카우트는 DDoS 방어 범위를 공격 대상에서 공격의 출발지까지 확대하고 있다”며 “인터넷 규모의 가시성과 고객별 위협 인텔리전스를 결합해 공격이 네트워크나 대상 시스템에 영향을 주기 전에 근원지를 식별하고 차단할 수 있다”고 밝혔다. ADP는 기존 인바운드 DDoS 대응에 아웃바운드와 네트워크 경계를 넘나드는 공격까지 포함했다. 아버 사이트라인과 아버 TMS를 사용하는 사업자는 피어링과 전송, 클라우드, 고객 접점에서 발생하는 DDoS 트래픽을 함께 분석해 네트워크 장애와 인프라 비용 부담을 줄일 수 있다.


하든스탠스(HardenStance) 패트릭 도네건(Patrick Donegan) 수석 애널리스트는 “고속 광대역과 취약한 IoT 기기의 결합이 대규모 DDoS 봇넷에 악용되고 있다”며 “공격 출발지에서 트래픽을 완화하는 소스 측 완화가 이러한 위협에 대응하는 데 중요한 역할을 한다”고 설명했다.


#넷스카우트 #NETSCOUT #ADP #AdaptiveDDoSProtection #DDoS #아버사이트라인 #ArborSightline #ArborTMS #IoT보안 #봇넷 #TurboMirai #네트워크보안 #사이버보안

 
?

  1. 넷스카우트, ADP 기능 확대…DDoS 공격 출발지까지 자동 탐지·완화

    - 아웃바운드 트래픽 분석해 침해된 IoT 기기 식별…아버 사이트라인·TMS에 적용 넷스카우트가 서비스 제공업체의 아웃바운드 DDoS 공격까지 자동으로 탐지·완화하는 ‘적응형 DDoS 보호(ADP)’ 기능을 확대했다. 기존 공격 대상 중심의 방어를 감염된 공유기와 ...
    Date2026.08.21 Bynewsit Views104
    Read More
  2. 기가몬·지스케일러, ZPA·AMI 통합…제로 트러스트 이후 행위까지 가시화

    - 사용자 접근 정보에 애플리케이션 메타데이터·동서 트래픽 결합…측면 이동 탐지·정책 검증·보안 조사 지원 기가몬이 지스케일러와 협력해 ‘지스케일러 프라이빗 액세스(ZPA)’와 ‘기가몬 애플리케이션 메타데이터 인텔리전스(AMI)’를 통합한다. ZPA는 사용자 ...
    Date2026.08.19 Bynewsit Views105
    Read More
  3. 티오리, ‘SOC 2 Type 2’ 취득…글로벌 B2B 보안 사업 확대

    - 보안성·가용성·기밀성 통제 유효성 검증…진트·알파프리즘 등 SaaS 제품군 운영 체계 강화 티오리가 글로벌 보안 감사 표준 ‘SOC 2 Type 2’ 보고서를 취득했다. 독립 회계·컨설팅 법인 센시바(Sensiba)를 통해 보안성과 가용성, 기밀성 등 3개 신뢰 서비스 기...
    Date2026.08.19 Bynewsit Views86
    Read More
  4. 티피링크 타포, 홈캠 주요 서버 국내 이전…영상 저장·중계 한국 리전 전환

    - 릴레이 서버 AWS 서울 리전 이전·Tapo Care 영상 국내 저장…스트리밍·기기 제어 지연시간 단축 티피링크가 스마트 홈 브랜드 타포(Tapo)의 홈카메라 관련 주요 서버를 국내로 이전했다. 영상과 음성 데이터를 중계하는 릴레이 서버는 기존 해외 AWS 리전에서...
    Date2026.08.18 Bynewsit Views103
    Read More
  5. 카스퍼스키, AI 에이전트·모델 악성코드 검사 확대…‘Shadow AI’ 공급망 위험 대응

    - 에이전트·모델·스킬 도입 전 악성코드·백도어 검사…올해 위장 악성코드 1만5000개 이상 확인 카스퍼스키가 AI 에이전트와 AI 모델, 에이전트 스킬을 대상으로 악성코드와 백도어 검사 기능을 제공한다. 외부 프레임워크와 API, 플러그인, 스킬을 연결해 사용...
    Date2026.08.18 Bynewsit Views94
    Read More
  6. 클라우드플레어, 상반기 네트워크 DDoS 2320만 건 방어…1Tbps 초과 공격 급증

    - 시간당 5343건 공격 완화…2분기 1Tbps 초과 공격 805건·DNS 기반 공격 34.3% 클라우드플레어가 2026년 상반기 2320만 건의 네트워크 계층 분산서비스거부(DDoS) 공격을 완화하며 시간당 약 5343건의 공격을 처리한 것으로 나타났다. 1Tbps를 넘는 대규모 공...
    Date2026.08.14 Bynewsit Views94
    Read More
  7. 티오리, AI 모의해킹 ‘진트’ IDC 이노베이터 선정…자율 침투 테스트 기술 인정

    - 비즈니스 로직 취약점·소스코드·런타임 교차 분석…진트 코드·웹·펄스로 개발부터 운영까지 지원 티오리의 AI 기반 모의해킹 솔루션 ‘진트(Xint)’가 IDC의 ‘IDC 이노베이터: 개발·보안·운영 통합 환경을 위한 자율 침투 테스트’ 보고서에 선정됐다. IDC는 진...
    Date2026.08.14 Bynewsit Views84
    Read More
  8. 마에스트로 포렌식, AI 스마트 안경·생성형 AI 포렌식 공개…증거 분석 5배 가속

    - ‘MAESTRO WiSDOM AI Glasses·GenAI’로 500종 이상 아티팩트 분석…딥페이크·AI 피싱 수사 지원 마에스트로 포렌식은 AI 스마트 안경 및 생성형 AI 악용 범죄에 대응하는 ‘마에스트로 위즈덤 AI 글래시스·GenAI’를 공개하고, 1,500여 개의 디지털 아티팩트를 ...
    Date2026.08.13 Bynewsit Views103
    Read More
  9. 쿤텍, 가상 선박서 사이버 공격 7종 실증…탐지·차단부터 선급 보고서까지 자동화

    - TGM으로 NDR·EDR 기반 공격 탐지·격리…KR-CRP에서 IACS UR E26 이행 상태 집계·보고서 출력 쿤텍이 판교 테스트베드에 가상 선박 2척과 방화벽, 스위치 포트 등 실제 선박과 같은 네트워크 환경을 구성해 사이버 공격 7종을 직접 투입하고, 탐지부터 차단·증...
    Date2026.08.13 Bynewsit Views96
    Read More
  10. 그룹아이비, ‘Weaponized AI’ 대응 전략 제시…통합 인텔리전스 ‘Prevyn AI’ 공개

    - 위협 인텔리전스·Managed XDR·사기 방지 데이터 통합…11개 전문 AI 에이전트로 위협 동시 분석 그룹아이비가 ‘ISEC 2026’에서 공격자가 생성형 AI를 활용하는 ‘Weaponized AI’ 시대에 대응하기 위한 AI 기반 보안 운영 전략을 제시하고 통합 인텔리전스 플랫...
    Date2026.08.12 Bynewsit Views119
    Read More
목록
Board Pagination Prev 1 ... 3 4 5 6 7 8 9 10 11 12 ... 104 Next
/ 104
CLOSE