- 9월 9~11일 맥·10월 26~30일 윈도우 과정…인섹시큐리티 교육센터서 진행


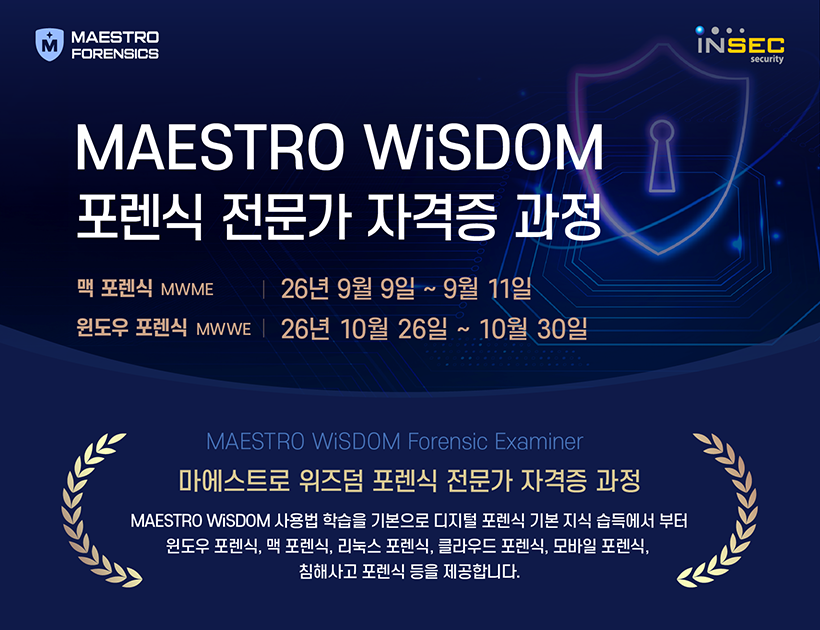
마에스트로 포렌식, 마에스트로 위즈덤 자격증 과정 운영…OS별 침해 흔적 분석.png

마에스트로 포렌식(Maestro Forensics)이 AI 기반 디지털 포렌식·악성코드 분석 플랫폼 ‘마에스트로 위즈덤(MAESTRO WiSDOM)’을 활용한 포렌식 전문가 자격증 과정을 운영한다. 9월 맥 포렌식과 10월 윈도우 포렌식 과정에서 1,500개 이상의 디지털 아티팩트를 연관 분석하며 운영체제별 증거 수집부터 정보 유출·해킹·악성코드 침해 행위 추적까지 실습한다. 정부·군 수사기관과 법 집행기관, 법무법인, 디지털 포렌식 전문기업의 실무 담당자가 주요 교육 대상이며, 두 과정 모두 인섹시큐리티 교육센터에서 열린다.


1,500개 아티팩트 연관 분석해 공격 체인 재구성

마에스트로 위즈덤은 윈도우와 맥, 리눅스, 안드로이드·iOS 모바일 기기부터 AI 스마트 안경과 생성형 AI 서비스, 클라우드 환경까지 분석하는 디지털 포렌식·침해사고 대응(DFIR) 플랫폼이다. ‘포렌식 가속기(Forensic Accelerator)’로 1,500개 이상의 디지털 아티팩트를 연결해 공격자의 행위와 공격 체인을 재구성하며, 외산 솔루션보다 5배 이상 빠르게 침해사고 원인과 디지털 증거를 분석한다고 회사 측은 설명했다.


위협 인텔리전스 플랫폼 ‘마에스트로 CTIP(MAESTRO CTIP)’에서는 유사 공격 사례와 악성코드 기원, 공격자 행위 패턴을 비교한다. 글로벌 보안 솔루션은 API로 연결해 PC·모바일·AI 스마트 안경·클라우드·생성형 AI 서비스에서 확보한 증거를 하나의 사건으로 묶는다. 교육 과정은 리빙 오프 더 랜드(LotL)와 파일리스 공격, EDR 킬러처럼 기존 보안 도구를 우회하는 침해 행위까지 추적한다.


맥 포렌식 과정, 계정·행동 기록 분석

9월 9일부터 11일까지 운영하는 맥 포렌식 실무 과정(MWME)은 맥OS 환경의 라이브 데이터 수집과 저장 매체 이미징, 데이터 훼손을 줄이는 증거 수집 절차를 다룬다. 수강생은 계정 정보와 스포트라이트 인덱스, knowledgeC.db, Biome 등 주요 아티팩트를 직접 분석한다. 스포트라이트 인덱스에서 파일 검색 기록을 확인한 뒤 knowledgeC.db와 Biome을 이용해 앱 실행과 사용자 활동, 시스템 상태를 추적한다. 삭제 데이터 복구와 원격 접속 흔적, 인증서 분석 결과를 대조해 비인가 접근과 자료 반출 정황도 식별한다.


윈도우 포렌식 과정, 사고 원인과 확산 경로 추적

윈도우 포렌식 실무 과정(MWWE)은 10월 26일부터 30일까지 이어진다. 윈도우 파일 시스템과 레지스트리, 인터넷 사용 기록, 이메일, 이벤트 로그, 광학문자인식(OCR) 자료를 함께 살펴보며 정보 유출과 해킹, 내부자 위협의 원인을 규명한다. 사용자 행위와 시스템 설정 변경, 네트워크 접속 이력을 대조하고 수집한 증거를 타임라인으로 시각화해 사건 발생 시점과 확산 경로를 확인하는 방식이다.


마에스트로 포렌식 김종광 대표는 “정보 유출과 침해사고가 윈도우와 맥 등 여러 운영체제를 복합적으로 악용하는 형태로 진화하고 있다”며 “현업 분석가가 운영체제별 핵심 아티팩트를 이해하고 마에스트로 위즈덤으로 신종 위협의 흔적을 신속하고 정확하게 추적하는 역량을 갖추길 기대한다”고 밝혔다.


#마에스트로포렌식 #마에스트로위즈덤 #포렌식전문가자격증 #디지털포렌식 #DFIR #포렌식가속기 #맥포렌식 #윈도우포렌식 #MWME #MWWE #사이버보안 #침해사고분석 #악성코드분석 #LotL #파일리스공격 #EDR킬러


?

  1. 마에스트로 포렌식, 마에스트로 위즈덤 자격증 과정 운영…OS별 침해 흔적 분석

    - 9월 9~11일 맥·10월 26~30일 윈도우 과정…인섹시큐리티 교육센터서 진행 마에스트로 포렌식(Maestro Forensics)이 AI 기반 디지털 포렌식·악성코드 분석 플랫폼 ‘마에스트로 위즈덤(MAESTRO WiSDOM)’을 활용한 포렌식 전문가 자격증 과정을 운영한다. 9월 맥...
    Date2026.08.26 Bynewsit Views101
    Read More
  2. 그룹아이비, AWS 마켓플레이스에 위협 인텔리전스 등록

    - AWS 조달·결제 체계로 구매…프레빈 AI가 공격 징후 분석해 출처 기반 결과 제공 그룹아이비(Group-IB)가 공격자 중심 위협 인텔리전스를 아마존웹서비스(AWS) 마켓플레이스에서 제공한다. 글로벌 디지털 범죄 데이터와 공격자 중심 연구를 기반으로 탈취된 ...
    Date2026.08.26 Bynewsit Views105
    Read More
  3. 카스퍼스키, 글로벌 파트너 플랫폼 ‘파트너버스’ 공개…1만8,000개 기업 연결

    - 지역·등급·전문 분야별 파트너 검색…성공 사례와 프로그램 이력도 시각화 카스퍼스키가 전 세계 1만8,000개 이상의 파트너를 하나의 디지털 공간에 구현한 ‘파트너버스(Partnerverse)’를 공개했다. 사용자는 회사명이나 지역을 기준으로 보안 파트너를 검색...
    Date2026.08.24 Bynewsit Views103
    Read More
  4. 넷스카우트, ADP 기능 확대…DDoS 공격 출발지까지 자동 탐지·완화

    - 아웃바운드 트래픽 분석해 침해된 IoT 기기 식별…아버 사이트라인·TMS에 적용 넷스카우트가 서비스 제공업체의 아웃바운드 DDoS 공격까지 자동으로 탐지·완화하는 ‘적응형 DDoS 보호(ADP)’ 기능을 확대했다. 기존 공격 대상 중심의 방어를 감염된 공유기와 ...
    Date2026.08.21 Bynewsit Views107
    Read More
  5. 기가몬·지스케일러, ZPA·AMI 통합…제로 트러스트 이후 행위까지 가시화

    - 사용자 접근 정보에 애플리케이션 메타데이터·동서 트래픽 결합…측면 이동 탐지·정책 검증·보안 조사 지원 기가몬이 지스케일러와 협력해 ‘지스케일러 프라이빗 액세스(ZPA)’와 ‘기가몬 애플리케이션 메타데이터 인텔리전스(AMI)’를 통합한다. ZPA는 사용자 ...
    Date2026.08.19 Bynewsit Views109
    Read More
  6. 티오리, ‘SOC 2 Type 2’ 취득…글로벌 B2B 보안 사업 확대

    - 보안성·가용성·기밀성 통제 유효성 검증…진트·알파프리즘 등 SaaS 제품군 운영 체계 강화 티오리가 글로벌 보안 감사 표준 ‘SOC 2 Type 2’ 보고서를 취득했다. 독립 회계·컨설팅 법인 센시바(Sensiba)를 통해 보안성과 가용성, 기밀성 등 3개 신뢰 서비스 기...
    Date2026.08.19 Bynewsit Views88
    Read More
  7. 티피링크 타포, 홈캠 주요 서버 국내 이전…영상 저장·중계 한국 리전 전환

    - 릴레이 서버 AWS 서울 리전 이전·Tapo Care 영상 국내 저장…스트리밍·기기 제어 지연시간 단축 티피링크가 스마트 홈 브랜드 타포(Tapo)의 홈카메라 관련 주요 서버를 국내로 이전했다. 영상과 음성 데이터를 중계하는 릴레이 서버는 기존 해외 AWS 리전에서...
    Date2026.08.18 Bynewsit Views107
    Read More
  8. 카스퍼스키, AI 에이전트·모델 악성코드 검사 확대…‘Shadow AI’ 공급망 위험 대응

    - 에이전트·모델·스킬 도입 전 악성코드·백도어 검사…올해 위장 악성코드 1만5000개 이상 확인 카스퍼스키가 AI 에이전트와 AI 모델, 에이전트 스킬을 대상으로 악성코드와 백도어 검사 기능을 제공한다. 외부 프레임워크와 API, 플러그인, 스킬을 연결해 사용...
    Date2026.08.18 Bynewsit Views95
    Read More
  9. 클라우드플레어, 상반기 네트워크 DDoS 2320만 건 방어…1Tbps 초과 공격 급증

    - 시간당 5343건 공격 완화…2분기 1Tbps 초과 공격 805건·DNS 기반 공격 34.3% 클라우드플레어가 2026년 상반기 2320만 건의 네트워크 계층 분산서비스거부(DDoS) 공격을 완화하며 시간당 약 5343건의 공격을 처리한 것으로 나타났다. 1Tbps를 넘는 대규모 공...
    Date2026.08.14 Bynewsit Views96
    Read More
  10. 티오리, AI 모의해킹 ‘진트’ IDC 이노베이터 선정…자율 침투 테스트 기술 인정

    - 비즈니스 로직 취약점·소스코드·런타임 교차 분석…진트 코드·웹·펄스로 개발부터 운영까지 지원 티오리의 AI 기반 모의해킹 솔루션 ‘진트(Xint)’가 IDC의 ‘IDC 이노베이터: 개발·보안·운영 통합 환경을 위한 자율 침투 테스트’ 보고서에 선정됐다. IDC는 진...
    Date2026.08.14 Bynewsit Views86
    Read More
목록
Board Pagination Prev 1 ... 3 4 5 6 7 8 9 10 11 12 ... 104 Next
/ 104
CLOSE