


- 개발·배포부터 파일 전송·망간 데이터 이동까지 검사…악성코드·취약점·민감정보 통합 관리
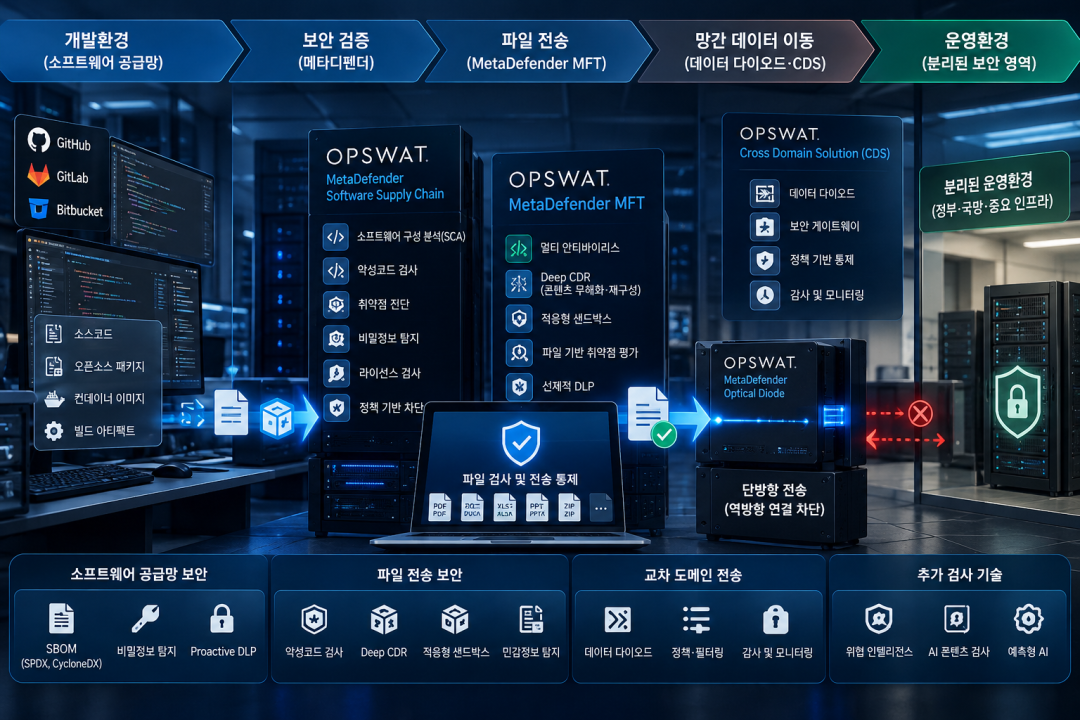
옵스왓(OPSWAT)이 국가망보안체계(N²SF) 전환에 맞춰 소프트웨어 개발·배포부터 파일 전송, 망간 데이터 이동까지 보안 검증을 적용하는 ‘소프트웨어 공급망 통합 보안 플랫폼’을 발표했다. 개발 단계에서는 소프트웨어 구성요소와 취약점을 확인하고, 파일 이동 과정에서는 악성코드와 민감정보를 검사하며, 서로 다른 보안 영역 사이의 데이터 전송을 정책에 따라 통제한다.
N²SF 전환에 따른 데이터 이동 보안
N²SF는 국가·공공기관의 업무 정보를 기밀·민감·공개로 분류하고 정보의 중요도와 위험 수준에 따라 보안 통제를 차등 적용하는 체계다. 생성형 AI와 클라우드 활용이 늘어나면서 물리적 망분리뿐 아니라 업무 특성과 데이터의 민감도에 맞춘 보안 관리가 요구되고 있다. 한국인터넷진흥원(KISA)은 2026년 N²SF 도입 지원사업을 추진하며 실제 업무환경 적용을 지원하고 있다. 서로 다른 보안 영역 사이에서 파일과 소프트웨어 이동이 늘어나면서 악성코드 유입과 민감정보 유출을 막기 위한 안전성 검증도 필요하다.
개발·배포 단계에서 소프트웨어 위험 검사
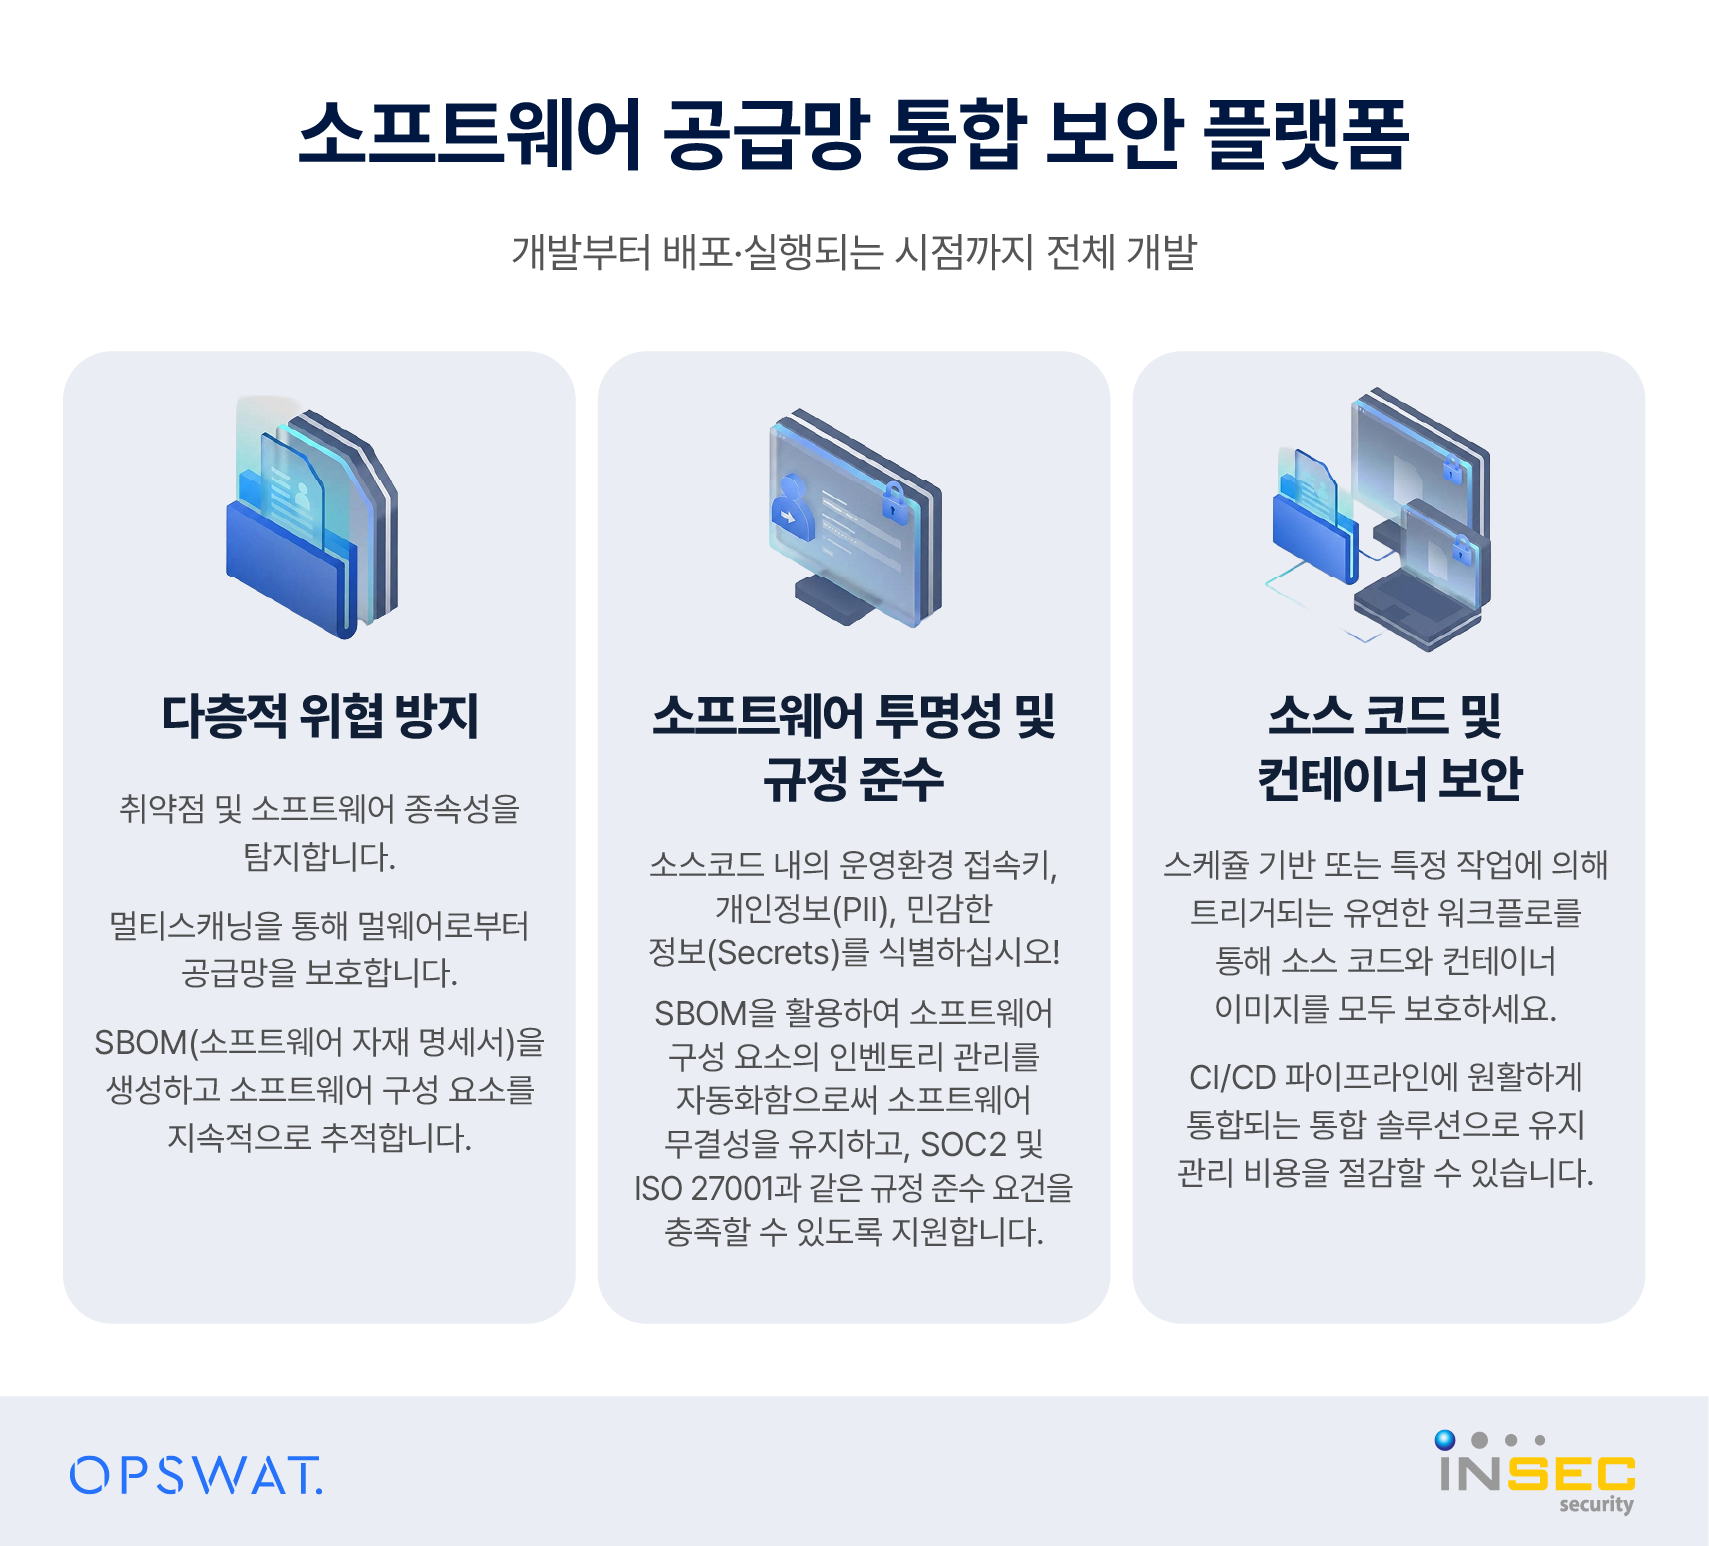
소프트웨어 공급망에서는 오픈소스와 외부 구성요소를 활용하고 저장소와 컨테이너, 지속적 통합·배포(CI/CD) 파이프라인을 거쳐 소프트웨어를 개발·배포한다. 이 과정에서 최종 실행 파일뿐 아니라 소스코드와 외부 패키지, 컨테이너 이미지, 빌드 과정까지 보안 검증 대상에 포함된다. 메타디펜더 소프트웨어 공급망(MSSC)은 소프트웨어 구성 분석(SCA)에 악성코드 검사와 악성 패키지 분석, 정책 기반 차단을 결합했다. 멀티 안티바이러스와 취약점 진단, 비밀정보 탐지, 라이선스 검사 결과는 빌드와 배포 통제에 반영된다.
소프트웨어 자재 명세서(SBOM)는 오픈소스와 외부 구성요소, 종속성을 식별해 취약점과 라이선스 위험을 추적하는 데 쓰인다. SPDX와 CycloneDX 표준 형식을 지원해 소프트웨어 저장소와 컨테이너에 포함된 구성요소까지 확인한다. 비밀정보 탐지와 선제적 데이터 유출 방지(Proactive DLP)는 소스코드에 포함된 개인정보와 비밀번호, API 키, 접근 토큰, 인증정보, 프라이빗 키, 클라우드 자격증명을 찾아낸다. 깃허브와 깃랩, 비트버킷 등 개발환경과 컨테이너 레지스트리, CI/CD 파이프라인에 연계되며, 위험이 발견되면 정책에 따라 빌드와 배포를 제한한다.
파일 전송 단계에서 악성코드·민감정보 차단
개발을 마친 소프트웨어나 업무 파일이 조직 내부 또는 외부로 이동할 때는 메타디펜더 관리형 파일 전송(MetaDefender MFT)이 파일을 검사해 전송 여부를 통제한다. IT·OT 환경에서는 파일을 자동으로 전달하는 과정에 악성코드 검사와 콘텐츠 무해화 및 재구성(Deep CDR), 선제적 DLP, 파일 기반 취약점 평가, 적응형 샌드박스가 적용된다.
파일 유형 검증과 압축파일 추출을 거쳐 실제 파일 형식과 내부 콘텐츠를 확인하고, 악성코드와 취약점, 민감정보 포함 여부를 검사한다. 그 결과는 보안정책에 따른 전송 여부 결정에 반영된다. 검사 대상은 이메일과 파일 공유, 외부 협력사와의 자료 교환, 클라우드와 서비스형 소프트웨어(SaaS) 환경에서 유입되는 파일까지 포함한다. 외부 파일에 위협이 발견되면 내부 유입을 차단한다.
데이터 다이오드로 전송 방향 제한
N²SF 환경에서는 보안 등급이 다른 네트워크 사이에서도 업무에 필요한 데이터가 오간다. 이때 각 영역의 보안 수준을 유지하면서 전송 방향과 대상을 통제해야 한다. 옵스왓의 교차 도메인 솔루션(CDS)은 메타디펜더의 위협 방지 기술에 데이터 다이오드와 보안 게이트웨이, 정책 기반 통제를 결합해 데이터 반입·반출을 관리하는 역할을 맡는다.
메타디펜더 광학 데이터 다이오드(MetaDefender Optical Diode)는 하드웨어 기반 단방향 전송을 통해 분리된 IT·OT 네트워크 사이에서 데이터를 한쪽 방향으로만 전달한다. 역방향 연결은 하드웨어에서 차단하고, 전송 경로에 들어온 파일은 메타디펜더가 악성코드와 취약점, 민감정보를 검사해 허용 여부를 가린다. 데이터 이동에는 정책·필터링·감사 기능을 단계별로 적용한다. 사용자 인증과 전송 권한, 관리자 승인, 암호화로 전송 조건을 정한 뒤 멀티 안티바이러스와 Deep CDR, 샌드박스, 파일 기반 취약점 평가, 선제적 DLP를 거쳐 위협 요소를 걸러낸다. 이후 검사 결과와 전송 로그, 무결성 정보를 기록하고 실시간 모니터링으로 파일 이동 내역을 추적한다. 파일을 살피는 기술도 위협 인텔리전스와 SBOM, 압축파일 추출에서 AI 콘텐츠 검사와 예측형 AI까지 넓어진다.
검증된 소프트웨어만 분리된 운영환경으로 전송
정부·국방·중요 인프라처럼 개발환경과 운영환경을 분리한 조직에서는 검증을 마친 소프트웨어 패키지와 아티팩트를 보안 영역 사이에서 전달해야 한다. 메타디펜더 소프트웨어 공급망은 데이터 다이오드를 활용한 교차 도메인 전송 기능을 통해 이를 분리된 운영환경으로 단방향 전송하며, 소프트웨어 구성요소와 악성코드, 취약점을 검사한 뒤 정책에서 허용한 데이터만 보안 영역으로 보낸다. 전송 파일의 안전성 검증에는 위협 인텔리전스와 AI 기반 검사 기능도 활용된다.
옵스왓 팀 유(Tim Yu) GCRK 지역 영업 관리자는 “N²SF 환경에서는 소프트웨어와 파일이 보안 경계를 넘어 이동하는 모든 단계에서 안전성을 검증하고 필요한 경우 차단해야 한다”며 “옵스왓은 공급망 보안부터 파일 전송, 망간 데이터 이동까지 검사와 정책 통제를 적용해 검증된 데이터만 목적지에 전달한다”고 밝혔다.
인섹시큐리티 김종광 대표는 “N²SF 전환에 따라 데이터와 업무의 중요도, 위험 수준에 맞춘 보안 통제가 중요해지고 있다”며 “메타디펜더를 통해 정부·공공기관과 국방, 중요 인프라 환경에서 소프트웨어 개발·배포부터 파일 전송과 망간 데이터 이동까지 보안 요구에 대응하겠다”고 덧붙였다.
#옵스왓 #인섹시큐리티 #N2SF #국가망보안체계 #메타디펜더 #MetaDefender #소프트웨어공급망보안 #SBOM #MetaDefenderMFT #CDS #데이터다이오드 #망간자료전송 #악성코드탐지 #파일보안
 카스퍼스키, ‘SAS 2026’ 개최…사이버 첩보·AI 보안 위협 연구 공개


