- 아사나·박스·캔바·클릭하우스·깃허브·공·노션 연동…데이터 접근부터 모델 사용까지 관리


1K클라우드플레어, ‘Cloudflare OS’ 파트너 확대…기업 업무에 AI 에이전트 연결.png

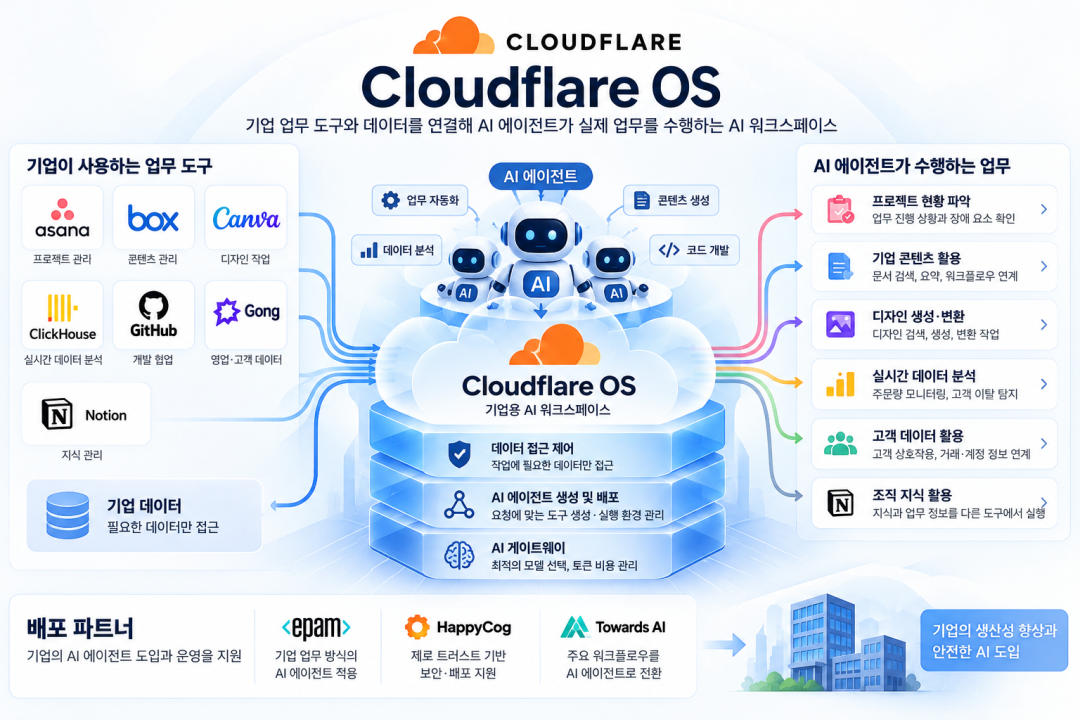
클라우드플레어가 AI 워크스페이스 ‘클라우드플레어 OS’의 파트너 생태계를 확대했다. 기업이 이미 사용하는 업무 애플리케이션과 AI 에이전트를 연결해 필요한 데이터에 접근하고 실제 작업을 실행하는 방식이다. AI 에이전트는 클라우드플레어 인프라에서 작업을 실행하며, Cloudflare OS는 데이터 접근 범위를 제한하고 모델 사용과 토큰 비용을 관리한다.


AI 에이전트가 업무를 받아 기업 데이터로 실행

기업의 AI 활용이 늘면서 관리해야 할 대상도 달라지고 있다. 직원이 승인되지 않은 AI 시스템에 민감한 파일을 입력하거나 AI가 만든 코드를 검토 없이 배포할 수 있고, 여러 모델을 사용하면 토큰 비용을 추적하는 문제도 생긴다. AI 사용을 막는 것만으로 해결하기 어려운 영역이다. Cloudflare OS는 사용자가 필요한 자동화나 도구를 설명하는 단계부터 시작한다. 플랫폼이 요청에 맞는 도구를 만들고 배포를 관리하며, 기업 시스템과 연결할 때는 작업에 필요한 데이터만 접근하도록 범위를 제한한다. AI 에이전트는 직원 PC가 아니라 클라우드플레어 인프라에서 작업을 실행한다.


모델 사용도 같은 환경에서 관리한다. AI 게이트웨이(AI Gateway)가 작업에 맞는 AI 모델을 사용하고 모델 호출과 토큰 비용을 추적한다. 업무 요청부터 데이터 접근, 에이전트 실행, 모델 사용 관리까지 하나의 환경에서 처리하는 방식이다.


프로젝트 관리부터 디자인·데이터 분석까지 연결

파트너 확대는 AI 에이전트가 실제로 작업할 수 있는 업무 범위를 넓힌다. 아사나에서는 프로젝트 진행 상황과 업무 장애 요소를 확인하고, 박스에 저장된 기업 콘텐츠는 AI 기반 워크플로우에 활용한다. 캔바와 연결하면 디자인 검색과 생성, 변환 작업을 처리한다.


데이터를 이용한 업무도 맡는다. 클릭하우스의 실시간 데이터를 바탕으로 주문량을 모니터링하거나 고객 이탈 증가를 탐지하고, 공에 저장된 고객 상호작용과 거래·계정 정보는 다른 기업 시스템의 데이터와 함께 활용한다. 노션에 축적된 조직의 지식과 업무 정보도 에이전트가 다른 업무 도구에서 작업할 때 불러온다. 결국 연결 대상만 늘어나는 것은 아니다. AI 에이전트가 기업이 기존 애플리케이션에 쌓아둔 데이터와 업무 정보를 가져와 실제 작업에 사용하는 범위가 넓어진다.


배포 파트너는 기업 업무를 AI 에이전트로 전환

애플리케이션 연결이 에이전트가 사용할 데이터와 도구를 넓힌다면, 배포 파트너는 이를 실제 기업 업무에 적용하는 역할을 맡는다. 클라우드플레어는 EPAM, 해피코그(HappyCog), 투워즈 AI(Towards AI) 등 관리형 서비스·배포 전문 기업과 협력한다. 이들 파트너는 기업의 업무 방식을 Cloudflare OS에서 실행하는 AI 에이전트에 적용하고 기존 업무 도구와 연결한다. 기업 내부 인력이 AI 도구를 업무에 활용하는 데 필요한 교육도 지원한다.


해피코그는 클라우드플레어의 제로 트러스트 네트워크와 권한 기반 보안 모델을 활용해 기업 컨텍스트를 선별하고 게이트키퍼(Gatekeepers)와 기업용 AI 애플리케이션을 배포한다. 투워즈 AI는 주요 워크플로우를 Cloudflare OS에 적용해 AI 에이전트가 실제 업무 프로세스에서 작동하도록 지원한다.


클라우드플레어 매튜 프린스(Matthew Prince) CEO는 "AI 도구를 사용하기 위해 기업이 빠른 업무 처리와 보안 유지 가운데 하나를 선택해서는 안 된다며, 대규모 엔지니어링 프로젝트 없이 처음부터 안전하고 기업 환경을 이해하는 AI 워크스페이스를 제공하는 것"이 목표라고 밝혔다.


#클라우드플레어 #Cloudflare #CloudflareOS #AI에이전트 #AI워크스페이스 #AI게이트웨이 #제로트러스트 #에이전틱AI #기업AI


?

  1. 티오리, Node.js ‘Node2Shell’ 취약점 재현·검증…긴급 대응 가이드 공개

    - Brotli 디코더 결함으로 인증 없이 서비스 거부·메모리 노출·원격 코드 실행 위험…Node.js 22·24·26 보안 패치 권고 티오리가 Node.js 런타임에서 발견된 ‘Node2Shell(CVE-2026-111497)’ 취약점을 자체 재현·검증하고 기업과 기관을 위한 긴급 대응 가이드를...
    Date2026.10.26 Bynewsit Views5
    Read More
  2. 팔로알토 네트웍스, PHP 치명적 취약점 경고…2,200만 인스턴스 노출

    - CVSS 9.2점 취약점 2건 공개…프론티어 가상 패치·지능형 위협 방지로 패치 전 공격 차단 팔로알토 네트웍스가 PHP에서 발견된 치명적 취약점 2건에 대한 기업의 선제적 보안 대응을 촉구했다. CVE-2026-109618과 CVE-2026-109619는 공통 취약점 평가 시스템(...
    Date2026.10.22 Bynewsit Views13
    Read More
  3. 카스퍼스키, 전 세계 기업 75% “1년 내 IT 보안 강화”…보안 인력난 심화 전망

    - 대기업 83%·중견기업 78% 보안 기능 강화 계획…아태 지역 기업 78%도 역량 강화 카스퍼스키가 전 세계 기업의 IT 보안 현황을 조사한 결과, 기업의 75%가 향후 1년 내 보안 기능을 강화할 계획인 것으로 나타났다. 사이버 위협이 복잡해지면서 보안 역량을 ...
    Date2026.10.22 Bynewsit Views15
    Read More
  4. 클라우드플레어, ‘Cloudflare OS’ 파트너 확대…기업 업무에 AI 에이전트 연결

    - 아사나·박스·캔바·클릭하우스·깃허브·공·노션 연동…데이터 접근부터 모델 사용까지 관리 클라우드플레어가 AI 워크스페이스 ‘클라우드플레어 OS’의 파트너 생태계를 확대했다. 기업이 이미 사용하는 업무 애플리케이션과 AI 에이전트를 연결해 필요한 데이터...
    Date2026.10.21 Bynewsit Views13
    Read More
  5. 그룹아이비, ‘킬섹’ 랜섬웨어 국제 공조 수사 지원…탈취 데이터 110TB 확보

    - ‘오퍼레이션 킬스위치’에 위협 인텔리전스 제공…핵심 서버 5대 통제·용의자 3명 잠정 체포 그룹아이비가 랜섬웨어 서비스형(RaaS) 조직 ‘킬섹(KillSec)’을 대상으로 한 국제 공조 수사 ‘오퍼레이션 킬스위치(Operation KillSwitch)’에 참여했다. 킬섹의 운영...
    Date2026.10.21 Bynewsit Views5
    Read More
  6. 시큐리티스코어카드, 제3자 위험관리 플랫폼 ‘TITAN AI’ 발표…AI 벤더·공급망 위험 상시 관리

    - AI 자동화·위협 인텔리전스 결합…TITAN Assess로 보안 설문 최대 18배 빠르게 처리 시큐리티스코어카드가 AI 기반 자동화와 위협 인텔리전스를 결합한 제3자 위험 관리(TPRM) 플랫폼 ‘타이탄 AI(TITAN AI)’를 발표했다. 이를 통해 공급업체와 확장된 공급망...
    Date2026.10.19 Bynewsit Views11
    Read More
  7. 티오리 ‘진트’, 앤트로픽 보안 특화 AI 프로그램 합류…오픈AI 이어 접근 권한 확보

    - CVP 검증 거쳐 고급 사이버 보안 AI 활용…소스코드·바이너리 분석과 공격 경로 검증에 적용 AI 기반 오펜시브 사이버 보안 기업 티오리가 앤트로픽의 ‘사이버 검증 프로그램(CVP)’ 참여 기업으로 합류했다. 앞서 오픈AI의 사이버 방어 프로그램 ‘데이브레이...
    Date2026.10.16 Bynewsit Views16
    Read More
  8. 카스퍼스키, 3분기 국내 보안 위협 공개…웹 129만건·로컬 315만건

    - 웹 기반 위협 129만여건·로컬 위협 315만여건…사용자 공격 비율 각각 9.2%·18.9% 카스퍼스키가 2026년 3분기 국내 카스퍼스키 시큐리티 네트워크(KSN) 참여자 컴퓨터에서 웹 기반 사이버 위협 129만844건과 로컬 위협 315만5127건을 탐지했다. 웹 기반 위협...
    Date2026.10.15 Bynewsit Views23
    Read More
  9. 티오리, AI 해킹 도구 ‘ARTEX’ 실증 분석…공격 흔적 탐지 룰셋 공개

    - 20분간 3만2000여 건 요청·안전장치 작동 중 데이터 삭제 확인…AI 공격 탐지·대응 가이드 제시 티오리(Theori)가 국내 금융권 침해사고에서 사용 흔적이 확인된 AI 보안 도구 ‘ARTEX’를 실증 분석하고, 공격 행위의 특징과 대응 방안을 담은 백서를 15일 발...
    Date2026.10.15 Bynewsit Views16
    Read More
  10. 옵스왓, N²SF 전환 맞춰 소프트웨어 공급망 통합 보안 플랫폼 발표

    - 개발·배포부터 파일 전송·망간 데이터 이동까지 검사…악성코드·취약점·민감정보 통합 관리 옵스왓(OPSWAT)이 국가망보안체계(N²SF) 전환에 맞춰 소프트웨어 개발·배포부터 파일 전송, 망간 데이터 이동까지 보안 검증을 적용하는 ‘소프트웨어 공급망 통합 보...
    Date2026.10.14 Bynewsit Views12
    Read More
목록
Board Pagination Prev 1 2 3 4 5 6 7 8 9 10 ... 104 Next
/ 104
CLOSE