


- 실제 악용 위협부터 우선 선별…4차 공급업체 식별하고 벤더 조치 후 재스캔
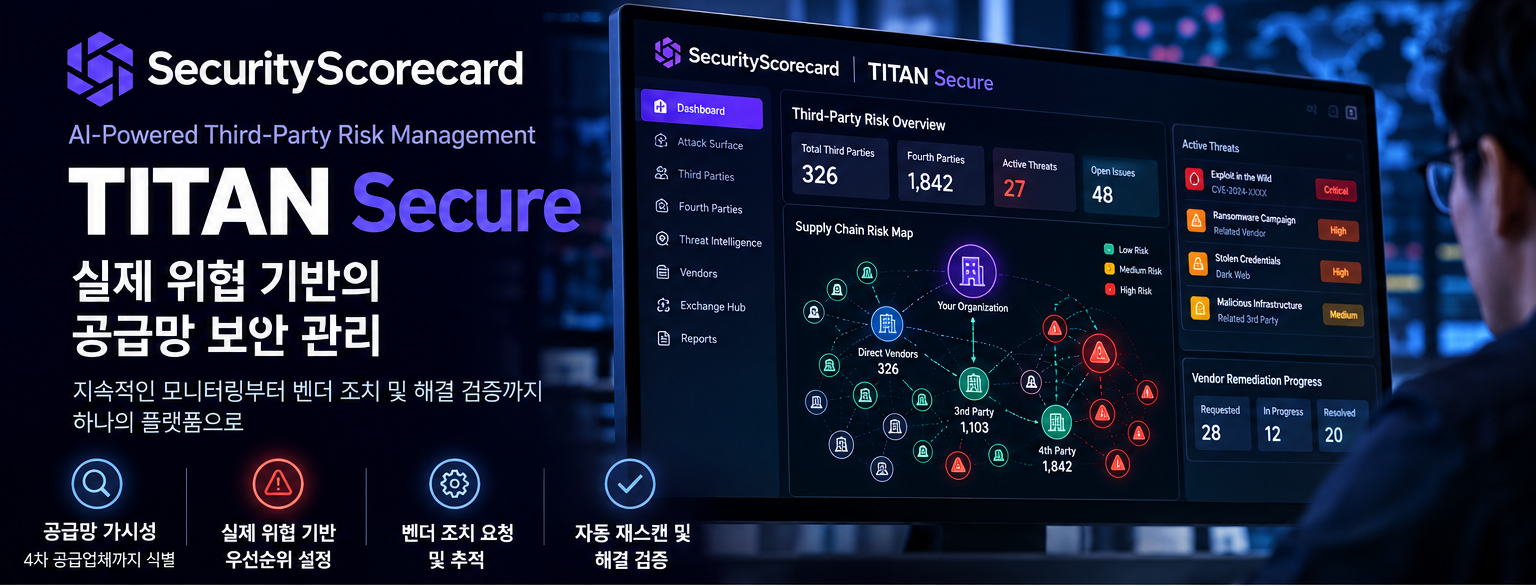
시큐리티스코어카드가 AI를 활용한 해킹에 대응해 실제 공격에 악용되는 위협부터 찾아내고 조치하는 공급망 보안 방안을 제시했다. ‘타이탄 시큐어(TITAN Secure)’는 외부 공격 표면과 제3자 공급망을 상시 살피면서 위협 인텔리전스를 바탕으로 대응이 필요한 위험을 먼저 골라낸다. 발견한 위험은 벤더 조치 요청으로 이어지고, 벤더가 해결했다고 응답하면 시스템이 다시 스캔해 실제 보안 상태를 확인한다. AI가 반복 업무를 맡되 주요 판단과 승인은 사람이 담당한다.
AI가 공격 속도 높이자 정기 점검의 공백 노출
최근 금융권을 대상으로 한 AI 에이전트 공격 사례에서는 딥시크(DeepSeek) 기반 AI 에이전트가 금융권의 오라클 웹로직 자산을 탐색하고 원격 명령 실행 취약점을 악용해 웹셸(Web Shell)을 설치한 것으로 알려졌다. 국내 금융권을 겨냥한 별도의 연쇄 공격에서는 대출모집인 조회 페이지와 직원용 모바일 업무 시스템처럼 외부와 연결된 업무 시스템도 공격 대상이 됐다.
AI는 자산 탐색과 취약점 악용 같은 공격 작업을 자동화해 공격자가 움직이는 속도를 높인다. 문제는 기업의 제3자 위험 관리(TPRM)가 같은 속도로 움직이지 못한다는 점이다. 정기 평가 사이에는 점검 공백이 생기고 직접 파악하지 못한 하위 공급업체가 남으며, 쌓여 있는 취약점 가운데 무엇부터 처리해야 하는지 판단하기도 어렵다. 후속 조치가 여러 도구에 흩어지면 발견한 위험이 실제 개선으로 이어졌는지 확인하는 과정도 복잡해진다.
시큐리티스코어카드는 이에 따라 제3자 위험 관리를 기본 실사에서 주기적 관리, 지속적 관리, 위협 기반 관리로 발전하는 네 단계로 구분한다. 마지막 단계에서는 취약점의 개수보다 실제 공격자가 무엇을 악용하고 있는지를 먼저 본다. 기업의 외부 노출 상태와 진행 중인 공격을 함께 살펴 대응할 위험을 가려내고, 발견 이후의 조치와 검증까지 이어가는 방식이다.
취약점 목록 대신 실제 공격부터 선별
타이탄 시큐어는 기업이 직접 관리하는 자산에서 출발해 협력업체와 그 아래 공급업체까지 살핀다. 직접 계약한 업체에 그치지 않고 4차 공급업체까지 식별해 어떤 업체가 어떤 하위 공급업체에 의존하는지 파악하도록 지원한다. 특정 공급업체나 서비스에 의존 관계가 몰려 있는지도 확인한다. 금융기관의 대출모집법인이나 위탁업체, 외주 개발사처럼 기업이 직접 통제하기 어려운 외부 접점을 관리 대상에 포함하기 위한 기능이다.
공급망을 넓게 보는 것만으로 대응 순서가 정해지는 것은 아니다. 시큐리티스코어카드 자체 위협 연구팀 스트라이크(STRIKE)가 분석한 위협 정보를 활용해 실제 악용되는 취약점과 진행 중인 공격 캠페인에 연관된 위험을 우선적으로 찾아낸다. 과거 보안 점수나 취약점 목록만 보는 대신 현재 공격 활동과 맞닿은 위험을 먼저 구분하는 것이다.
보안 이벤트 피드는 침해사고 정보와 관련 벤더도 연결한다. 해당 업체가 공격 피해자로 직접 지목됐는지, 아니면 공급망 내 연결 관계 때문에 탐지됐는지를 구분해 보여준다. 보안 담당자는 직접 피해가 확인된 업체와 추가 조사가 필요한 업체를 나눠 대응 순서를 정한다.
위험 발견에서 끝내지 않고 벤더 조치로 전환
위험의 우선순위가 정해지면 타이탄 시큐어는 대응 단계를 벤더로 넘긴다. 특정 보안 문제나 공통 취약점 및 노출(CVE)을 기준으로 개선을 요청하고, AI 에이전트가 조치 요청 작성과 발송, 후속 확인 같은 반복 업무를 지원한다. 벤더와 주고받은 내용은 익스체인지 허브의 통합 타임라인에 남겨 여러 도구를 오가며 후속 상황을 확인하는 작업을 줄인다.
여기서 과정이 끝나지 않는다. 벤더가 문제를 해결했다고 응답하면 타이탄 시큐어가 해당 대상을 자동으로 재스캔한다. 외부에서 관찰되는 보안 상태를 다시 검사해 문제가 사라졌는지 확인하고, 위험이 그대로 남아 있으면 해당 건을 다시 열어 추가 조치를 진행하도록 지원한다. 벤더의 자체 보고가 아니라 외부에서 다시 확인한 상태를 기준으로 해결 여부를 검증한다.
1500개 이상 포트 스캔…AI 자동화에도 사람의 판단 유지
위험을 판단하는 데이터도 벤더의 자체 평가에만 의존하지 않는다. 시큐리티스코어카드는 전 세계 IPv4 공간을 1500개 이상의 포트에 걸쳐 스캔하고, 다크웹과 포럼에서 유출된 자격증명과 개인정보 관련 데이터를 수집한다. 글로벌 싱크홀 인프라에서는 악성코드 요청을 모은다. 이렇게 확보한 외부 관측 데이터와 위협 인텔리전스를 이용해 자산과 취약점, 위협 행위, 관련 공격 활동의 연관성을 분석한다.
타이탄 AI(TITAN AI)는 이 데이터를 바탕으로 반복적인 평가와 조치 업무를 지원하지만 모든 판단을 대신하지 않는다. 위험 판단의 근거와 담당자, 후속 조치 기록을 남기고 주요 의사결정과 승인에는 사람이 개입한다. AI가 처리 속도를 높이고 담당자가 판단을 통제하는 방식이다.
외부에서 보이는 정보에도 한계가 있다. 인증 우회나 식별값 열거, 비즈니스 로직 결함처럼 외부 관측만으로 찾기 어려운 문제는 모의해킹과 코드 점검, 접근통제 설계 검토 같은 내부 보안 검증이 필요하다. 타이탄 시큐어 역시 침입을 직접 자동 차단하는 제품이 아니라 외부에서 드러나는 위험을 찾아 우선순위를 정하고 벤더의 개선과 검증 과정을 관리해 기존 보안관제와 침해 탐지·대응을 보완한다.
시큐리티스코어카드 우청하 지사장은 “AI 공격은 기업의 정기적인 보안 점검 주기를 기다리지 않는다. 금융권을 비롯한 기업에는 위험을 모니터링하는 데서 끝나지 않고, 실제 악용되는 위험부터 우선적으로 조치하고 그 결과를 검증하는 체계가 필요하다. 타이탄 시큐어는 대출모집법인과 위탁업체, 하위 공급업체까지 확장된 공급망의 위험을 지속적으로 파악하고, 발견된 위험을 실제 개선 조치로 연결하도록 지원한다”고 밝혔다.
#시큐리티스코어카드 #타이탄시큐어 #TITANSecure #타이탄AI #공급망보안 #제3자위험관리 #TPRM #AI보안 #위협인텔리전스 #사이버보안
 카스퍼스키, 인터폴 ‘세렝게티 III’ 지원…사이버 범죄 용의자 146...


