- 인증 없는 무선 연결 노려 PC에 악성 키 입력…WMS 등 창고 시스템 접근 경로로 악용 우려


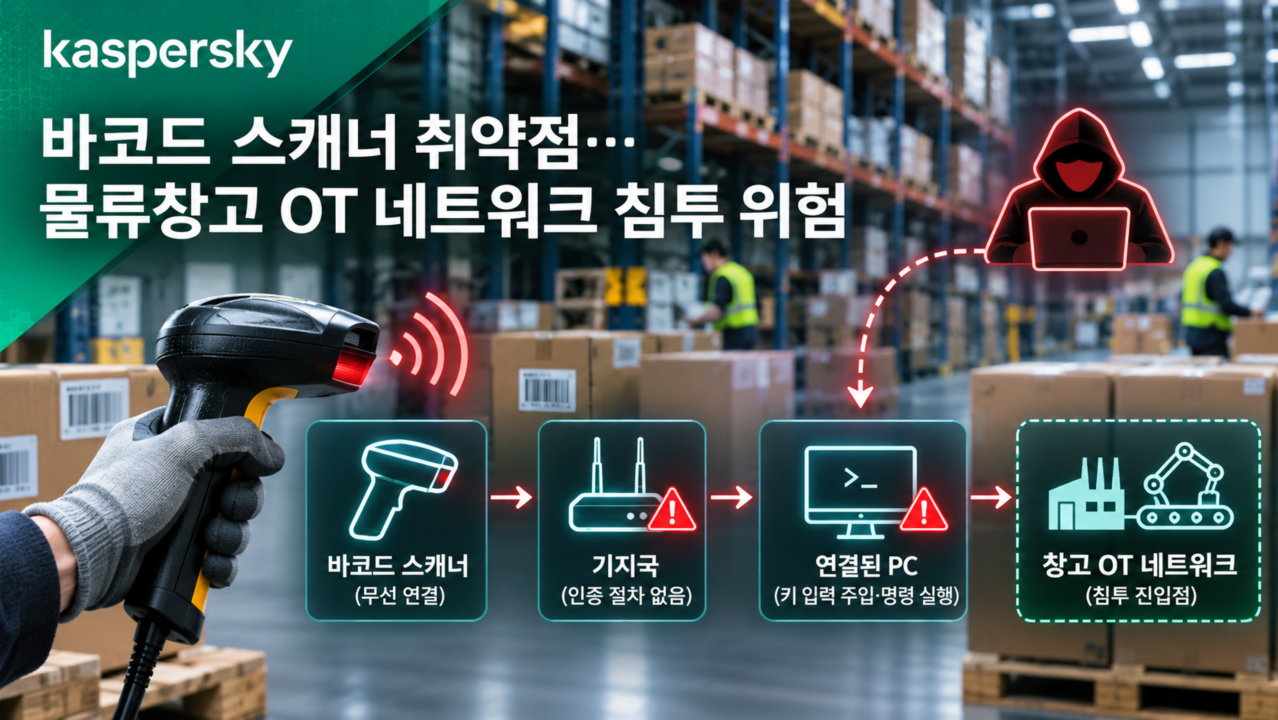
1K카스퍼스키, 바코드 스캐너 취약점 발견…물류창고 OT 네트워크 침투 위험.png

카스퍼스키가 물류창고와 소매업에서 사용하는 특정 바코드 스캐너에서 새로운 공격 경로를 발견했다. 스캐너와 기지국 사이에 인증 절차가 없는 점을 노려 연결된 PC에 악성 키 입력을 전달하는 방식이다. 공격이 성공하면 해당 PC가 운영 기술(OT) 네트워크로 들어가는 최초 거점이 될 수 있다.


카스퍼스키는 발리에서 열린 ‘시큐리티 애널리스트 서밋(Security Analyst Summit) 2026’에서 창고 디지털 생태계 보안 감사 결과를 발표했다. 카스퍼스키 시큐리티 서비스(Kaspersky Security Services) 연구진이 창고에서 사용하는 여러 장치를 대상으로 공격 가능성을 조사하는 과정에서 주요 제조업체의 특정 바코드 스캐너에서 취약점을 찾아냈다.


전 세계 전자상거래 매출은 2019년 이후 거의 두 배로 늘어 6조 달러를 넘어섰다. 주문 처리부터 재고 관리, 배송까지 디지털 장치에 의존하는 범위가 넓어진 만큼 배송망의 장애나 지연은 재정적 손실과 평판 훼손으로 이어질 수 있다.


인증 없는 무선 연결에서 공격 시작

일반적인 창고에서는 작업자가 휴대용 스캐너로 바코드를 읽으면 데이터가 무선으로 기지국에 전달되고, 기지국은 이를 워크스테이션이나 업무 시스템으로 넘긴다. 연구진이 발견한 문제는 이 과정의 첫 연결에 있었다. 특정 모델은 스캐너와 기지국 사이에서 장치를 확인하는 인증 절차를 거치지 않았다.


공격자는 먼저 무선 통신 범위에 접근한다. 블루투스 트래픽을 수동으로 도청하는 등의 방법으로 기지국의 블루투스 주소를 알아낸 뒤 설정된 연결을 이용해 키보드 입력을 모방한 악성 페이로드를 전송한다. 기지국은 이 입력을 그대로 PC에 넘긴다.


PC는 공격자가 보낸 입력과 작업자의 정상적인 키보드 입력을 구분하지 못한다. 악성 입력을 정상 사용자 명령으로 받아들이면 승인되지 않은 명령이 실행되고, 사용자 개입 없이 원격 코드 실행까지 시도할 수 있다는 게 연구진의 분석이다. 같은 공격 패턴은 여러 제조업체의 장치에서도 확인됐다.


스캐너에서 PC로, PC에서 창고 내부로

문제는 바코드 스캐너 한 대에서 끝나지 않는다. 공격자가 기지국에 연결된 PC를 장악하면 창고 네트워크 내부에 최초 거점을 확보하게 된다. 해당 PC가 운영 환경에서 신뢰받는 장치이면서 주요 시스템과 연결돼 있다는 점이 추가 침투 가능성을 키운다.


연구진은 바코드 스캐너와 비슷한 방식으로 통신하는 다른 창고 장치도 살폈다. 휴대용 데이터 단말기(PDT)와 감열식 프린터 등이 같은 공격 시나리오에 노출될 수 있으며, 이를 통해 창고관리시스템(WMS) 등 관련 인프라에 접근하는 경로가 열릴 수 있다고 분석했다. 공격 범위도 물류창고에 국한되지 않고 유사한 장치를 사용하는 소매업과 다른 산업으로 이어진다.


카스퍼스키 산업 보안 서비스 세르게이 시도로프(Sergey Sidorov) 책임자는 “현대의 소매 및 물류 산업은 전사적 관리 플랫폼부터 작업자가 손에 들고 사용하는 개별 장치에 이르기까지 광범위하게 디지털화돼 있다. 이처럼 광범위하게 연결된 환경에서는 어느 계층의 기술이든 전체 생태계를 불안정하게 만들 수 있는 사이버 공격의 진입점이 될 수 있다. 이번 연구에서 확인했듯이 바코드 스캐너 하나도 예외가 아니다. 물류창고 산업과 더 넓은 소매 산업은 운영의 모든 계층에서 사이버 보안을 최우선 과제로 삼아야 한다”고 밝혔다.


기기 인증부터 네트워크 분리까지 점검

카스퍼스키는 공격 경로를 차단하려면 장치가 창고 네트워크에 들어오는 단계부터 관리해야 한다고 권고했다. 새로운 기기는 연결 전에 검증하고 사용하지 않는 블루투스 인터페이스는 비활성화하며, 장치 간 통신에는 강력한 인증 방식을 적용해야 한다.


내부 네트워크도 필요한 연결만 허용하도록 세분화한다. 기기와 WMS에는 보안 업데이트를 즉시 적용하고 계정 권한은 업무에 필요한 최소 수준으로 제한한다. 정상적인 인증 정보를 가진 내부자가 공격에 관여하는 상황까지 포함한 전체 공격 경로 시뮬레이션도 정기적으로 수행하도록 권고했다.


카스퍼스키는 산업제어시스템(ICS)과 OT, 네트워크 연결 장치의 취약점과 설정, 접근 경로를 점검하는 ‘카스퍼스키 ICS 보안 평가(Kaspersky ICS Security Assessment)’를 제공한다. 현장에서 시스템을 평가해 운영에 지장을 주지 않으면서 취약점과 실제 접근 경로를 파악한다. 산업 환경용 ‘카스퍼스키 산업 사이버 보안(Kaspersky Industrial Cyber Security, KICS)’은 시스템 운영과 가용성을 유지하면서 기업 인프라 전반을 모니터링하고 사이버 위협을 관리하는 데 사용한다.


#카스퍼스키 #바코드스캐너 #사이버보안 #물류보안 #물류창고 #OT보안 #ICS보안 #블루투스보안 #WMS #KICS #공급망보안

 
?

  1. NEW

    프로젝트 캐노피, ‘취약점 인텔리전스 허브’ 가동…오픈소스 취약점 선제 대응

    - CVSS·EPSS·KEV 위험도 지표와 공식 패치·보안 권고 제공…기관·기업 요청받아 분석 대상 선정 사단법인 프로젝트 플라즈마가 운영하는 AI 보안 공익 이니셔티브 ‘프로젝트 캐노피(Project Canopy)’가 핵심 오픈소스 소프트웨어의 취약점과 패치 정보를 제공하...
    Date2026.11.04 Bynewsit Views34
    Read More
  2. 카스퍼스키, 바코드 스캐너 취약점 발견…물류창고 OT 네트워크 침투 위험

    - 인증 없는 무선 연결 노려 PC에 악성 키 입력…WMS 등 창고 시스템 접근 경로로 악용 우려 카스퍼스키가 물류창고와 소매업에서 사용하는 특정 바코드 스캐너에서 새로운 공격 경로를 발견했다. 스캐너와 기지국 사이에 인증 절차가 없는 점을 노려 연결된 PC...
    Date2026.11.04 Bynewsit Views17
    Read More
  3. 티피링크, 포브스 ‘고객신뢰도 1위 프리미엄 브랜드’ 6년 연속 수상

    - 홈카메라·공유기 부문 선정…타포 서버 국내 이전하고 와이파이 8 제품 공개 티피링크(TP-Link)가 포브스코리아 ‘2026 고객신뢰도 1위 프리미엄 브랜드 대상’ 홈카메라·공유기 부문에서 6년 연속 수상했다. 타포 서버 국내 이전으로 데이터 보호 체계 강화 티...
    Date2026.11.03 Bynewsit Views18
    Read More
  4. 카스퍼스키, 인터폴 ‘세렝게티 III’ 지원…사이버 범죄 용의자 1462명 검거 성과

    - 아프리카 20개국·미국 수사기관 참여…1억500만 달러 회수·악성 네트워크 약 1만1000개 차단 카스퍼스키가 인터폴이 주도한 국제 사이버 범죄 단속 ‘세렝게티 III 작전(Operation Serengeti III)’에 위협 인텔리전스와 기술 분석을 제공했다. 아프리카 20개국...
    Date2026.11.02 Bynewsit Views32
    Read More
  5. 시큐리티스코어카드, AI 해킹 겨냥 ‘위협 기반 공급망 보안’ 제시

    - 실제 악용 위협부터 우선 선별…4차 공급업체 식별하고 벤더 조치 후 재스캔 시큐리티스코어카드가 AI를 활용한 해킹에 대응해 실제 공격에 악용되는 위협부터 찾아내고 조치하는 공급망 보안 방안을 제시했다. ‘타이탄 시큐어(TITAN Secure)’는 외부 공격 표...
    Date2026.10.30 Bynewsit Views47
    Read More
  6. 클라우드플레어, 3분기 인터넷 장애 49건 관측…정부 차단 19건 최다

    - 정전 14건·자연재해 5건…이라크 시험 관련 인터넷 차단만 18건 클라우드플레어가 클라우드플레어 레이더(Cloudflare Radar)를 통해 2026년 3분기 전 세계에서 주요 인터넷 장애 49건을 관측했다. 정부 주도의 인터넷 차단이 19건으로 가장 많았으며 정전 14...
    Date2026.10.30 Bynewsit Views49
    Read More
  7. 이글루코퍼레이션, 사이버보안 AI 에이전트 ‘AiR’ 3종 확장…자율형 SOC 구현

    - AiR mate로 에이전트 활용·AiR works로 설계와 협업·AiR clue로 위협 데이터 공급…2027년 1분기 AiR works 출시 이글루코퍼레이션이 사이버보안 AI 에이전트 브랜드 ‘에어(AiR)’를 AiR mate, AiR works, AiR clue 3종으로 확장한다. 보안 담당자가 AI 에이전...
    Date2026.10.29 Bynewsit Views31
    Read More
  8. 카스퍼스키, 직장 이메일 피싱 분석…위생 점검 이메일 클릭률 92%

    - AI·기술 45%·승인 요청 48%·FIFA 관련 66%…업무·시의성 활용한 이메일에 높은 반응 카스퍼스키가 자동 보안 인식 교육 플랫폼 ‘KASAP’의 피싱 시뮬레이션 데이터를 분석한 결과, 업무 맥락이나 시의성 있는 주제를 활용한 이메일에서 높은 클릭률이 나타났다...
    Date2026.10.29 Bynewsit Views19
    Read More
  9. 그룹아이비, 프로스트 레이더 ERMM 리더 선정…사이버 위협·사기 데이터 연결

    - 성장 지수 2위·혁신 지수 최고 수준 기록…자체 위협 인텔리전스 기반 ‘예측 우선’ 전략 평가 그룹아이비가 프로스트앤설리번의 ‘2026년 기업 리스크 완화 및 관리 플랫폼 프로스트 레이더’에서 비저너리 리더로 선정됐다. 사이버 위협과 금융 사기 데이터를 ...
    Date2026.10.28 Bynewsit Views17
    Read More
  10. 엑시스 코리아, 에스비정보기술 공인 총판으로 추가…지능형 보안 유통망 넓혀

    - 네트워크 인프라·보안 사업 경험 결합…공공·기업 고객 대상 네트워크 비디오 솔루션 공급 엑시스커뮤니케이션즈가 IT 솔루션 기업 에스비정보기술과 공인 총판 계약을 체결했다. 에스비정보기술은 엑시스 코리아의 네 번째 공인 총판으로 합류해 네트워크 비...
    Date2026.10.28 Bynewsit Views39
    Read More
목록
Board Pagination Prev 1 2 3 4 5 6 7 8 9 10 ... 104 Next
/ 104
CLOSE