


- 6개월간 KATA 탐지 알림 분석…코발트 스트라이크·넷엑섹·에스큐엘맵 주요 도구로 확인
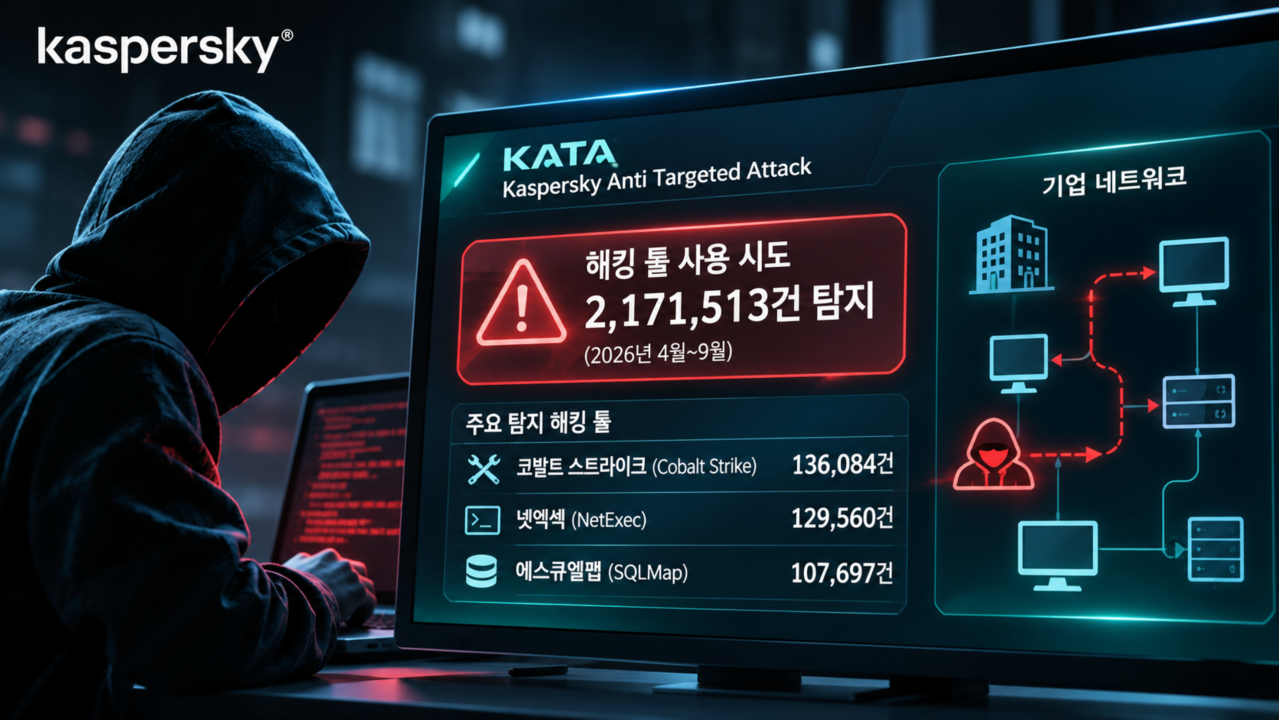
카스퍼스키가 지난 2026년 4월부터 9월까지 네트워크 탐지 및 대응(NDR) 솔루션 ‘카스퍼스키 안티 타깃드 어택(KATA)’의 탐지 알림을 분석한 결과, 기업 네트워크 내부 이동과 시스템 접근에 활용된 해킹 툴 사용 시도가 총 217만 1,513건에 달하는 것으로 집계됐다. 공격자들은 탐지가 쉬운 악성코드 대신 정상적인 시스템 관리·보안 점검 도구를 악용해 일반 트래픽 속에 숨어 활동하며, 이를 통해 계정 인증 정보를 탈취하거나 고가치 자산과 시스템을 탐색하는 것으로 나타났다
정상 관리 도구 악용해 네트워크 내부 이동
공격자들은 탐지가 쉬운 악성코드 사용을 피하면서 시스템에 이미 설치된 이중 용도 도구나 관리 유틸리티를 공격에 이용하는 경향을 보이고 있다. 본래 네트워크 보안 점검이나 시스템 관리를 위해 개발된 도구여서 정상 트래픽에 섞이기 쉽고, 공격 과정에서는 내부 이동이나 계정 인증 정보 수집 등에 악용될 수 있다. 카스퍼스키는 KATA 탐지 알림을 토대로 기업 네트워크 내부 이동에 쓰이는 주요 해킹 툴과 사용 양상을 분석했다. 다만 탐지된 사용 시도에는 정상적인 보안 점검 과정에서 발생한 사례가 일부 포함됐을 가능성이 있다고 설명했다.
코발트 스트라이크 13만6084건…가장 많이 탐지
가장 많이 확인된 도구는 코발트 스트라이크(Cobalt Strike)로 13만6084건을 기록했다. 보안 평가를 위해 설계됐지만 공격자는 침해 이후 활동과 네트워크 내부 이동 등 여러 공격 단계에서 이를 악용한다.
넷엑섹(NetExec)은 12만9560건으로 뒤를 이었다. 자동화된 네트워크 보안 평가와 취약한 네트워크 서비스 탐색에 사용되며, 공격 과정에서는 정찰이나 시스템 접근에 악용될 수 있다. 에스큐엘맵(SQLMap)은 10만7697건이 탐지됐으며, SQL 인젝션 취약점을 자동으로 찾아 악용해 웹 애플리케이션을 경유한 데이터베이스 무단 접근에 사용될 수 있다.
1만2500개 탐지 규칙으로 네트워크 분석
KATA는 표적 공격에 대응하는 NDR 솔루션으로, 카스퍼스키가 10년간 관련 기술과 연구 역량을 축적해 왔다. 현재 약 1만2500개의 네트워크 탐지 규칙으로 트래픽을 분석하며 하루 평균 31만2705건의 잠재적 공격을 찾아낸다. 심층적인 네트워크 트래픽 분석과 중앙 집중식 사고 대응 기능을 통해 네트워크 전반의 이상 징후도 파악한다. 이번 분석은 카스퍼스키 제품의 탐지 알림을 기준으로 집계했으며, 카스퍼스키 시큐리티 네트워크(KSN)에 통계 데이터 제공에 동의한 사용자의 데이터를 바탕으로 했다.
엔드포인트 우회 공격 포착하는 NDR
카스퍼스키 아렌 토로시안 제품 매니저는 “고도화된 해킹 툴은 엔드포인트 보안 방어를 우회할 수 있으며, NDR은 눈에 띄지 않는 이상 징후를 포착해 공격을 무력화하는 데 중요한 역할을 한다”며 “내년에는 오픈 싱글 매니지먼트 플랫폼(OSMP)으로 전환해 고도화된 NDR 기능을 보다 포괄적으로 이용할 수 있도록 할 계획”이라고 밝혔다.
카스퍼스키 이효은 한국지사장은 “공격자들은 정상적인 관리 툴을 악용해 엔드포인트 보안 방어를 우회하고, 계정 인증 정보와 민감한 데이터를 탈취하고 있다”며 “KATA를 활용해 은밀한 침입을 탐지하고 네트워크 내부 이동을 조기에 차단해 핵심 비즈니스와 인프라를 보호하도록 지원한다”고 설명했다.
#카스퍼스키 #KATA #NDR #사이버보안 #해킹툴 #코발트스트라이크 #넷엑섹 #SQLMap #네트워크보안 #사이버공격
 엑시스 코리아, 강남에 ‘AEC 서울’ 개소…AI 영상보안 실제 환경서...


