- 사용자 조작 없이 시스템 종료 유발…iOS·macOS 등 애플 주요 운영체제에 보안 조치 적용


1K티오리 ‘진트 코드’, 애플 OS서 CVSS 9.8점 취약점 발견…공식 패치 반영.jpg

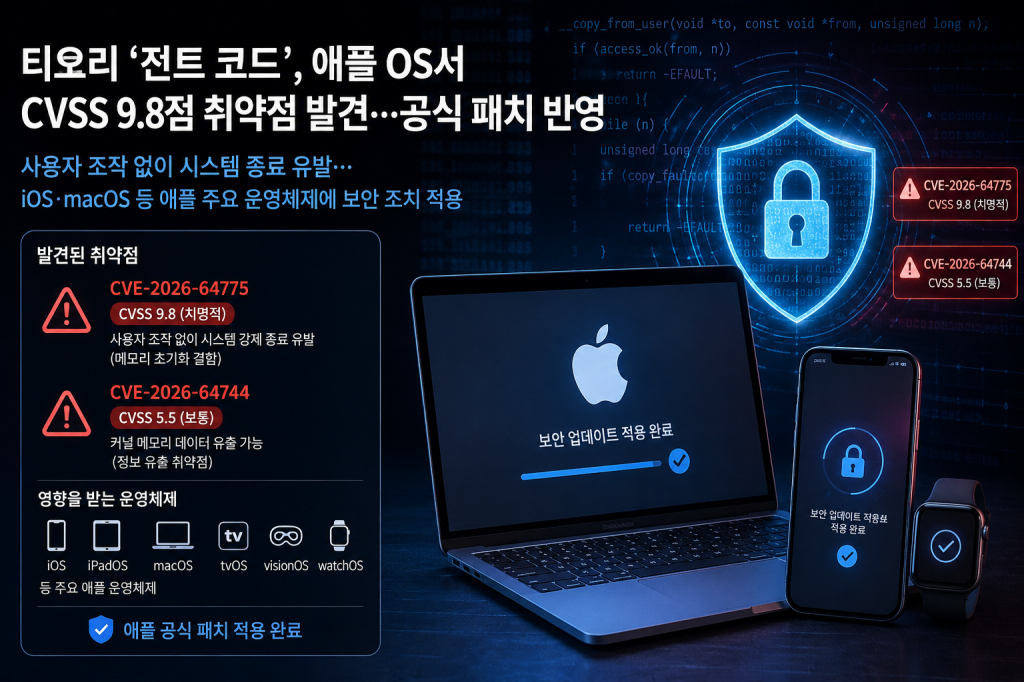
티오리(Theori)의 AI 소스코드 보안 분석 솔루션 ‘진트 코드(Xint Code)’가 애플 주요 운영체제에서 커널 취약점 2종을 찾아냈다. CVE-2026-64775와 CVE-2026-64744에 대한 보안 조치는 최신 iOS와 macOS 등 애플 운영체제 업데이트에 반영됐다.


사용자 조작 없이 시스템 강제 종료

CVE-2026-64775는 공통 취약점 평가 시스템(CVSS) 기준 9.8점을 받은 치명적 커널 취약점이다. 사용자가 별도로 조작하지 않아도 특정 애플리케이션이 시스템을 예기치 않게 강제 종료시킬 수 있으며, 원인은 메모리 초기화 과정에서 발생한 결함으로 확인됐다. 애플은 메모리 처리 방식을 개선해 해당 문제를 수정했다. 패치는 iOS 26.6과 iPadOS 26.6, macOS Tahoe 26.6, tvOS 26.6, visionOS 26.6, watchOS 26.6에 적용됐다. macOS Sequoia 15.7.8과 macOS Sonoma 14.8.8에도 같은 보안 조치가 반영됐다.


커널 메모리 데이터 유출 차단

CVE-2026-64744는 CVSS 5.5점의 정보 유출 취약점이다. 특정 애플리케이션이 커널 메모리 데이터를 외부로 노출할 수 있는 결함으로, 애플은 추가 검증 로직을 적용해 데이터 유출 경로를 차단했다. 두 취약점은 진트 코드가 소스코드의 실행 맥락과 데이터 이동 경로를 추적하는 과정에서 발견했다. 정적 분석으로 의심 지점을 식별한 뒤 공격 재현 코드(PoC)를 실행해 실제 악용 여부를 검증한다. 단순히 이론적 위험을 나열하지 않고, 재현 근거를 확보한 취약점만 제시한다.


9년간 숨어 있던 리눅스 결함도 1시간 만에 발견

진트 코드는 리눅스와 안드로이드에서도 고위험 취약점을 찾아 공식 패치 반영으로 연결했다. 최근에는 리눅스 커널에 약 9년간 존재했던 권한 상승 취약점 ‘카피 페일(Copy Fail, CVE-2026-31431)’을 분석 가동 1시간 만에 발견했다. 안드로이드 취약점 CVE-2026-0095와 CVE-2026-0138, CVE-2026-0143도 진트 코드가 탐지했다. 해당 결함은 사용자 조작 없이 권한 상승이나 메모리 오염을 일으킬 수 있으며, 구글은 공식 보안 패치에 수정 사항을 반영했다. 진트 코드는 리눅스와 안드로이드에 이어 iOS와 macOS에서도 취약점을 찾아내며 주요 운영체제 전반으로 분석 범위를 넓혔다. AI 엔진은 대규모 소스코드에서 메모리 처리와 권한 관리, 데이터 접근 과정에 숨은 결함을 추적한다.


개발 소스코드부터 운영 서비스까지 점검

진트는 개발과 서비스 운영, 상시 감시 단계에서 공격 가능성을 점검하는 AI 기반 자율형 모의해킹 플랫폼이다. 개발 단계에서는 진트 코드가 소스코드의 맥락과 데이터 이동을 분석하고, 운영 환경에서는 진트 웹(Xint Web)이 실제 해커의 관점으로 침투 테스트를 수행한다. 진트 펄스(Xint Pulse)는 기업이 필요한 시점에 모의해킹을 요청하는 온디맨드 방식으로 운영된다.


티오리 진트 제품 총괄 곽경주는 "애플 공식 패치 반영은 진트 코드가 실제 공격 재현 코드(PoC)로 검증한 취약점을 찾아내고, AI가 대규모 소스코드에서 사람이 놓치기 쉬운 결함까지 탐지할 수 있음을 보여준 사례"라고 밝혔다.


#티오리 #진트코드 #진트 #애플 #iOS #macOS #커널취약점 #CVE202664775 #CVE202664744 #AI보안 #소스코드보안


?

  1. 사이냅소프트, ‘사이냅 어시스턴트’ AI+ 인증…온프레미스 LLM 품질 검증

    - ISO/IEC 42001 기반 개발·운영 체계 심사…GS인증 1등급 이어 공공 AI 도입 기반 확보 사이냅소프트가 온프레미스 LLM 솔루션 ‘사이냅 어시스턴트’로 한국표준협회(KSA)의 ‘AI+’ 인증을 획득했다. 문서 분석부터 청킹·임베딩, 벡터 검색, 검색 증강 생성(RAG)...
    Date2026.08.10 Bynewsit Views111
    Read More
  2. 레드햇, 2026 가트너 매직 쿼드런트 '클라우드 네이티브 플랫폼' 부문 리더 선정

    - 오픈시프트로 3년 연속 리더…컨테이너·가상머신·AI 워크로드 통합 운영 레드햇이 쿠버네티스 기반 하이브리드 애플리케이션 플랫폼 ‘레드햇 오픈시프트’로 2026 가트너 매직 쿼드런트 클라우드 네이티브 애플리케이션 플랫폼 부문 리더에 선정됐다. 비전의 ...
    Date2026.08.10 Bynewsit Views89
    Read More
  3. 기가몬·스플렁크, 분산 데이터 통합 검색…원본 이동 없이 보안 분석

    - 딥 옵저버빌리티 파이프라인·페더레이티드 서치 결합…S3·애저 등 분산 텔레메트리 직접 검색 기가몬이 스플렁크와 전략적 파트너십을 체결하고, 흩어진 데이터를 원본 위치에서 바로 검색·분석하는 ‘스플렁크용 기가몬 통합 검색 솔루션’을 선보였다. 네트워...
    Date2026.08.07 Bynewsit Views103
    Read More
  4. 에이아이빅스랩, 생성형 AI 브랜드 지수 ‘AIBIX’ 공개…F&B 715개 브랜드 분석

    - 30개 카테고리 중 20개서 AI별 1위 엇갈려…127개 브랜드는 4개 AI 모두 미언급 에이아이빅스랩이 챗GPT와 제미나이, 퍼플렉시티, 클로드의 답변에서 브랜드 등장률과 언급 점유율을 측정한 AI 브랜드 경쟁력 지수 ‘AIBIX’를 공개했다. F&B·프랜차이즈 30개 ...
    Date2026.08.06 Bynewsit Views122
    Read More
  5. 뉴타닉스, ‘프리즘 센트럴 7’ 보안기능확인서 취득…공공 AI 인프라 공략

    - 다중 클러스터·GPU 자원·쿠버네티스 워크로드 통합 관리…제로트러스트 보안과 스토리지 연계 뉴타닉스(Nutanix)의 인프라 관리 플랫폼 ‘뉴타닉스 프리즘 센트럴 7(Nutanix Prism Central 7)’이 보안기능확인서를 취득했다. 공공기관이 도입하는 IT 제품의 보...
    Date2026.08.06 Bynewsit Views102
    Read More
  6. 클라우드플레어, AI 에이전트용 ‘월렛·페이’ 공개…신원 확인부터 결제까지 연결

    - 사용자별 지출 한도·승인 판매자 설정…스테이블코인 기반 온라인 거래 지원 클라우드플레어가 AI 에이전트의 실제 소유자를 확인하고 고유 신원과 결제 권한을 부여해, 사용자가 설정한 범위 안에서 판매자가 거래 요청을 검증하고 온라인 결제를 처리하도록...
    Date2026.08.06 Bynewsit Views117
    Read More
  7. 엔비디아·AI 업계, 사이버보안 사고 공유 위한 ‘SAFE’ 가이드라인 제안

    - AI 사고·아차 사고를 기밀로 수집·분석…에이전트 보안 권고안과 오픈소스 도구 공동 개발 엔비디아와 오픈 시큐어 AI 얼라이언스 회원사들이 에이전틱 AI 보안 사고를 안전하게 공유하고 분석하기 위한 ‘공유 AI 발견 정보 교환(SAFE)’ 가이드라인을 제안했...
    Date2026.08.06 Bynewsit Views110
    Read More
  8. 레드햇, AI 거버넌스 오픈소스 ‘아사고’ 출범…정책부터 운영까지 자동화

    - 정책 분석·위험 평가·가드레일 적용·배포를 하나의 절차로 연결…감사 추적까지 지원 레드햇(Red Hat)이 AI 거버넌스 정책을 실제 운영 통제로 전환하는 오픈소스 커뮤니티 프로젝트 ‘아사고(asago)’를 출범했다. 기업이 정책 문서를 올리면 위험 항목을 분석...
    Date2026.08.05 Bynewsit Views95
    Read More
  9. 솔트웨어, ‘아마존 퀵 AI 워크숍’ 개최…데이터 분석부터 업무 자동화까지 실습

    - AWS 코리아 본사서 데이터 연결·AI 에이전트 구축·자연어 기반 자동화 과정 진행 솔트웨어가 업무용 AI 어시스턴트 ‘아마존 퀵(Amazon Quick)’을 활용한 ‘아마존 퀵 AI 워크숍’을 8월 4일 AWS 코리아 본사에서 개최했다. 참가자들은 기업 데이터를 연결한 뒤...
    Date2026.08.05 Bynewsit Views82
    Read More
  10. 티오리 ‘진트 코드’, 애플 OS서 CVSS 9.8점 취약점 발견…공식 패치 반영

    - 사용자 조작 없이 시스템 종료 유발…iOS·macOS 등 애플 주요 운영체제에 보안 조치 적용 티오리(Theori)의 AI 소스코드 보안 분석 솔루션 ‘진트 코드(Xint Code)’가 애플 주요 운영체제에서 커널 취약점 2종을 찾아냈다. CVE-2026-64775와 CVE-2026-64744에 ...
    Date2026.08.05 Bynewsit Views94
    Read More
목록
Board Pagination Prev 1 ... 15 16 17 18 19 20 21 22 23 24 ... 281 Next
/ 281
CLOSE