


- 맞춤형 윈도우 10 환경 노려…20~40분 대기 후 공격자 서버 접속
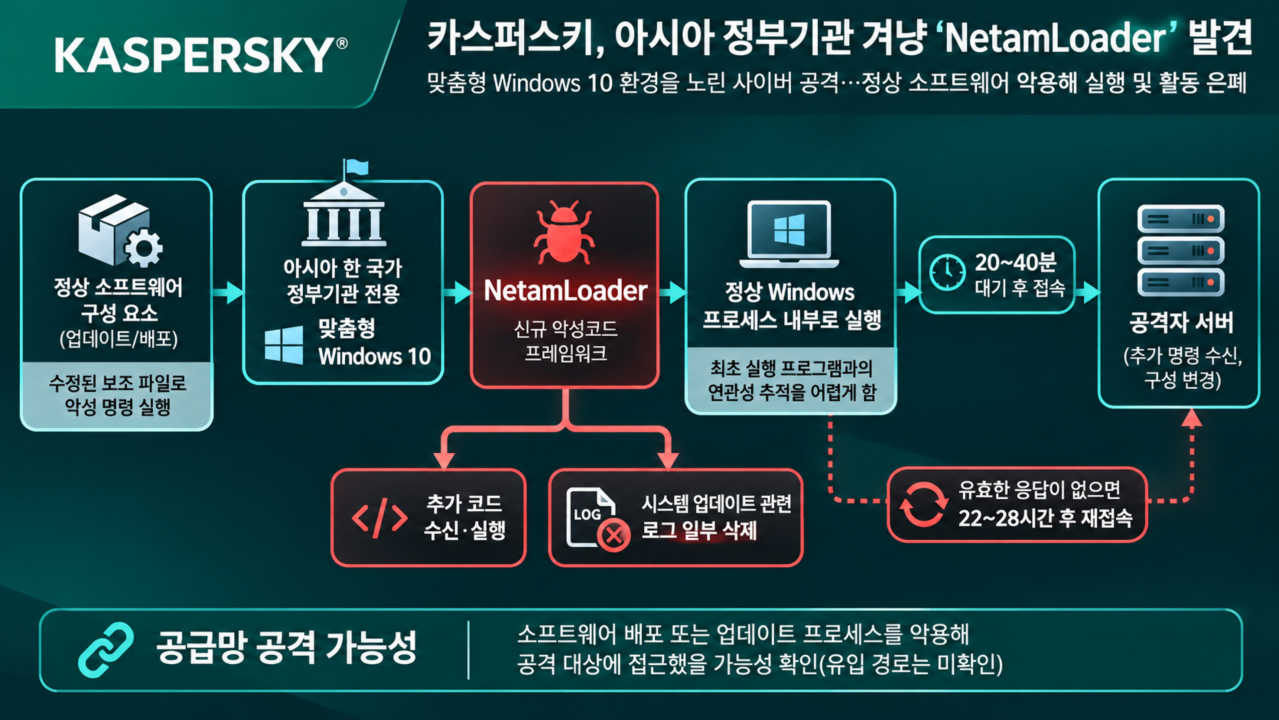
카스퍼스키가 아시아 한 국가의 정부 기관에서만 사용하는 맞춤형 윈도우10 운영체제를 겨냥한 사이버 공격을 발견했다. 공격자는 정상 소프트웨어 구성 요소를 악용해 신규 악성코드 프레임워크 ‘네탐로더(NetamLoader)’를 실행했다. 네탐로더는 추가 코드를 수신해 실행하고 탐지를 방해하거나 관련 기록을 삭제해 활동을 숨긴다.
카스퍼스키 글로벌 연구 분석 팀(GReAT)은 자체 위협 모니터링 네트워크에서 피해 시스템 한 대를 확인했다. 네탐로더는 해당 운영체제에 맞춰 제작된 것으로 분석됐으며, 시스템 자체 업데이트 구성 요소의 로그에서 일부 항목을 삭제하는 기능도 확인됐다. 연구진은 이번 공격을 기존에 알려진 특정 위협 그룹과 연결하지 않았다.
윈도우 업데이트 폴더에서 시작된 추적
조사는 2026년 상반기 윈도우 업데이트 폴더에 저장된 압축 파일에서 의심스러운 구성 파일을 발견하면서 시작됐다. 압축 파일에 함께 들어 있던 프로그램 대부분은 정상 소프트웨어였다. 타사 패치 관리 도구 ‘패치 마이 PC(Patch My PC)’의 구성 요소와 마이크로소프트가 디지털 서명한 모듈도 포함됐다.
공격자는 수정한 보조 파일을 이용해 정상 소프트웨어가 악성 명령을 불러오도록 했다. 압축 파일의 저장 위치와 내용은 소프트웨어 배포 또는 업데이트 프로세스를 악용한 공급망 공격 가능성을 보여준다. 다만 연구진은 해당 파일이 피해 시스템에 유입된 경로를 확인하지 못했으며, 패치 마이 PC나 해당 소프트웨어의 배포 시스템이 침해됐다는 증거도 발견하지 못했다.
정상 윈도우 프로세스로 실행 옮겨 추적 방해
네탐로더는 여러 단계의 인코딩과 압축, 암호화를 거쳐 악성 콘텐츠를 풀어낸다. 이후 실행을 정상적인 윈도우 프로세스 내부로 옮겨 최초 실행 프로그램과의 연관성을 추적하기 어렵게 만든다.
탐지를 피하기 위한 동작도 이어진다. 네탐로더는 악성코드 탐지 기능을 방해하고 시스템 캐시 파일과 .NET 사용 로그, 업데이트 구성 요소의 기록을 삭제한다. 조사 과정에서 공격 경로를 재구성하는 데 활용할 수 있는 정보까지 지우는 방식이다.
20~40분 기다린 뒤 공격자 서버 접속
네탐로더는 실행 후 공격자가 제어하는 서버에 접속해 추가 명령과 구성 변경 정보를 받는다. 곧바로 통신하지 않는다는 점이 특징이다. 연구진이 분석한 구성 정보에서는 최초 접속까지 20~40분을 기다리도록 설정돼 있었다.
서버에서 유효한 응답을 받지 못하면 통신 간격은 더 길어진다. 22~28시간이 지난 뒤 다시 접속을 시도한다. 짧은 시간 동안 진행되는 네트워크 모니터링에서 확인할 수 있는 활동을 줄이기 위한 방식이다.
카스퍼스키 제품은 이번 위협을 ‘HEUR:Trojan.MSIL.NetamLoader.gen’, ‘Trojan.MSIL.Zapchast.*’, ‘Trojan.Script.Agent.*’ 등의 탐지명으로 식별한다.
업데이트 경로부터 저빈도 통신까지 점검
카스퍼스키는 유사 공격에 대응하기 위해 윈도우가 업데이트를 저장하는 폴더에서 예상하지 못한 실행 파일이나 구성 파일이 생성되는지 살피고, 모든 업데이트 패키지의 출처를 확인할 것을 권고했다. 타사 관리 도구 역시 승인된 위치에서만 실행하도록 제한해야 한다.
엔드포인트에서는 각각의 행위를 따로 보는 대신 서로 연계해 분석하는 방식이 필요하다고 설명했다. 수정된 구성 파일을 통해 디지털 서명된 프로그램이 코드를 불러오는 행위, 윈도우 시스템 프로세스가 외부 서버에 접속하는 동작, 악성코드 탐지 기능을 조작하는 활동 등이 대상이다.
네탐로더처럼 긴 간격으로 서버에 접속하는 악성코드를 찾기 위해서는 수 시간 또는 수일 간격으로 발생하는 저빈도 암호화 연결도 추적하도록 권고했다. 시스템 내부 기록 삭제에 대비해 로그를 엔드포인트 외부에 중앙 저장하면 공격자가 지우려는 증거를 보존하고, 로컬 로그에서 설명하기 어려운 기록 누락도 확인할 수 있다.
업데이트·유지보수 도구까지 보호해야
카스퍼스키 GReAT 세르게이 로즈킨(Sergey Lozhkin) 아시아태평양 및 중동·아프리카(APAC & META) 연구센터장은 “자체 플랫폼을 운영하면 통제권을 확보할 수 있지만, 업데이트 경로부터 유지보수 도구까지 전체 생태계를 보호해야 한다”며 “각 프로그램이 정상적인지뿐 아니라 여러 구성 요소가 서로 어떻게 상호작용하는지도 살펴봐야 한다”고 설명했다.
#카스퍼스키 #Kaspersky #네탐로더 #NetamLoader #윈도우10 #사이버공격 #공급망공격 #악성코드 #사이버보안 #위협인텔리전스
 티피링크 타포, 유·무선 전원 비디오 도어벨 ‘Tapo D235L’ 출시
 쿤텍, 세카츠쿠와 일본 현지 영업 협력…자동차·사이버보안 고객 발굴


